Windows 11 KB5132061 : voici l’essentiel à savoir sur la mise à jour de novembre 2026
Un clic droit que vous pouvez enfin organiser à votre façon, un bug avec l'audio USB enfin corrigé et un nouveau tour de vis sur NTLM : la mise à jour de novembre 2026 pour Windows 11 est plutôt chargée. C'est aussi la dernière pour Windows 11 23H2. Voici ce qu'il faut savoir à propos de la mise à jour KB5132061.
Mardi 10 novembre 2026, Microsoft a publié les mises à jour cumulatives mensuelles de novembre 2026 à destination de Windows 11. Elles sont considérées comme obligatoires et elles seront proposées par Windows Update. Elles sont associées à un Patch Tuesday qui corrige plus de 1 000 vulnérabilités dans les produits Microsoft, même plus de 1 200 si l'on compte Edge. Voici les KB à installer selon votre version :
Windows 11 26H2 et 25H2 : KB5132061, avec les builds 26300.9974 et 26200.9974
Windows 11 24H2 (Entreprise et Éducation uniquement) : KB5132061 également, avec la build 26100.9974
Windows 11 26H1 : KB5132059, avec la build 28000.3501
Windows 11 23H2 : KB5131087, avec la build 22631.7711
Comme annoncé le mois dernier, la KB5131087 marque la fin pour Windows 11 23H2 : "Windows 11, version 23H2 Entreprise et Éducation ont atteint la fin des mises à jour", peut-on lire. Les éditions Famille et Professionnel n'étant plus prises en charge depuis novembre 2025, il est temps de migrer les derniers postes vers une version plus récente. Du côté de Windows 11 24H2, les éditions Entreprise et Éducation restent prises en charge jusqu'au 12 octobre 2027.
Les nouveautés de la KB5127936 se généralisent
La KB5132061 intègre le contenu de la mise à jour optionnelle KB5127936 publiée le 28 octobre 2026. Je l'avais détaillée dans un article dédié que je vous encourage à lire, cela m'évitera de me répéter. Voici tout de même un rappel des informations principales.
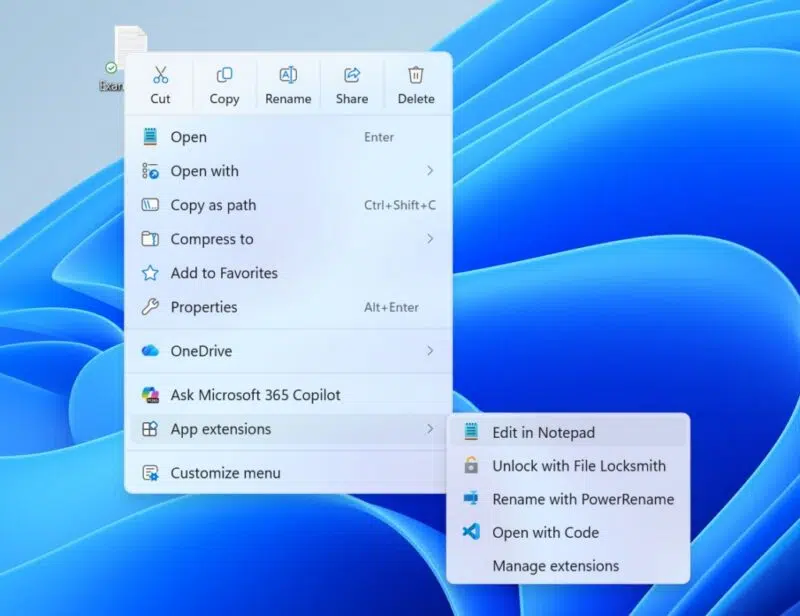
Du côté des utilisateurs, la nouveauté la plus visible concerne le clic droit :
Menu contextuel : le menu de l'Explorateur de fichiers s'ouvre plus vite, et un lien Personnaliser le menu ouvre une page des Paramètres dédiée. Vous pouvez y activer ou désactiver des commandes intégrées comme Envoyer vers ou Créer un raccourci, ajouter la commande Imprimer, placer les extensions d'applications dans le menu principal ou dans un sous-menu (voire les masquer), afficher Couper, Copier, Coller, Renommer, Supprimer et Partager en toutes lettres plutôt qu'en icônes, et renvoyer Propriétés en bas du menu.
Explorateur de fichiers : la barre d'adresse accepte le raccourci ~ pour accéder au profil utilisateur (par exemple
~\AppData), comme sur Linux ! En complément, les résultats de recherche affichent le nom, l'emplacement et la date dans une présentation homogène.Exécution automatique : la boîte de dialogue qui s'affiche quand vous branchez un téléphone, un appareil photo ou une clé USB est modernisée. Elle gère le mode sombre et la mise à l'échelle du texte, et ses notifications sont disponibles dans le centre de notifications.
Mobile connecté : dans la section des éléments récents du menu Démarrer, le survol d'un message reçu sur votre smartphone en affiche un aperçu.
Loupe : chaque écran peut avoir son propre niveau de zoom (activé par défaut, avec des écrans en mode Étendre).
Narrateur : il sait lire et parcourir les équations mathématiques dans Word, PowerPoint, Edge et Chrome (touche Narrateur + Alt + N). Le français ne fait pas partie des langues prises en charge pour le moment.
Sauvegarde Windows : après la restauration d'un profil sur un nouvel appareil, un récapitulatif liste ce qui a été restauré.
Veille prolongée adaptative : Windows hiberne moins souvent quand la batterie dépasse 80 %, et plus rapidement quand elle passe sous les 10 %.
Du côté des administrateurs, plusieurs changements méritent votre attention :
Cloud rebuild : cette nouvelle option de récupération réinstalle Windows 11 à partir d'une image et de pilotes téléchargés depuis Windows Update, sans clé USB ni image personnalisée, y compris quand Windows ne démarre plus. Elle se lance depuis Paramètres > Système > Récupération ou depuis l'environnement de récupération (WinRE). Il est possible d'effacer le disque de manière sécurisée avant la réinstallation (opération irréversible) et de déclencher la reconstruction à distance via le CSP Recovery.
WinRE et Wi-Fi : l'environnement de récupération réutilise automatiquement les profils Wi-Fi enregistrés dans Windows, y compris ceux basés sur des certificats. Ce comportement est activé par défaut, mais il peut être désactivé.
DPAPI : cette API de Windows permet aux applications de chiffrer des secrets (mots de passe, clés). Un avertissement s'affiche désormais lorsqu'une application utilise son ancien mode avec invite, que Microsoft retirera en avril 2027. Les usages classiques de DPAPI, sans invite, ne sont pas affectés.
Applications intégrées : la stratégie qui permet de supprimer certaines applications fournies avec Windows fonctionne désormais dans les environnements multisessions (éditions Entreprise et Éducation).
Windows PowerShell : les noms de Windows PowerShell et de Windows PowerShell ISE intègrent désormais le numéro de version 5.1.
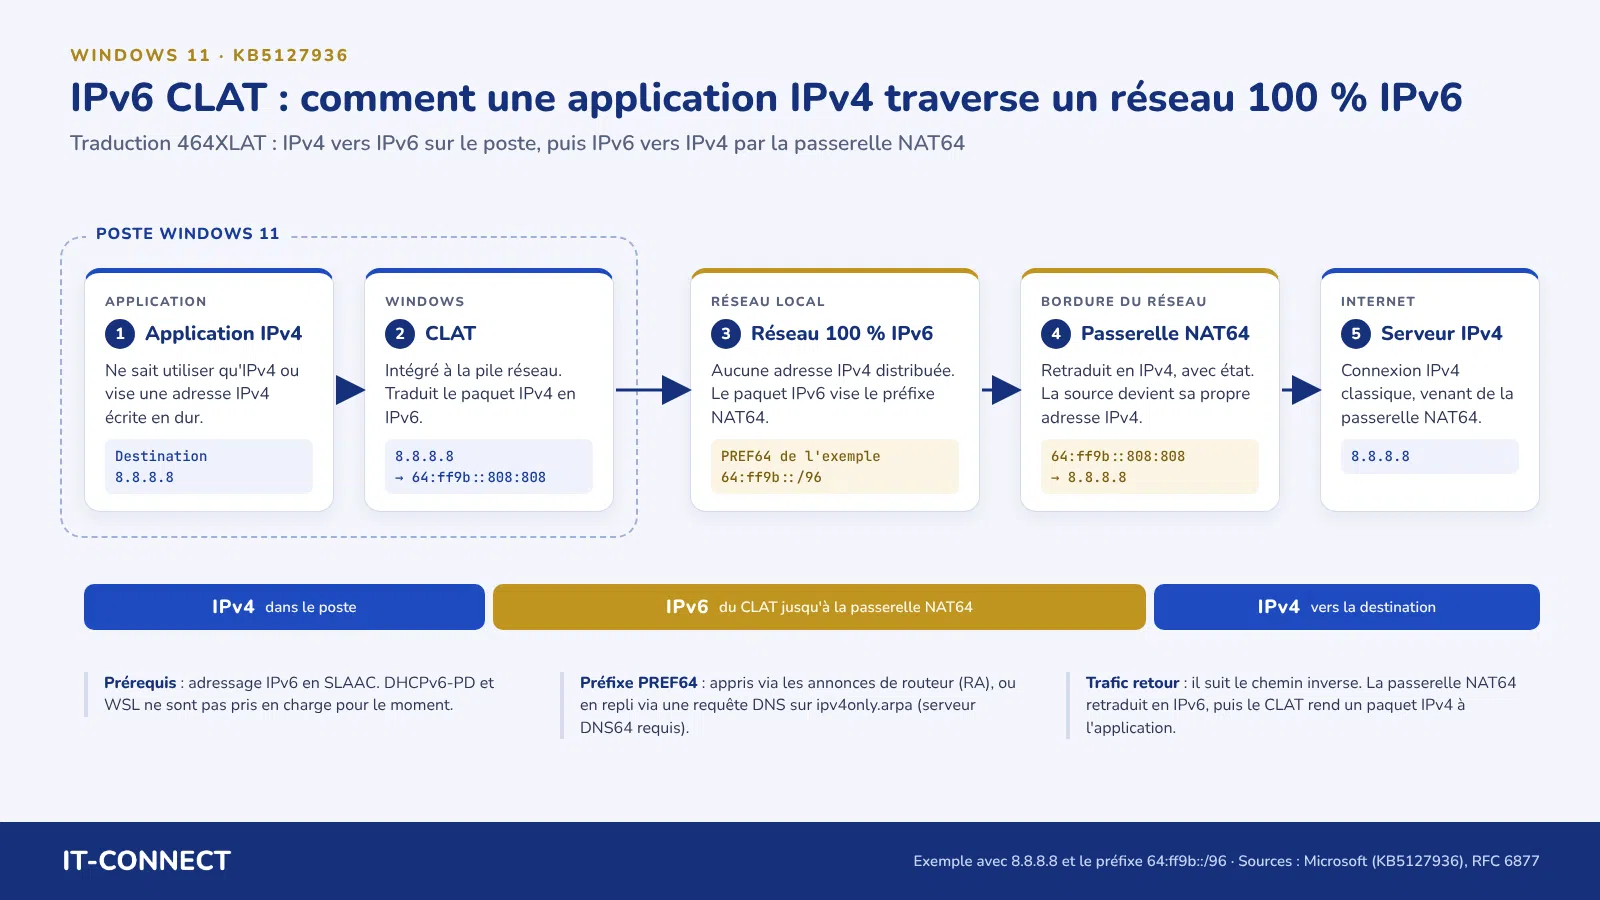
IPv6 et CLAT : Windows prend en charge le CLAT (464XLAT) sur les interfaces Wi-Fi et Ethernet. En clair, une application qui ne sait parler qu'en IPv4 peut continuer de fonctionner sur un réseau 100 % IPv6. J'en ai parlé plus en détail dans mon article sur la mise à jour publiée fin octobre.
La mise à jour KB5127936 publiée fin octobre 2026 permettait aussi de corriger plusieurs bugs, notamment le bug lié à l'accès distant Always On VPN, ou encore WSL2 (la virtualisation imbriquée pouvait être indisponible sur les machines équipées d'un processeur AMD).
NTLM, PowerShell, audio USB : les changements propres à novembre
La mise à jour de novembre 2026 apporte aussi des changements supplémentaires, l'un concerne NTLM, l'autre PowerShell.
La signature NTLM est proposée par défaut
Jusqu'ici, un client Windows ne négociait la signature des messages NTLM que si l'application la demandait. Désormais, il la propose pour toutes les connexions (non anonymes). L'objectif : compliquer les attaques par relais NTLM. Ce changement, associé à la CVE-2026-118737 et documenté sur cette page, concerne Windows 11 (de 23H2 à 26H2), mais aussi Windows 10 Entreprise LTSC 2021 et Windows Server 2016 à 2025. Il se déroule en deux phases :
Phase 1 (10 novembre 2026) : les clients proposent la signature par défaut. Les serveurs acceptent encore les clients qui ne signent pas et se contentent d'enregistrer cette information (audit). Ici, rien ne devrait casser : si le serveur ne gère pas la signature, le client y renonce sans faire échouer la connexion.
Phase 2 (mai 2027) : les serveurs exigeront la signature par défaut et rejetteront les clients qui ne la proposent pas, avec l'erreur
SEC_E_UNSUPPORTED_FUNCTION(0x80090302).
Vous avez donc environ six mois pour repérer les équipements et les applications incapables d'utiliser la signature. L'audit génère des événements dans les journaux de Windows, en particulier les ID 4022 et 4023 dans le journal Microsoft-Windows-NTLM/Operational. En réalité, il faut regarder dans le contenu de l'événement pour voir si la signature a été négociée (ne regardez pas uniquement la présence des events avec ces ID).
Microsoft explique que deux valeurs de Registre, situées sous HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0, permettent d'ajuster ce comportement : ServerRequireNtlmSign à 1 pour exiger la signature dès maintenant (sans redémarrage), ClientAllowUnsignedNtlm à 1 pour revenir temporairement à l'ancien comportement sur un client. Les connexions anonymes et invitées sont exemptées. Ce durcissement s'inscrit dans la stratégie de Microsoft visant à se débarrasser de NTLM ! On avance, on avance.
La signature des scripts PowerShell
Suite à l'installation de cette mise à jour, Windows contrôle de façon plus stricte l'encodage d'un script PowerShell, au moment de le signer et de vérifier sa signature. Jusqu'ici, un fichier contenant des octets invalides en UTF-8 était tout de même décodé. Désormais, il est rejeté. En production, cela peut avoir une conséquence : un script signé et valide hier peut échouer à la vérification aujourd'hui, sans que personne n'y ait touché. Et donc, il ne s'exécute pas.
Ce durcissement ne se limite pas à Windows 11, il concerne aussi Windows 10 et Windows Server (2016 à la version 2025). Microsoft précise le comportement des commandes PowerShell et d'App Control for Business :
Get-AuthenticodeSignature: cette commande, qui vérifie la signature d'un fichier, renvoie le statutNotSignedpour un script pourtant signé.Set-AuthenticodeSignature: cette commande, qui appose la signature, échoue avec le statutUnknownError.App Control for Business : avec cette fonctionnalité de contrôle des applications (ex-WDAC), les scripts concernés peuvent s'exécuter en mode
ConstrainedLanguage, un mode restreint de PowerShell. Le script n'est pas forcément bloqué, mais il peut échouer en cours d'exécution.
Si votre stratégie d'exécution PowerShell est définie sur AllSigned, qui impose des scripts signés, un script considéré comme non signé à cause de ce changement ne se lancera plus. Je pense que les fichiers à contrôler en priorité sont ceux qui contiennent des caractères accentués, surtout s'ils sont passés par plusieurs éditeurs.
Microsoft fournit dans cette même KB un script nommé Repair-SignedPowerShellUtf8.ps1, dont le mode Scan (par défaut) signale les fichiers à problème sans rien modifier. Pour corriger, l'éditeur recommande de créer une copie en UTF-8 avec BOM (une marque en début de fichier qui indique son encodage) grâce au mode ConvertToUtf8Bom, puis de signer de nouveau le script.
Les bugs corrigés
Microsoft a corrigé des bugs en dernière minute et apporté quelques changements qui n'étaient pas visibles avec la mise à jour optionnelle :
Audio USB : les périphériques USB Audio 1.0 qui ne démarraient plus et affichaient l'erreur Code 10 dans le Gestionnaire de périphériques fonctionnent de nouveau avec la KB5132061. Ce bug traînait depuis la mise à jour de sécurité de septembre 2026. Il était temps.
Impression : l'ajout d'une imprimante publiée dans l'Active Directory depuis Paramètres > Bluetooth et appareils > Imprimantes et scanners n'échoue plus avec l'erreur 87 (paramètre incorrect). Ce bug, introduit par la mise à jour d'octobre 2026, ne touchait généralement pas les imprimantes déjà installées.
Bureau à distance : sur 25H2 et 26H2, Microsoft corrige des échecs de connexion RDP côté client, dus à une incohérence de certificat apparue avec la KB5127936.
À l'heure où j'écris ces lignes, Microsoft indique n'avoir connaissance d'aucun problème avec ces mises à jour. Reste à voir si cela se confirme dans les prochains jours...
Les mises à jour Windows 11 de 2026
Ces mises à jour sont disponibles via Windows Update et sur le catalogue Microsoft Update. Ci-dessous, un récapitulatif des mises à jour obligatoires publiées en 2026 pour les différentes versions de Windows 11.
Patch du mois de...
Windows 11 24H2/25H2/26H2
Windows 11 23H2
Novembre 2026
Octobre 2026
Septembre 2026
Août 2026
Juillet 2026
Juin 2026
Mai 2026
Avril 2026
Mars 2026
Février 2026
Janvier 2026
Note : il n'y aura pas de mise à jour optionnelle en seconde partie de mois en décembre 2026. Le rythme habituel reprendra en janvier 2027, comme le fait Microsoft tous les ans.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.