Windows 11 KB5127936 : beaucoup de changements et le menu contextuel devient personnalisable
Un clic droit qui s'ouvre plus vite et que vous pouvez enfin trier selon vos préférences : c'est l'une des nouveautés de la KB5127936 pour Windows 11. Mais cette mise à jour optionnelle d'octobre 2026 va bien au-delà, avec l'arrivée de Cloud rebuild, du CLAT pour les réseaux IPv6 et le correctif Always On VPN, pour de bon cette fois. Voici ce qu'il faut savoir.
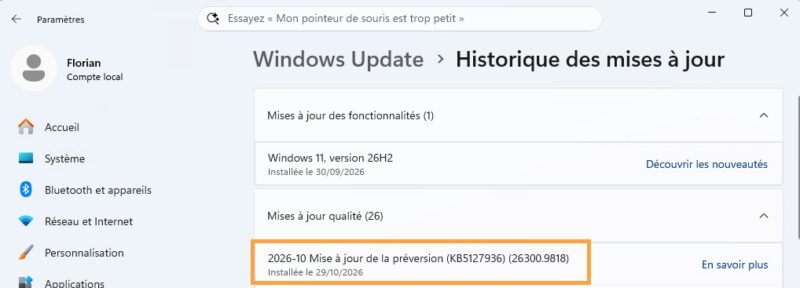
Le 28 octobre 2026, Microsoft a publié la mise à jour KB5127936 pour Windows 11 25H2 et 26H2, qui passent respectivement aux builds 26200.9818 et 26300.9818. Il s'agit d'une mise à jour facultative, sans correctif de sécurité, qui donne un aperçu de ce qui nous attend avec le Patch Tuesday du 10 novembre 2026. Windows 11 26H1 reçoit de son côté la KB5127653 (build 28000.3365), qui reprend surtout des nouveautés déjà livrées aux autres versions. Quant à Windows 11 24H2, il n'est plus concerné : la KB5124010 de septembre était sa dernière mise à jour.
Enfin, une précision qui a son importance avant d'entrer dans le vif du sujet : la plupart des nouveautés listées ci-dessous font l'objet d'un déploiement progressif. Ne vous étonnez donc pas de ne pas tout voir dès le redémarrage de votre PC.
Depuis la sortie de Windows 11, le menu contextuel de l'Explorateur de fichiers fait grincer des dents (comme bien d'autres choses diront certains) : lent à s'afficher, encombré par les extensions d'applications, avec une partie des commandes reléguées à l'ancien menu (accessible via Afficher d'autres options ou Maj + clic droit). Microsoft a décidé de revoir sa copie, mieux vaut tard que jamais. "Cette mise à jour introduit un menu contextuel actualisé, plus rapide, plus simple et plus personnalisable.", précise la firme de Redmond.
Un lien Personnaliser le menu apparaît en bas du menu. Il ouvre une page des Paramètres qui permet de régler plusieurs éléments :
Commandes intégrées : activer ou désactiver Envoyer vers ou Créer un raccourci, et ajouter d'autres commandes, comme Imprimer.
Extensions d'applications : les placer dans le menu principal ou dans un sous-menu, voire masquer ce sous-menu.
Disposition : afficher Couper, Copier, Coller, Renommer, Supprimer et Partager en toutes lettres plutôt qu'en rangée d'icônes, et renvoyer Propriétés en bas du menu.
Si vous ne touchez à rien, la configuration par défaut s'applique. Beaucoup d'utilisateurs ont pris l'habitude de restaurer le menu de Windows 10 via une clé de Registre : ce nouveau menu mérite peut-être une seconde chance ? À vous de voir.
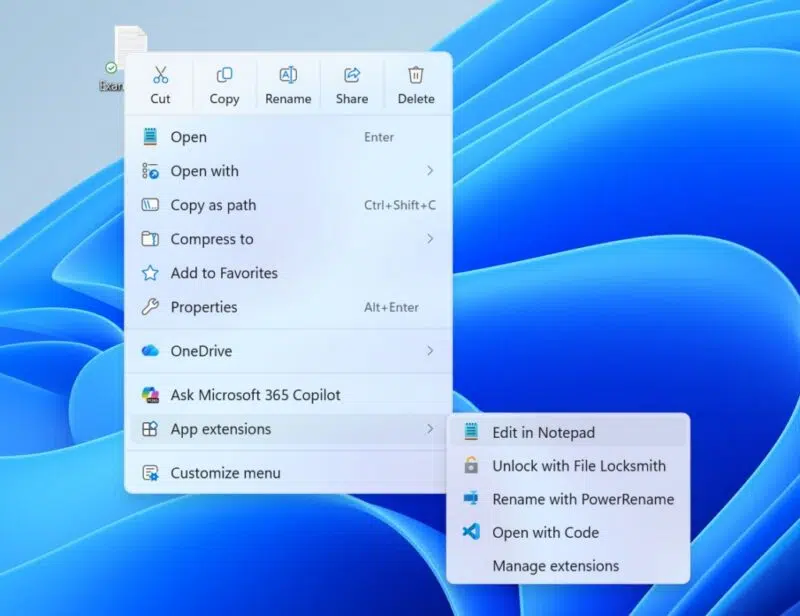
Source : Microsoft
L'Explorateur gagne aussi quelques retouches. La barre d'adresse accepte le raccourci ~ pour accéder au profil utilisateur (par exemple ~\AppData), comme sous Linux. La boîte de dialogue Options des dossiers passe enfin au mode sombre, et les résultats de recherche affichent le nom, l'emplacement et la date dans une présentation désormais homogène.
Les autres nouveautés côté utilisateurs :
Loupe : chaque écran peut avoir son propre niveau de zoom, et la vue agrandie d'un écran peut être verrouillée (Ctrl + Windows + K) pendant que vous travaillez sur un autre.
Narrateur : il sait lire et parcourir les équations mathématiques dans Word, PowerPoint, Edge et Chrome (raccourci touche Narrateur + Alt + N). Le français ne fait pas partie des langues prises en charge pour le moment.
Sous-titres en direct : un nouveau paramètre, désactivé par défaut, permet d'inclure ou non l'audio des lecteurs d'écran (Narrateur, JAWS, NVDA) dans la transcription.
Paramètres : la page Confidentialité et sécurité regroupe les réglages caméra, micro et localisation, et affiche directement les informations d'utilisation.
Sauvegarde Windows : après la restauration d'un profil sur un nouvel appareil, un récapitulatif liste ce qui a été restauré, dont les paramètres et les applications du Microsoft Store.
Mode XBOX : la vue des tâches dédiée au jeu reçoit une barre de navigation avec un accès rapide à Retour au bureau et aux options d'alimentation.
Mise en veille prolongée adaptative : moins d'hibernation quand la batterie dépasse 80 %, et une hibernation plus rapide sous les 10 %.
Cloud rebuild, HVCI, IPv6 CLAT : ce qui change pour les admins
Cette KB contient une série de nouveautés qui concernent directement les équipes IT, donc il faut qu'on en parle !
Tout d'abord, parlons de Cloud Rebuild. En juillet, je vous présentais Cloud rebuild, la fonction qui réinstalle Windows 11 depuis le cloud même quand le PC ne démarre plus. Son déploiement commence avec cette mise à jour. L'image de Windows et les pilotes sont téléchargés depuis Windows Update, sans clé USB ni image personnalisée. La reconstruction se lance depuis Paramètres > Système > Récupération, ou depuis WinRE lorsque Windows ne démarre plus (Dépannage, puis l'option Cloud rebuild).
Deux options intéressantes sont proposées :
Effacement des données : avant la réinstallation, il est possible d'effacer le disque de manière sécurisée en s'appuyant sur la fonction d'effacement du support de stockage lui-même. Pratique avant de réattribuer un poste, mais l'opération est irréversible.
Pilotage à distance : la reconstruction peut être déclenchée via le CSP Recovery, en ciblant la build installée ou une build précise. De quoi remettre d'aplomb un poste distant sans intervention sur site.
Cloud rebuild a besoin d'une connexion réseau, et c'est là qu'intervient une autre nouveauté : WinRE réutilise automatiquement les profils Wi-Fi enregistrés dans Windows, y compris ceux basés sur des certificats. Ce comportement, activé par défaut (mais que vous pouvez désactiver) profite aussi à Quick Machine Recovery. À propos des différents outils de récupération de Windows, retrouvez le guide de Microsoft sur les outils de récupération de Windows 11.
L'intégrité de la mémoire s'active sur davantage de machines. Microsoft étend l'activation de HVCI aux appareils éligibles, au moment de l'installation des mises à jour, tout en respectant les choix déjà faits par l'utilisateur ou l'administrateur. Le principal point de vigilance concerne les pilotes incompatibles, qui empêchent l'activation de cette protection. Vous pouvez vérifier l'état de vos postes dans Sécurité Windows > Sécurité des appareils > Isolation du noyau.
Le CLAT débarque sur Windows : l'OS prend désormais en charge le CLAT (traduction 464XLAT côté client) sur les interfaces Wi-Fi et Ethernet. C'est-à-dire ? Sur un réseau 100 % IPv6, le poste ne dispose d’aucune adresse IPv4. Le réseau peut s’appuyer sur NAT64 et DNS64 pour qu’un client joigne malgré tout un serveur uniquement accessible en IPv4, mais à une condition : l’application doit parler IPv6 et passer par un nom DNS. Une application qui ne sait utiliser qu’IPv4, ou qui se connecte à une adresse IPv4 écrite en dur, échouera. C'est là que CLAT intervient puisque Windows expose une interface IPv4 locale, traduit en IPv6 les paquets IPv4 émis par l’application, puis la passerelle NAT64 du réseau les retraduit en IPv4 vers la destination. D’où le nom 464XLAT : IPv4, puis IPv6, puis IPv4. Bricolage ? Noooon, couche de compatibilité assurée par de la traduction.
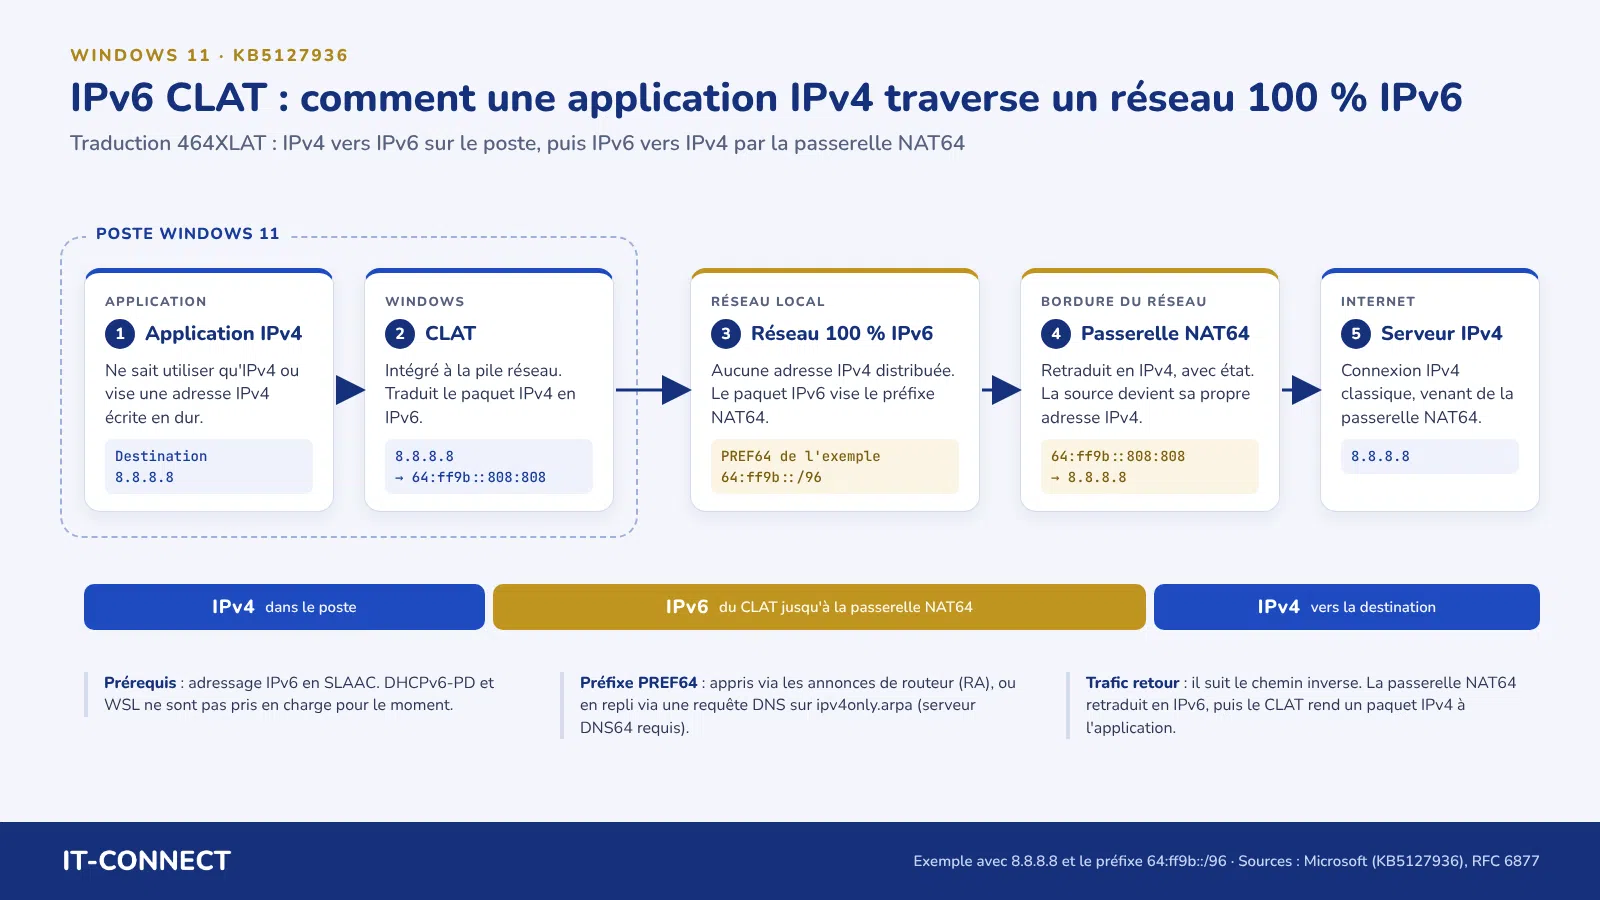
C'est un mécanisme que l'on retrouve depuis longtemps sur Android et iOS, et qui manquait à Windows pour envisager sereinement des réseaux d'entreprise en IPv6 uniquement. Pour en savoir plus à ce sujet, consultez cet article dédié de Microsoft.
Les autres changements à connaître :
DPAPI : Windows affiche un avertissement avant les opérations de protection basées sur une invite. Ce mécanisme sera retiré en avril 2027. Si une application métier s'en sert, il faut migrer ou déchiffrer les données concernées avant cette échéance. Les usages classiques de DPAPI, sans invite, ne sont pas affectés.
Suppression des applications intégrées : la stratégie qui permet de retirer certaines applications fournies avec Windows fonctionne désormais dans les environnements multisessions (Windows 11 Entreprise et Éducation), par exemple sur des hôtes Azure Virtual Desktop.
Windows PowerShell : les noms de Windows PowerShell et de Windows PowerShell ISE intègrent désormais la version 5.1. Une façon de lever l'ambiguïté avec PowerShell 7.
Always On VPN, Bureau à distance, App Control : les correctifs à retenir
Je profite de la sortie de cette mise à jour pour revenir sur un point. Dans mon article sur la KB5127648 publiée lors du Patch Tuesday d'octobre 2026, j'indiquais que le bug Always On VPN était corrigé. Microsoft l'affirmait dans sa note de version, avant de retirer cette mention le 20 octobre en renvoyant à une prochaine version. C'est finalement la KB5127936 qui livre le correctif : lorsque la sélection automatique ou le repli de protocole étaient configurés, les connexions pouvaient rester bloquées en cours de connexion, avec parfois l'erreur « Le port spécifié est déjà utilisé ». Tout porte à croire que le problème a été plus difficile que prévu à corriger.
Les autres correctifs intégrés à cette mise à jour sont les suivants :
Bureau à distance : les utilisateurs non-administrateurs ne pouvaient plus se connecter à un hôte où la Protection Administrateur est activée (erreur 0xC000000D). Il s'agit d'un problème connu lié à la KB5124010. Microsoft corrige aussi l'impossibilité de configurer via Intune la stratégie des empreintes de certificats des éditeurs .rdp approuvés.
Contrôle intelligent des applications : une fois désactivé, il ne pouvait plus être réactivé, l'option restant grisée. Ce bug apparu avec la KB5127648 est résolu sur 25H2 et 26H2, mais les postes sous 24H2 doivent toujours passer par une solution de contournement.
Cartes à puce : le minipilote de cartes à puce de Windows prend en charge les clés RSA-3072 sur les cartes PIV compatibles. Une évolution cohérente avec l'augmentation vers RSA-3072 annoncé pour la signature de code de Windows.
WSL2 : la virtualisation imbriquée pouvait être indisponible sur les machines équipées d'un processeur AMD.
On se retrouve le mardi 10 novembre 2026 pour la prochaine mise à jour obligatoire !
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.