SSPR et Entra Connect Sync : Microsoft modifie le calendrier, les nouvelles dates à retenir
Microsoft a décalé le calendrier de deux changements majeurs dans Entra ID. Le premier concerne le SSPR, qui exigera des méthodes d’authentification enregistrées à partir de novembre 2026. Le second concerne Entra Connect Sync : la synchronisation s’arrêtera en avril 2027 sur les serveurs qui ne respectent pas les nouveaux prérequis, y compris ceux déjà en place. Les dates de nos deux précédents articles ne sont donc plus d’actualité. Voici ce qu’il faut retenir.
Cet article fait le point sur ces nouveaux calendriers et sur ce qu'ils changent concrètement. Il complète les précédents articles publiés :
SSPR : ce qui change d'ici novembre
Le 4 août 2026, Microsoft a mis à jour le message MC1325414 publié dans le centre de messages Microsoft 365. La campagne d’enregistrement a débuté le 5 octobre, et l’application de la règle commencera le 7 novembre, avec un déploiement progressif jusqu’à la mi-novembre.
Le fond ne change pas. Après cette date, le SSPR n'acceptera plus les attributs d'annuaire (mobilePhone, businessPhone, otherMails) s'ils n'ont pas été explicitement enregistrés comme méthodes d'authentification. Un utilisateur sans méthode enregistrée ne pourra plus réinitialiser son mot de passe. Microsoft indique que 86 % des vérifications utilisent déjà des méthodes enregistrées.
Rappel : qu’est-ce que le SSPR ? Le SSPR (Self-Service Password Reset) est la fonction de réinitialisation du mot de passe en libre-service de Microsoft Entra ID, utilisée par Microsoft 365. Elle permet à un utilisateur de réinitialiser son mot de passe oublié ou de débloquer son compte sans solliciter le support informatique.
Voici les actions que vous pouvez mener pour préparer ce changement :
Mesurer la couverture des utilisateurs concernés : dans le centre d'administration Entra, ouvrez Méthodes d'authentification > Détails de l'inscription de l'utilisateur, puis filtrez sur « Compatible SSPR : Non compatible ».
Configurer la campagne d'enregistrement : vérifiez qu'elle n'est pas désactivée, pour que les utilisateurs soient invités à s'enregistrer automatiquement. Cela se passe dans le centre d'administration Entra, ouvrez Réinitialisation du mot de passe, puis sélectionnez Inscription et vérifiez que le paramètre "Obliger les utilisateurs à s'inscrire durant la connexion" soit positionné sur "Oui".
Vérifier la politique SSPR : une méthode comme la notification Authenticator doit être déclarée comme méthode acceptée par le SSPR, sinon l'utilisateur apparaît comme non compatible.
Ne pas oublier les comptes administrateurs : ils sont concernés comme les autres.
Préparer le support : prévoyez une procédure d'enregistrement assistée pour les utilisateurs qui n'y arrivent pas seuls.
Prévenir les utilisateurs : ils peuvent se rendre sur mysignins.microsoft.com/security-info pour enregistrer leurs méthodes.
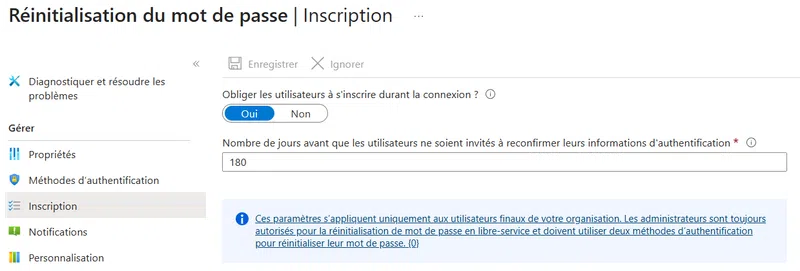
Vérifier l'activation de la campagne d'inscription SSPR dans Entra ID - IT-Connect
Entra Connect Sync : les prérequis à respecter avant le 7 avril 2027
Microsoft a décalé l'échéance du 30 septembre 2026 au 7 avril 2027. Les serveurs Entra Connect Sync doivent désormais être en version 2.6.84.0 ou plus récente, et utiliser l'authentification par application, avant cette nouvelle date. Si ces prérequis ne sont pas mis en place à cette date, tous les services de synchronisation échoueront jusqu'à la mise à niveau.
Atteindre la version 2.5.79.0, comme indiqué dans mon précédent article, ne suffit donc plus. Voici les points à retenir sur les versions :
Version minimale : 2.6.84.0. Elle se télécharge uniquement depuis le centre d'administration Entra.
Version 2.6.79.0 : Microsoft l'a retirée après la découverte d'un problème. Si elle est installée, passez à une version plus récente.
Version 2.5.79.0 : son support se termine le 23 octobre 2026. Une version 2.x est supportée 12 mois après la publication d'une version plus récente.
Dernière version : la 2.6.92.0, publiée le 23 septembre 2026, apporte des correctifs de sécurité. Visez cette version plutôt que le minimum.
L'authentification par application est la vraie nouveauté. Elle remplace le compte de connecteur protégé par un mot de passe. La mise à niveau seule d'Entra Connect Sync ne la configure pas, comme nous allons le voir ci-dessous.
Basculer l'authentification d'Entra Connect Sync vers une application
Avec cette méthode, Entra Connect Sync s'authentifie auprès d'Entra ID avec une identité d'application et un certificat (flux OAuth 2.0 client credentials). Il n'utilise plus de compte de connecteur avec mot de passe. Trois modes de gestion existent :
Géré par Entra Connect (par défaut) : Entra Connect crée l'application et le certificat, puis gère leur renouvellement automatiquement.
Bring Your Own Certificate (BYOC) : vous configurez vous-même le certificat de l'application.
Bring Your Own Application (BYOA) : vous gérez l'application, ses permissions et son certificat.
Pour vérifier et connaître le type d'authentification utilisé par le service Entra Connect, exécutez la commande PowerShell suivante sur vos serveurs Entra Connect Sync :
Get-ADSyncEntraConnectorCredentialElle affiche le type d'authentification utilisé par le connecteur : la valeur doit indiquer une application, et non un compte de service.
Si vous utilisez encore un compte de service, il est possible de basculer vers l'authentification par application avec l'assistant d'Entra Connect Sync pour le mode par défaut. Les modes BYOC et BYOA sont configurables uniquement via PowerShell.
Pour ce faire, lancez l'assistant Entra Connect, ouvrez Additional tasks et choisissez « Configure application-based authentication to Microsoft Entra ID ».
Plusieurs points de vigilance :
Entra Connect ne bascule pas automatiquement un serveur existant. Après chaque mise à niveau, vérifiez le type d’authentification.
Pas de repli silencieux depuis la version 2.6.84.0 : si la configuration échoue, l'assistant s'arrête avec une erreur au lieu de revenir à l'ancien compte.
Renouvellement du certificat : il est automatique en mode par défaut, sauf si le planificateur de synchronisation est suspendu.
Synchronization Service Manager : ne modifiez pas la configuration du connecteur Entra ID depuis cette console sur les anciennes versions. Microsoft a corrigé sur la version 2.6.1.0 un défaut qui supprimait les paramètres d'authentification par application.
Le compte de service qui était utilisé jusqu'à la migration n'est pas supprimé automatiquement. Pensez à le supprimer de votre environnement.
Conclusion
Pour conclure, je vous propose le plan d'action ci-dessous qui résume les actions à mener pour ces deux évolutions.
Avant le
Action
23 octobre 2026
Entra Connect Sync : ne plus utiliser la version 2.5.79.0, dont le support s'arrête. Passer en 2.6.84.0 minimum, idéalement la dernière version.
7 novembre 2026
SSPR : contrôler la couverture des méthodes enregistrées, vérifier la campagne et préparer le support.
7 avril 2027
Entra Connect Sync : disposer de la version 2.6.84.0 ou plus récente avec l'authentification par application, sur chaque serveur.
Sources :
Mise à jour du renforcement de la sécurité pour Microsoft Entra Connect Sync
Migrer l'authentification d'Entra Connect vers une application
Ajouter IT-Connect à mes
sources préférées
Consultant IT freelance, j'ai fondé SysBlue Consulting après 7 années d'expérience en ESN pour accompagner les PME et ETI sur leurs environnements Microsoft On-Premise et Cloud. Mes missions couvrent Microsoft 365, Azure, l'identité et la sécurité. J'interviens également en tant que formateur auprès d'entreprises et comme rédacteur sur IT-Connect.