SignDrop : cette faille zero-day détourne la protection CLFS de Windows pour obtenir les droits SYSTEM
Une protection conçue par Microsoft pour stopper les attaques contre le pilote CLFS de Windows peut désormais servir à obtenir les privilèges SYSTEM. C'est le principe de SignDrop, la nouvelle faille zero-day dévoilée par Nightmare Eclipse. Il est de retour ! Voici ce que l'on sait sur cette vulnérabilité.
Le 10 novembre 2026, jour du Patch Tuesday, le chercheur Abdelhamid Naceri, alias Nightmare Eclipse (ou encore MSNightmare sur GitHub), a fait un nouveau coup. En effet, il a publié un nouvel exploit baptisé SignDrop correspondant à une faille zero-day permettant une élévation de privilèges locale sur Windows. Le dépôt GitHub indique que cette faille se situe dans le mécanisme d'authentification du Common Log File System (CLFS). À l'heure où j'écris ces lignes, aucune référence CVE n'a été attribuée, aucun correctif n'est disponible et Microsoft n'a pas confirmé la faille.
Ce chercheur n'en est pas à son coup d'essai. Depuis avril 2026, il enchaîne les publications d'exploits visant Windows, sur fond de conflit avec Microsoft, son ancien employeur. J'avais d'ailleurs détaillé l'histoire de Nightmare Eclipse, de son licenciement par Microsoft à la révélation de son identité. Le dernier épisode en date où il s'en prenait à Windows remonte à septembre avec BigDiskBuster, une zero-day qui empêchait Microsoft Defender de se mettre à jour. Cette fois, le cœur du problème se situe dans clfs.sys, le pilote noyau de CLFS.
CLFS : quand la protection devient le point d'entrée
Pour rappel, CLFS est un sous-système de journalisation utilisé à la fois par des applications et par des composants du noyau. Comme il analyse des fichiers journaux en mode noyau, il a été touché par de nombreuses failles d'élévation de privilèges, dont certaines ont été exploitées par des groupes de ransomware (CVE-2025-29824).
Pour éviter ça et renforcer la sécurité de CLFS, Microsoft a ajouté un mécanisme d'authentification : chaque fichier journal reçoit un code HMAC, calculé à partir d'une clé propre au système. Cette protection est arrivée avec les mises à jour de Windows 11 25H2 et Windows Server 2025 publiées à partir du 28 octobre 2025. Cela signifie qu'un journal dont le code est absent ou invalide n'est plus ouvert.
Cette protection s'accompagne d'un fichier .cnpf, créé à côté du journal avec les mêmes attributs de sécurité que celui-ci. Et c'est justement la création de ce fichier que SignDrop exploite. D'après les explications du chercheur, voici comment se déroule l'exploitation de cette faille zero-day :
Contrôle initial : CLFS vérifie correctement les droits lorsqu'un utilisateur standard crée un journal.
Ouverture par un processus privilégié : si un autre processus, avec des privilèges élevés, ouvre ensuite ce journal, c'est lui qui déclenche la création du fichier
.cnpfmanquant.Intervention de Defender : l'exploit force Microsoft Defender à ouvrir le journal. Le fichier
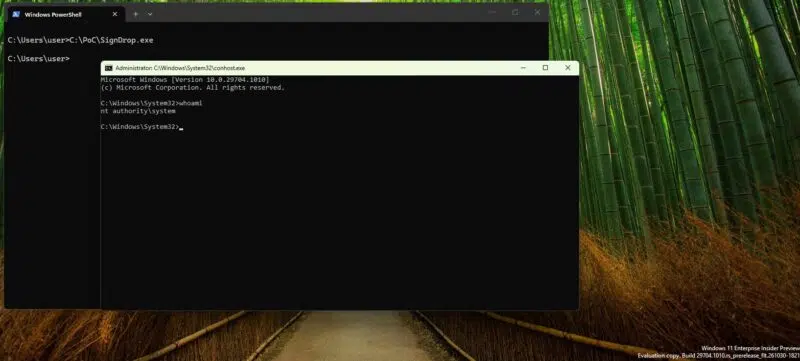
.cnpfest alors créé avec les privilèges SYSTEM, mais avec les permissions du fichier d'origine, c'est-à-dire modifiable par l'utilisateur standard.Redirection : grâce à des liens symboliques du gestionnaire d'objets, cette création est redirigée vers un emplacement choisi par l'attaquant. Dans le PoC publié, ce fichier est créé sous le nom
hid.dll, dans un dossier de Windows d’où cette DLL sera chargée. L’attaquant remplace son contenu par son propre code, puis déclenche une invite UAC.consent.exe, le processus qui affiche ces invites et qui s’exécute en tant que SYSTEM, charge alors la DLL piégée : le code de l’attaquant tourne sur Windows avec les privilèges SYSTEM.
"Tout est fait correctement par Microsoft ici, mais la logique permet un abus.", résume le chercheur. Autrement dit, la cryptographie n'est pas remise en cause. C'est plutôt l'enchaînement des opérations qui pose problème.
Source : GitHub MSNightmare
Le chercheur indique avoir testé son exploit sur Windows 11 26H2 et sur des builds expérimentales de Windows Server 2025. Il avance aussi le chiffre de 80 % d'installations Windows exposées, et surtout, il estime que la technique serait transposable à d'autres antivirus et EDR (mais ça reste à vérifier). Quoi qu'il en soit, le PoC est fonctionnel. En effet, les chercheurs de Cyderes ont compilé et exécuté le PoC, et obtenu un shell SYSTEM.
Comment savoir si votre machine est exposée ?
Il n'y a pas de patch pour le moment, mais l'exploitation dépend tout de même de l'état du mécanisme d'authentification CLFS. Le chercheur recommande de vérifier la valeur Mode de la clé de Registre associée à l'authentification CLFS :
Get-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Services\CLFS\Authentication" -Name ModeD'après la documentation de Microsoft, la valeur 0 correspond au mode application, la valeur 1 au mode apprentissage et la valeur 2 à une désactivation par un administrateur. Donc, ça veut dire que les valeurs 0 et 1 placent la machine dans le périmètre de SignDrop.
Se pose alors une question : faut-il désactiver la protection en attendant un patch ? Il est préférable de ne pas le faire, sinon vous fermez une brèche mais vous en ouvrez une autre. En effet, CLFS serait alors de nouveau en mesure d'analyser des fichiers journaux potentiellement malveillants. Et cette faille plus ancienne est déjà bien connue des attaquants, contrairement à SignDrop.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.