phpAfterShell : PHP corrige sept failles critiques, dont deux variantes de PHP2Shell
Prévoyez un créneau pour mettre à jour PHP ! Les versions publiées cet après-midi corrigent jusqu'à sept failles critiques, dont phpAfterShell, une faille dans les sessions PHP découverte par depthfirst, et deux variantes de PHP2Shell. Voici l'essentiel à savoir sur ces nouvelles failles.
Comme convenu (voir cet article), cet après-midi l'équipe de PHP a publié de nouvelles versions de PHP : 8.5.13, 8.4.28, 8.3.37 et 8.2.36. Il s'agit de mises à jour de sécurité. D'après le changelog officiel, elles corrigent un plus grand nombre de failles en fonction de la version : 12 failles dans PHP 8.2.36 et 18 failles dans PHP 8.5.13.
Sept de ces failles sont classées critiques, avec un score CVSS de 9,2 sur 10 pour chacune. PHP 8.5 est concerné par les sept, PHP 8.3 et 8.4 par cinq d'entre elles, et PHP 8.2 par quatre (comme quoi il y a parfois du bon à exécuter une ancienne version). D'après l'annonce publiée hier par PHP, elles demandent toutes une configuration différente de celle par défaut ou une installation peu courante, ce que depthfirst nuance pour phpAfterShell. Nous y reviendrons.
Pour rappel, il y a un mois, PHP avait déjà dû corriger dans l'urgence PHP2Shell, deux failles critiques (CVE-2026-109618 et CVE-2026-109619) qui permettaient une exécution de code à distance sans authentification. La seconde laissait des données d'une requête traîner en mémoire après leur libération, au risque d'être réutilisées par la requête suivante traitée par le même worker. L'agence américaine CISA les a depuis ajoutées à son catalogue des failles activement exploitées.
Quant aux deux variantes de PHP2Shell corrigées aujourd’hui, les CVE-2026-129481 et CVE-2026-129182, elles reposent sur le même mécanisme que la CVE-2026-109619, mais passent par des chemins que le correctif d’octobre n’avait pas couverts.
phpAfterShell : une session à moitié écrite, et du code exécuté
La faille surnommée phpAfterShell, c'est la CVE-2026-126714. Elle a été découverte par l'équipe de recherche de depthfirst, qui l'a signalée à PHP fin octobre. Elle se trouve dans le gestionnaire de sessions files, celui utilisé par défaut, et touche les quatre branches maintenues de PHP.
Tout part d'un détail dans l'implémentation : PHP réécrit le fichier de session par-dessus l'ancien contenu, sans le vider d'abord. Si cette écriture s'arrête nette, le fichier mélange deux versions de la session, des octets récents en tête et des restes de l'ancienne derrière. D'après le bulletin, sur les versions multithread de PHP (ZTS), un dépassement de mémoire provoqué dans un autre thread peut justement tuer le processus en pleine écriture. À la lecture suivante, ce patchwork est désérialisé, et un attaquant qui a bien préparé son coup peut y faire apparaître des objets de son choix. Une chaîne de gadgets dans l'application (gadget chain, en anglais) lui permet ensuite d'aller jusqu'à l'exécution de code.
D'après depthfirst, toute application qui stocke ses sessions dans des fichiers est concernée. De son côté, PHP évoque des conditions additionnelles : sans contrôle sur une partie des données de session, sans moyen de couper l'écriture au moment opportun et sans gadget exploitable, l'attaque ne mène nulle part. Le chemin le plus simple passe par Session Upload Progress (la fameuse fonction qui enregistre dans la session la progression d'un upload) : avec un simple envoi de fichier, un client distant peut influencer ce qui est écrit dans la session. Les sessions stockées dans Redis ou en base de données, elles, ne sont pas concernées par ce problème.
Les autres failles critiques, PHP-FPM en tête
La CVE-2026-129289 touche PHP-FPM sur les quatre branches. Il s'agit d'une faille de type request smuggling : en gros, un attaquant non authentifié glisse une seconde requête FastCGI dans le corps d'une requête HTTP, et PHP-FPM la traite comme si elle venait du serveur web. De quoi exécuter le code PHP de son choix.
Ce qui la rend sérieuse ? "L'attaque franchit la frontière de confiance entre HTTP et le backend PHP avec une seule requête. Elle ne nécessite ni corruption de la mémoire, ni connaissance des adresses mémoire, ni race condition.", précise l'avis de sécurité. Elle exige toutefois que le serveur web réutilise ses connexions vers PHP-FPM : fastcgi_keep_conn on sur nginx, ou enablereuse=on avec mod_proxy_fcgi sur Apache. Bonne nouvelle : par défaut, nginx et Apache ouvrent une nouvelle connexion pour chaque requête, et PHP précise que l'attaque démontrée ne fonctionne pas dans ce cas.
La CVE-2026-115560, signalée par PHP dès le 23 octobre, est enfin corrigée sur les quatre branches. Des données écrites par Session Upload Progress (encore elle) avec un format de sérialisation peuvent être relues avec un autre, ce qui permet d'injecter des objets. C'est le cas d'une application qui change de format en cours d'exécution avec ini_set(), mais aussi de deux applications ou deux pools qui partagent le même stockage de sessions avec des formats différents.
Les quatre dernières failles critiques :
CVE-2026-129481 : une faiblesse de type use-after-free sur PHP 8.3 et versions ultérieures, quand une erreur fatale interrompt la fermeture d'une session. PHP la présente comme un correctif incomplet de la CVE-2026-109619, et précise qu'aucune exécution de code n'a été démontrée par ce chemin.
CVE-2026-129182 : propre à PHP 8.5, elle décrit de nouveaux scénarios de cette même faille CVE-2026-109619. Elle suppose des réglages PHP définis par dossier ou transmis par le serveur web, et c'est la seconde variante de PHP2Shell.
CVE-2026-129474 : un use-after-free propre à PHP 8.5, qui n'est pas une variante de PHP2Shell. L'attaque démontrée s'appuie sur la gestion différée des dépassements de mémoire introduite par PHP 8.5.12, la version qui corrigeait justement.... PHP2Shell. Pour être exploitée, elle exige
fatal_error_backtraces=1, la valeur par défaut sur PHP 8.5, etzend.exception_ignore_args=0, que le fichierphp.ini-productionrègle sur1.CVE-2026-129496 : une faille qui affecte les quatre branches. C'est un use-after-free dans le cache des fuseaux horaires, qu'une requête HTTP forgée peut atteindre si PHP écrit un message dans son fichier journal d'erreurs dès le démarrage (un
date.timezoneinvalide, par exemple).
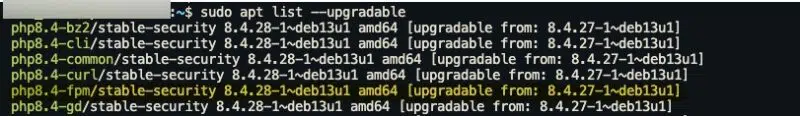
La mesure à appliquer : installer PHP 8.5.13, 8.4.28, 8.3.37 ou 8.2.36 selon votre branche. Les sources et les binaires Windows sont sur la page de téléchargement de PHP. Côté distributions, Debian 13 a déjà reçu PHP 8.4.28, mais le suivi de sécurité de Debian indique encore Debian 12 comme vulnérable. Surveillez aussi le suivi d'Ubuntu. Sur Debian 13, je confirme que les paquets sont bien disponibles :
Et si vous êtes encore sur PHP 7.4, 8.0 ou 8.1 ? Ces branches ne figurent pas dans les avis publiés, mais la faille de PHP-FPM remonte à PHP 5.6 et Session Upload Progress existe depuis PHP 5.4. Donc, il y a des chances pour que ce soit le cas pour certaines failles.
En attendant, voici un résumé des mesures d'atténuation proposées par PHP et depthfirst :
Désactiver Session Upload Progress :
session.upload_progress.enabled=0, appliqué dansphp.iniou dans le pool PHP-FPM, puis le redémarrage des workers, ferme le chemin le plus simple vers phpAfterShell et le vecteur d'attaque de la CVE-2026-115560.Couper la réutilisation des connexions FastCGI : désactivez
fastcgi_keep_connsur nginx ouenablereusesur Apache pour bloquer la CVE-2026-129289.Désactiver les backtraces des erreurs fatales sur PHP 8.5 :
fatal_error_backtraces=0, appliqué au niveau administrateur, bloque la CVE-2026-129182 ainsi que l'attaque démontrée pour la CVE-2026-129474.
Après la mise à jour, gardez en tête que Session Upload Progress est désormais désactivée par défaut, sauf si votre configuration l'active explicitement.
Pour le moment, aucune exploitation dans la nature n'a été signalée.
Bon courage !
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.