OVHcloud : les binaires de la CLI officielle piégés sur GitHub avec un malware infostealer
Vous avez installé ou mis à jour la CLI d'OVHcloud ce lundi 19 octobre 2026 ? Pendant 94 minutes, les binaires officiels publiés sur GitHub ont été remplacés par une version piégée, conçue pour voler les secrets stockés sur le disque de votre machine. Voici ce qu'il faut retenir.
Pour rappel, ovhcloud-cli est l'outil officiel en ligne de commande proposé par OVHcloud. Il permet de piloter les services de l'hébergeur (VPS, Public Cloud, domaines, IAM, etc.) depuis un terminal ou un pipeline CI/CD. C'est un outil open source disponible via le dépôt GitHub ovh/ovhcloud-cli, et c'est d'ailleurs ce canal de distribution qui a été visé.
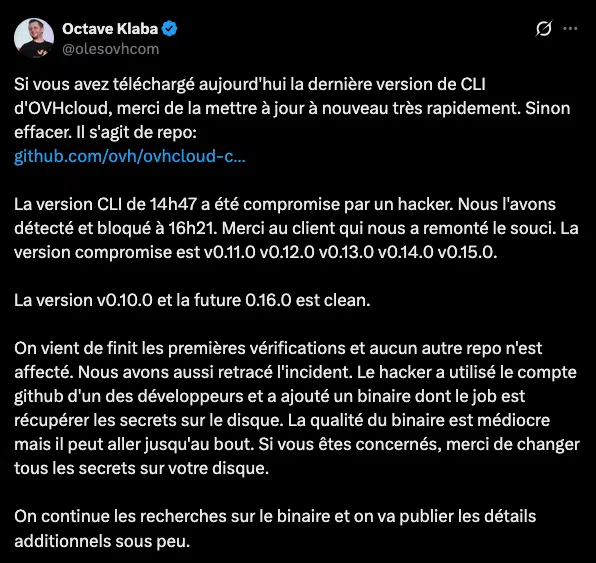
L'alerte est venue d'Octave Klaba lui-même, dans un message publié sur son compte X. "La version CLI de 14h47 a été compromise par un hacker. Nous l'avons détecté et bloqué à 16h21", écrit le fondateur d'OVHcloud, qui remercie au passage le client à l'origine du signalement. Les versions v0.11.0, v0.12.0, v0.13.0, v0.14.0 et v0.15.0 sont concernées. À l'inverse, d'après Octave Klaba, la v0.10.0 est saine, tout comme la v0.16.0 publiée suite à cet incident de sécurité.
D'après OVHcloud, l'attaquant a utilisé le compte GitHub d'un des développeurs du projet pour ajouter un binaire chargé de récupérer les secrets présents sur le disque.
Une empreinte SHA-256 qui ne correspond plus
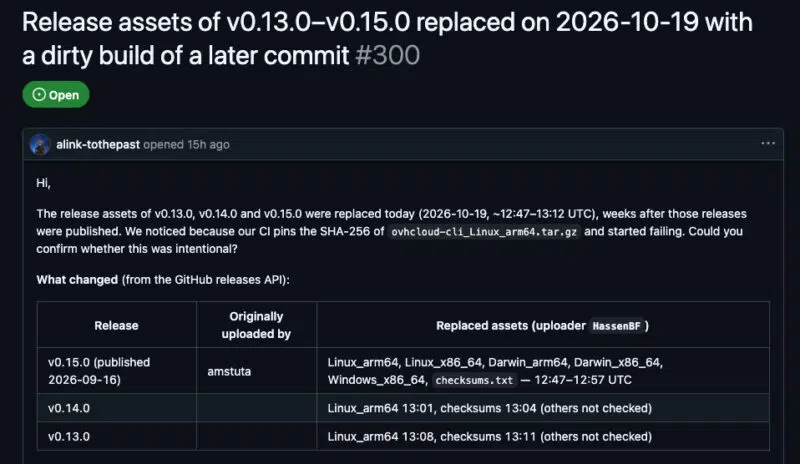
Le client en question a documenté l'incident dans une issue publique sur le dépôt de la CLI. Son pipeline CI vérifiait l'empreinte SHA-256 de l'archive Linux arm64 : elle a changé sans prévenir, et les builds ont échoué. Une bonne pratique qui a payé, et surtout, qui a probablement évité que cet incident soit plus grave.
Son analyse montre que les fichiers des versions v0.13.0 à v0.15.0 ont été remplacés entre 14h47 et 15h12 (heure de Paris), alors que ces versions étaient publiées depuis plusieurs semaines. Les chercheurs d'OpenSourceMalware ajoutent que les releases v0.11.0 et v0.12.0 ont elles aussi été modifiées, ce qui correspond bien à la liste complète publiée par Octave Klaba. Pour la v0.15.0, la plus récente à ce moment-là, les archives Linux (arm64 et x86_64), macOS (arm64 et x86_64) et Windows x86_64 ont été substituées, ainsi que le fichier checksums.txt.
Le binaire de remplacement n'a rien d'une version officielle qu'OVHCloud aurait pu pousser. Ses métadonnées de compilation montrent qu'il a été compilé localement, à partir d'un commit du 13 octobre 2026 auquel s'ajoutaient des modifications jamais publiées sur le dépôt. Surtout, le fichier checksums.txt a lui aussi été réécrit : un utilisateur qui comparait l'empreinte de son archive avec celle de la page de release aurait obtenu une correspondance. Seule une empreinte enregistrée avant l'attaque, comme celle du pipeline CI du rapporteur, permettait de repérer la modification malveillante !
Côté OVHcloud, Romain Beuque a confirmé la suppression des binaires concernés à 16h21, puis la publication de la v0.16.0 : tag signé et cette fois-ci une release immuable, dont les fichiers ne peuvent plus être remplacés.
Une option GitHub désactivée et la piste GlassWorm
Dans un second message publié sur X dans la soirée, Octave Klaba annonce la fin de l'analyse. Les pipelines CI/CD d'OVHcloud n'ont pas été impactés. C'est cohérent avec le scénario de cette attaque, car les binaires piégés ne sortaient pas de la chaîne de build officielle.
Le problème est ailleurs et c'est un défaut de configuration : l'option d'immuabilité des releases n'était pas activée sur le dépôt. Un compte disposant des droits suffisants pouvait donc modifier les releases existantes directement sur GitHub, à n'importe quel moment, et sans passer par la CI/CD d'OVHcloud ni déclencher le moindre contrôle. "L'option a été activée. Fin de l'incident.", conclut le fondateur d'OVHcloud, qui présente ses excuses au passage.
D'après la documentation de GitHub, l'immuabilité ne s'applique qu'aux releases publiées après son activation, sauf à les republier. Elle protège donc la v0.16.0 et les suivantes, mais pas les releases v0.10.0 à v0.15.0, qui restent techniquement modifiables par un compte disposant des droits d'écriture. Une release immuable reçoit aussi une attestation signée, qui permet de vérifier l'authenticité de ses fichiers avec la GitHub CLI. Raison de plus pour passer à la v0.16.0.
De leur côté, les chercheurs d'OpenSourceMalware ont publié une analyse détaillée qui attribue l'attaque au groupe GlassWorm. Selon eux, le compte utilisé est celui d'un contributeur légitime d'OVHcloud, disposant des droits d'écriture sur le dépôt. Cependant, plusieurs dépôts personnels de ce développeur ont été modifiés début mars 2026 pour y ajouter un script preinstall.js, exécuté automatiquement lors d'un npm install. Ce script interroge la blockchain Solana pour récupérer l'adresse de son serveur de commande, via un portefeuille déjà identifié dans les rapports consacrés à GlassWorm.
Les chercheurs restent toutefois prudents : rien ne prouve que la personne qui a piégé ces dépôts en mars est celle qui a remplacé les binaires de la CLI d'OVHCloud en octobre, et la façon dont les identifiants ont été dérobés reste inconnue. Dans tous les cas, l'activité du compte HassenBF est douteuse et suspecte.
Êtes-vous concerné ? Les réflexes à adopter
Le risque concerne toute personne, ou tout pipeline, ayant téléchargé l'une des versions compromises le 19 octobre 2026 entre 14h47 et 16h21. Le script d'installation officiel (install.sh) télécharge l'archive depuis les releases GitHub sans vérifier son empreinte : il est donc concerné, tout comme le téléchargement manuel et, a priori, la commande de mise à jour intégrée à la CLI. L'installation via go install ou la compilation depuis les sources n'est pas concernée, car le tag v0.15.0 n'a pas été modifié. D'après OpenSourceMalware, l'image Docker ovhcom/ovhcloud-cli ne l'est pas non plus.
Quoi qu'il en soit, OVHCloud n'a pas précisé le nombre de téléchargements d'une version malveillante de l'outil dans cette fenêtre de 94 minutes.
Il faut garder à l'esprit que le code malveillant intégré à la CLI d'OVHCloud est destiné à voler des secrets sur les ordinateurs où il est déployé. La recommandation principale, c'est bien de renouveler les secrets si vous avez installé une version infectée. Cela inclut les identifiants de l'API OVHcloud (fichier .ovh.conf ou variables d'environnement), mais aussi les clés SSH, les jetons d'autres services cloud ou de registres de paquets, les fichiers kubeconfig ou .env.
Finalement, ce scénario rappelle celui de Bitwarden CLI : en avril, j'ai publié un article à propos de la version malveillante de Bitwarden CLI diffusée via NPM pour voler des informations sensibles. Une CLI installée sur un poste riche en accès privilégiés, c'est la cible idéale.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.