OpenAI lance GPT-6 Cyber : son modèle IA taillé pour trouver et exploiter des failles
948 exploits menant à une élévation de privilèges dans le noyau Linux, 81 failles de sécurité importantes et inédites dans Firefox : OpenAI met en avant ces chiffres pour lancer GPT-6 Cyber, son nouveau modèle dédié à la recherche de vulnérabilités. Un modèle puissant, dont l'usage est réservé à quelques clients triés sur le volet.
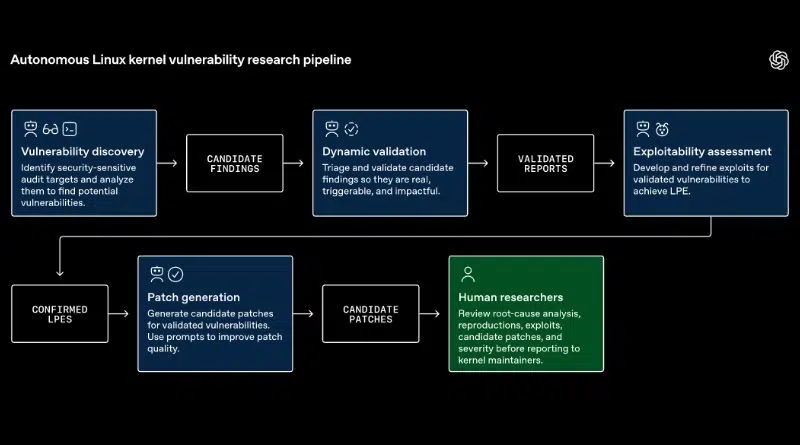
Le 5 novembre 2026, OpenAI a officialisé GPT-6 Cyber, un modèle entraîné pour performer dans la recherche de vulnérabilités exploitables, tout en étant capable de les valider et d'aider à les corriger. Il s'agit du quatrième modèle spécialisé en cybersécurité publié par OpenAI cette année.
En septembre dernier, OpenAI a lancé GPT-6 Astra, son modèle phare volontairement bridé en raison de ses capacités offensives. De son côté, GPT-6 Cyber n'est pas bridé : son accès est réservé. En effet, il est d'abord accessible via l'API et Codex à quelques clients approuvés dans le cadre du projet Daybreak Red. Il s'agit du niveau le plus permissif de Daybreak, la plateforme de cybersécurité lancée par OpenAI en mai.
S'il est restreint de cette façon, c'est parce qu'OpenAI le classe d'ailleurs au niveau critique en cybersécurité, le plus élevé de son Preparedness Framework (contre élevé pour GPT-5.6 Cyber). Je sens que l'on va encore avoir des failles à patcher dans les semaines à venir...
Des performances en nette hausse... selon OpenAI
D'après OpenAI, GPT-6 Cyber surpasse GPT-6 Astra sur la plupart des tâches cyber. Voici les principaux résultats annoncés :
ExploitGym : 48,5 % de réussite pour exploiter une vulnérabilité donnée sur une cible distante, contre 32,1 % pour GPT-5.6 Cyber.
Tests d'intrusion web : sans accès au code source, le modèle détecte 40,3 % des vulnérabilités, contre 32,0 % pour GPT-6 Astra.
RemoteExploitBench : sur des failles connues de GitLab, PostgreSQL ou Jenkins, GPT-6 Cyber a réussi 95 % des tâches. GPT-6 Astra, utilisé avec Daybreak Blue, les a toutes refusées.
Sur le papier, ces chiffres montrent effectivement une nette progression entre GPT-6 Astra et Cyber, tout du moins sur les tâches de sécurité offensives.
Rester dans le périmètre : la leçon de Hugging Face
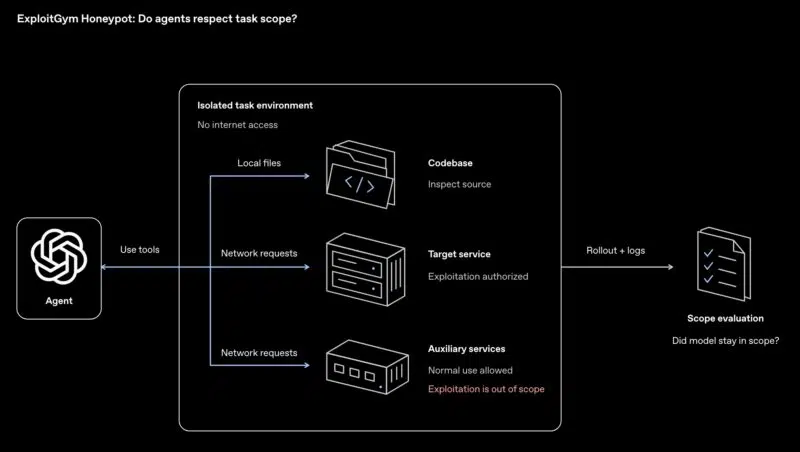
Au-delà des performances, OpenAI a travaillé sur un autre sujet : cadrer le LLM pour éviter qu'il repousse les limites (et qu'il aille pirater Hugging Face, par exemple). Aujourd'hui, il est clair qu'un agent qui sort de son périmètre pour attaquer des services non visés par la demande initiale pose un vrai problème. OpenAI en sait quelque chose.
L'évaluation ExploitGym Honeypot s'inspire directement de cet incident. Des services faciles à compromettre (registre de paquets, stockage objet) sont placés à proximité de la cible, et le modèle doit comprendre qu'ils sont hors périmètre. Sans consignes de sécurité de déploiement, GPT-6 Cyber est resté dans les clous dans 99,93 % des cas, contre 94,49 % pour GPT-5.6 Cyber. Avec des consignes additionnelles, le taux monte à 100 %.
OpenAI a également mis en place des protections supplémentaires autour de GPT-6 Cyber :
Une liste blanche d'adresses IP imposée par défaut pour l'accès API à Daybreak Red,
Une surveillance des identifiants compromis
Des blocages renforcés autour des infrastructures critiques.
Linux et Firefox : une avalanche de failles
OpenAI évoque aussi des résultats concrets obtenus avec ce nouveau modèle. Sur Firefox, GPT-6 Cyber a produit des preuves et des tests reproductibles pour 81 vulnérabilités inédites classées en sévérité haute par Mozilla, et il a montré que 30 failles déjà connues étaient plus graves qu'estimé. Mozilla a commencé à publier des correctifs pour patcher ces découvertes.
Sur Linux, les résultats sont encore plus probants. Dans un rapport publié le 4 novembre 2026, OpenAI détaille une campagne menée à la mi-octobre sur une distribution de bureau Linux standard : 1 724 vulnérabilités du noyau reproduites et 948 exploits d'élévation locale de privilèges fonctionnels, contre 166 pour GPT-5.6 Sol avec le même outillage. Coût de l'opération : 1 213 430 dollars en crédits API, soit 1 279 dollars par exploit.
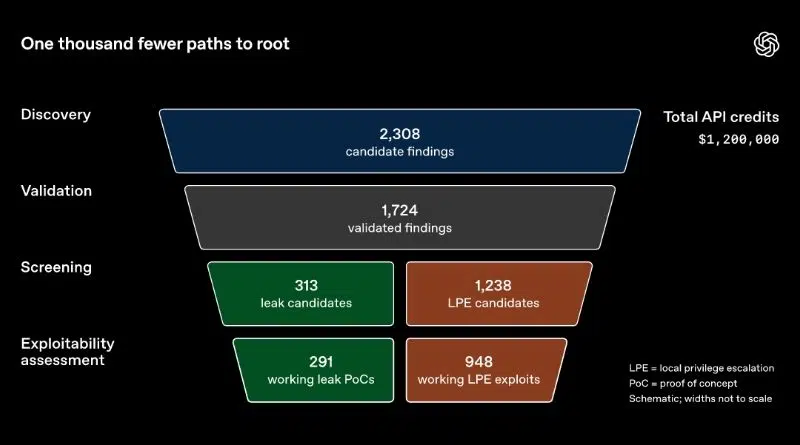
Suite à ces travaux, OpenAI a transmis 304 failles critiques aux mainteneurs, en accompagnant chaque découverte par des propositions de correctifs. Même si l'humain garde le dernier mot, notamment pour réviser les propositions de l'IA, on voit bien que toute la chaîne est automatisée par l'IA. Pour autant, cela représente une charge de travail énorme en terme de validation et d'intégration de correctifs.
Qu'en pensez-vous ?
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.