NIKKE : la version PC du jeu piégée pour installer un redoutable malware
Vous avez lancé NIKKE sur votre PC ces dernières semaines ? Pendant plus d'un mois, le lanceur officiel de ce jeu a chargé du code malveillant hébergé sur le propre CDN de son éditeur. Quels sont les risques ? Voici l'essentiel à savoir.
Goddess of Victory: NIKKE est un jeu de tir doublé d'un RPG, développé par le studio sud-coréen Shift Up et édité par Level Infinite, la marque internationale de Tencent. Disponible sur Windows, iOS et Android, il revendique plus de 45 millions de téléchargements depuis son lancement en 2022, d'après un communiqué de Level Infinite. Malheureusement, il a été victime d'un incident de sécurité ayant un impact direct sur la version PC (la version mobile n'a pas été touchée).
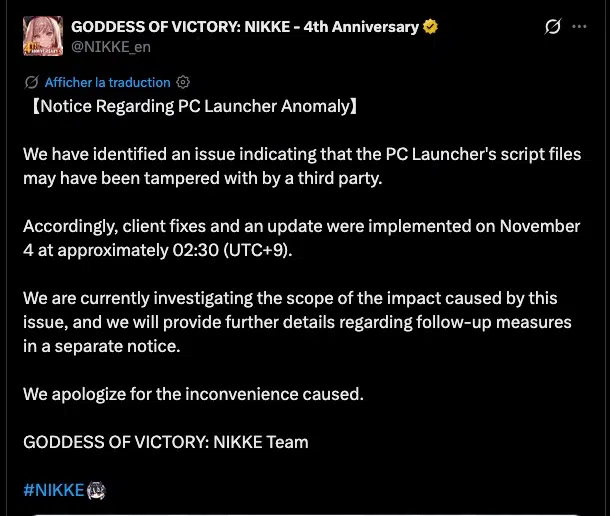
Le 4 novembre 2026, l'éditeur de ce jeu a reconnu l'incident dans un message publié sur X. "Nous avons identifié un problème indiquant que les fichiers de script du lanceur PC pourraient avoir été modifiés par un tiers", peut-on lire. Puis, un correctif a été déployé le 4 novembre vers 2h30 heure coréenne, soit le 3 novembre à 18h30 heure de Paris. Le lendemain, Level Infinite a publié une procédure de vérification manuelle destinée à tous ceux qui ont ouvert le lanceur Windows au moins une fois depuis le 27 septembre à 8h41, heure de Paris.
Et oui, ça fait un bout de temps que du code malveillant se promenait sur les serveurs de l'éditeur... C'est encore un bel exemple d'attaque sur la chaîne d'approvisionnement.
Un lanceur qui installait un agent de contrôle à distance
Pour avoir des détails techniques, il faut se tourner vers l'analyse du chercheur indépendant MotherSphere. Il a publié une analyse détaillée sur GitHub. Selon lui, quatre fichiers JavaScript officiels hébergés sur le CDN de Level Infinite ont été modifiés le 27 septembre 2026. Le code ajouté, obfusqué, contactait le domaine insightjs.com, avec insightjs.org en solution de fallback.
À l'ouverture du lanceur, ce code était capable de récupérer une charge malveillante LuaJIT nommée insight.bundle. Celle-ci était chargée d'installer un outil d'accès à distance baptisé K2F. Ce programme malveillant aurait été distribué à partir de la fin octobre, et plus précisément dès le 23 octobre 2026 selon le chercheur. Sur une machine infectée, l'attaquant a la main pour lancer des commandes à distance, copier des fichiers, ou encore réaliser des captures d'écran. Il y a aussi des capacités d'infostealers, car il peut aussi voler des identifiants NIKKE et des mots de passe et cookies enregistrés dans les navigateurs.
D'ailleurs, d'après MotherSphere, l'une des commandes du programme malveillant déployé sur les PC lit 264 chemins de fichiers connus pour contenir des identifiants. L'objectif étant justement de dénicher des clés SSH, identifiants AWS, Azure et Google Cloud, et j'en passe... Donc là, clairement, un PC de joueur qui sert aussi à travailler devient une porte d'entrée vers toute une infrastructure.
Level Infinite a fini par remplacer trois des fichiers malveillants le 3 novembre 2026. Le quatrième serait resté en place par certains serveurs du CDN jusqu'au 4 novembre au matin. Donc, désormais, tout serait propre.
Comment vérifier si votre PC est touché ?
Depuis le 5 novembre, le client PC officiel intègre une fonction de sécurité, nommée ACE, qui analyse la machine au démarrage. S'il détecte le malware, il demande l'autorisation de supprimer les journaux, DLL et clés de registre associés. L'éditeur conseille de fermer tous les navigateurs, Chrome compris, avant de le lancer. De son côté, le chercheur MotherSphere note que ce nettoyage peut aussi effacer des preuves : sur au moins une machine, le fichier debug.log aurait disparu.
Si vous souhaitez faire le nettoyage à la main, c'est possible. La procédure de l'éditeur liste l'ensemble des étapes à effectuer, et il y a de quoi faire entre la suppression de clés de registre, de DLL ou encore du dossier de la charge utile en elle-même.
Reste une question sans réponse : comment l'attaquant a-t-il pu modifier des fichiers sur le CDN de Level Infinite ? Dans sa chronologie de l'incident, l'éditeur explique que le domaine insightjs.com, utilisé par certains services du jeu, a été détourné par un tiers le 27 septembre, puis que les scripts du lanceur ont été en partie modifiés par l'intermédiaire de ce domaine quelques heures plus tard. Il reconnaît toutefois enquêter encore pour comprendre comment les fichiers ont été compromis... Désormais, c'est aux joueurs de faire le ménage.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.