NAS Synology : une mise à jour DSM corrige deux failles critiques, dont NGINX2Root
Si vous disposez d'un NAS Synology, vous allez devoir installer une mise à jour de DSM avant de partir en week-end. Synology a publié deux bulletins de sécurité critiques pour DSM : l'un pour l'une des failles NGINX2Root, dévoilées cette semaine dans NGINX, et l'autre pour une faille dans son service OAuth. Les mêmes mises à jour corrigeront les deux, et elles sont attendues aujourd'hui pour DSM 7.4 et DSM 7.3.
Jeudi 19 novembre 2026, Synology a publié deux bulletins de sécurité. Le premier, intitulé NGINX2Root, concerne la CVE-2026-123007, l'une des deux failles HTTP/2 corrigées cette semaine par F5 dans le serveur web et reverse proxy NGINX. Le second porte sur la CVE-2026-120382, une faille propre à un paquet intégré à DSM.
NGINX2Root : l'interface web de DSM en ligne de mire
Pourquoi Synology est-il concerné par une faille de NGINX ? Parce que DSM, le système de ses NAS, s'appuie sur ce serveur web pour son interface d'administration.
Pour rappel, la CVE-2026-123007 touche le contrôle de flux de HTTP/2, qui sert à réguler le volume de données envoyé au client. Lorsque certaines requêtes font grimper le crédit d'envoi au-delà du maximum autorisé, NGINX peut écrire en dehors de la zone mémoire prévue. "Un attaquant pourrait exploiter cette vulnérabilité pour faire planter le processus worker de NGINX, corrompre sa mémoire ou potentiellement exécuter du code à distance.", précise F5.
Et le pire, c'est que l'attaquant n'a pas besoin de s'authentifier : il suffit que HTTP/2 soit activé sur le serveur visé et que ce même serveur soit accessible à distance. Dans le cas d'un NAS, il suffit donc que l'attaquant soit en mesure d'accéder à l'interface de DSM. Chez Synology, cette faille va même au-delà de DSM, car elle touche aussi DSM Enterprise, BeeStation OS et APM. Seuls les routeurs, sous SRM, sont épargnés.
CVE-2026-120382 : une faille critique dans le service OAuth de DSM
Sur le papier, la seconde faille est encore plus sévère : elle hérite d'un score CVSS de 9,8 sur 10. Elle se situe dans l'API de OAuth Service, un paquet intégré à DSM qui gère les autorisations accordées à des applications tierces. Autrement dit, il peut être utilisé par certaines applications pour accéder à certaines apps DSM (Audio Station, etc.).
La faille est de type injection d'arguments : un paramètre envoyé à l'API peut être interprété comme un argument supplémentaire d'une commande. D'après Synology, un attaquant distant, non authentifié, peut ainsi lire ou écrire des fichiers arbitraires sur le NAS, et provoquer un déni de service.
Elle touche DSM 7.1 à 7.4 et BeeStation OS 1.5, mais ni DSM Enterprise ni APM.
À l'heure où j'écris cet article, les correctifs ne sont pas encore disponibles. Bon, en même temps, il n'est pas encore 7 heures du mat'... Mais dans tous les cas, voici l'état actuel des correctifs :
Système
Failles concernées
Correctif
DSM 7.4
Les deux
DSM 7.4.1-90080 Update 2
DSM 7.3
Les deux
DSM 7.3.2-86009 Update 6
DSM 7.2.2 et 7.2.1
Les deux
En cours (Synology recommande de passer à DSM 7.3.2-86009 Update 6)
DSM 7.1
Les deux
En cours
BeeStation OS 1.5
Les deux
En cours
DSM Enterprise 1.0, APM 1.2 et 2.0
NGINX2Root
En cours
N'hésitez pas à vérifier les mises à jour sur votre NAS : Panneau de configuration > Mise à jour et restauration > Mise à jour DSM. La mise à jour doit être visible ici, sinon vous pouvez aussi la télécharger et l'installer depuis le site de Synology. Pour le moment, elles ne sont pas disponibles. L'article sera actualisé quand ce sera le cas.
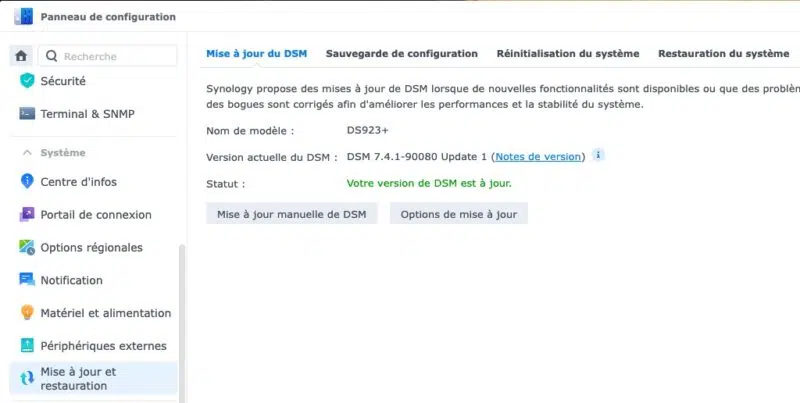
L'image ci-dessous met en évidence la version 7.4.1-90080 Update 1, publiée le 28 octobre 2026. C'était il y a peu, et pourtant, il va falloir repasser par la case maintenance. En attendant, et c'est d'autant plus important sur les NAS exposés, Synology donne une solution temporaire pour chaque faille :
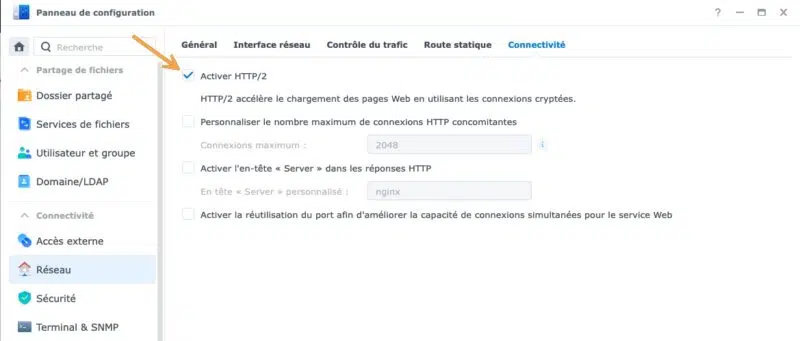
Désactiver HTTP/2 (NGINX2Root) : dans le Panneau de configuration > Réseau > onglet Connectivité, décochez l'option Activer HTTP/2, puis cliquez sur Appliquer.
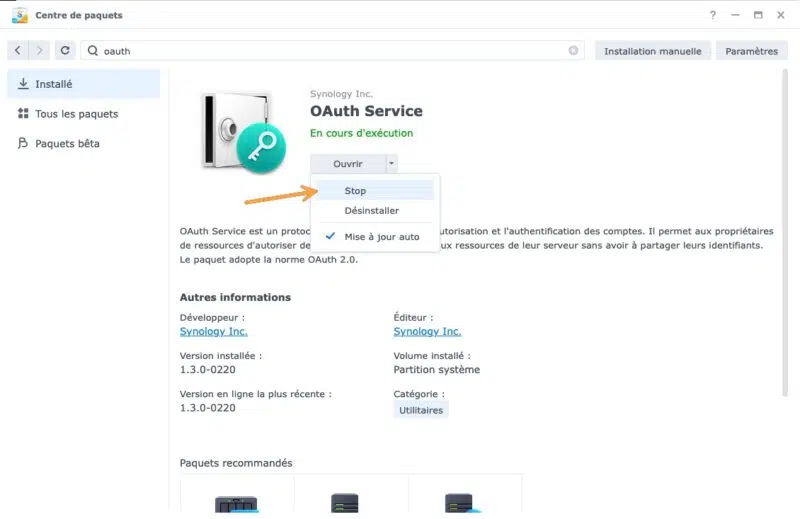
Arrêter le paquet OAuth Service (CVE-2026-120382) : dans le Centre de paquets, cliquez sur le paquet, puis choisissez Stop dans le menu déroulant.
Pour le moment, ni Synology ni F5 ne font état d'une exploitation de ces failles. On en reparle dès que les mises à jour de DSM seront en ligne !
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.