NAS Synology : deux failles exploitables sans authentification dans DSM, dont une injection SQL
Vous administrez un NAS Synology ? Une nouvelle alerte de sécurité a été émise et elle concerne des vulnérabilités critiques découvertes dans DSM. Parmi elles, deux failles exploitables à distance et sans authentification. Voici comment vous protéger.
Synology a mis en ligne deux bulletins de sécurité consacrés à DSM, le système d'exploitation de ses NAS. Le premier (SA-26:19) est considéré comme critique. Et pour cause, il corrige deux vulnérabilités qu'un attaquant peut exploiter sans disposer du moindre compte sur le NAS : un risque important pour les appareils exposés sur le Web. Le second (SA-26:18), regroupe 25 autres failles de sécurité, dont certaines considérées comme importantes.
Pour rappel, le 18 septembre dernier, Synology avait déjà publié un bulletin (SA-26:13) après avoir corrigé deux failles critiques (CVE-2026-13639 et CVE-2026-13684) aux conséquences très proches. Il y a peu, j'ai d'ailleurs publié un article à propos de la vague d'attaques du ransomware C3RB3R contre les NAS Synology, pour laquelle l'éditeur chinois 360 désignait ces deux failles comme point d'entrée. Il y a une vraie tension actuellement autour de l'écosystème Synology.
Les deux nouvelles failles critiques
Voici ce que l'on sait à propos des deux nouvelles failles critiques patchées par Synology :
CVE-2026-76954 (CVSS 9,8 / 10) : une injection SQL (une requête piégée qui détourne la base de données interne) dans l'Auth API, le composant de DSM qui gère l'ouverture de session. Un attaquant distant non authentifié peut lire ou écrire des fichiers arbitraires, et provoquer un déni de service, c'est-à-dire rendre le NAS ou certains services indisponibles.
CVE-2026-85101 (CVSS 8,6 / 10) : un contournement de l'authentification dans rsync. Pour rappel, ce service permet à d'autres machines de synchroniser ou de sauvegarder des fichiers sur le NAS. Là encore sans authentification, l'attaquant peut lire certains fichiers, écrire des fichiers arbitraires et provoquer un déni de service.
La première faille est celle qui me semble la plus préoccupante. L'Auth API est sollicitée dès la page de connexion de DSM : un NAS dont l'interface web est joignable depuis Internet est donc le plus exposé. Synology ne parle pas d'exécution de code, mais pouvoir écrire des fichiers arbitraires sur un système Linux reste une piste très intéressante pour compromettre un appareil.
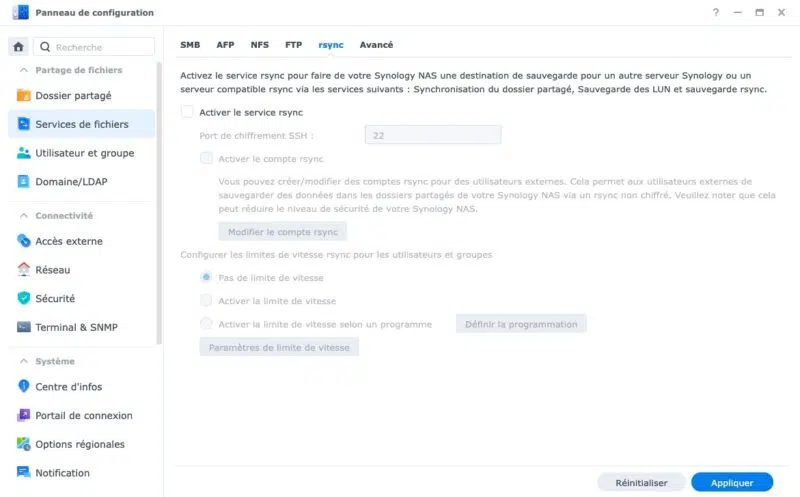
Pour la seconde vulnérabilité, cela dépend surtout de la configuration de votre NAS : le service rsync doit être activé sur le NAS (Panneau de configuration, puis Services de fichiers, onglet rsync). Il est désactivé par défaut.
DSM : quelles versions installer sur votre NAS ?
Voici la version minimale à installer pour chacune des quatre branches de DSM concernées :
DSM 7.4 : 7.4.1-90080-1 ou supérieure.
DSM 7.3 : 7.3.2-86009-5 ou supérieure.
DSM 7.2.2 : 7.2.2-72806-10 ou supérieure.
DSM 7.2.1 : 7.2.1-69057-13 ou supérieure.
Pour vérifier votre version et lancer la mise à jour, rendez-vous dans le Panneau de configuration, section Mise à jour et restauration. Attention : les versions qui corrigeaient les failles de septembre (7.4-90075, 7.3.2-86009-4, 7.2.2-72806-9 et 7.2.1-69057-12) ne permettent pas de se protéger de ces vulnérabilités. Sur la branche 7.4, qui est la plus récente actuellement, il faut passer à DSM 7.4.1-90080-1. Si elle ne vous est pas encore proposée (déploiement progressif), récupérez-la dans le centre de téléchargement de Synology.
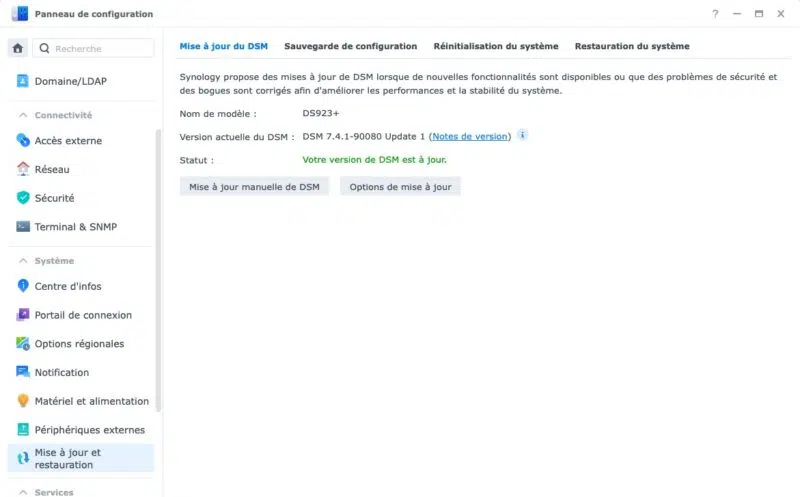
Les versions 7.4.1-90080-1 et 7.3.2-86009-5 corrigent aussi les 25 failles de sécurité mentionnées dans le second bulletin publié par Synology. Parmi ces vulnérabilités, trois d'entre elles, notées 8,8 sur 10 (dans SSOAuth, la Sharing API et l'Auth API), permettent à un utilisateur authentifié de lire ou d'écrire des fichiers arbitraires. D'autres sont exploitables sans authentification, avec un impact moindre, comme un déni de service via le service NFS ou la lecture de certains fichiers via WebDAV.
Si votre NAS n'est pas à jour, c'est le moment de le patcher. Il y a tout de même eu deux alertes critiques consacrées au système DSM lui-même en moins de deux mois, et surtout, une campagne de ransomware active. Toutefois, ces nouvelles failles ne seraient pas exploitées pour le moment.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.