Microsoft Ignite 2026 : les nouveautés Intune autour du poste de travail Windows
Microsoft Ignite 2026 se tient du 17 au 20 novembre à San Francisco, et le poste de travail Windows a droit à sa part d’annonces, côté Intune comme côté Windows. Mises à jour des applications, sécurité par défaut, déploiement : beaucoup de choses bougent, mais presque tout reste en préversion pour l’instant. Voici l’essentiel à savoir.
Microsoft Ignite 2026 se déroule du 17 au 20 novembre 2026 à San Francisco et en ligne. Il s'agit de la conférence annuelle de Microsoft destinée aux professionnels de l'IT, développeurs et partenaires. Microsoft y dévoile chaque année les nouveautés de ses services, de Microsoft 365 à Azure, en passant par les produits sur site (on-premises).
Cet article se concentre sur les nouveautés concernant le poste de travail Windows : applications, sécurité, mises à jour, déploiement et support. Les autres agents IA annoncés à cette occasion seront traités dans un prochain article. La plupart des nouveautés sont en préversion (preview). Certaines sont en préversion privée (private preview) : elles sont réservées à un petit nombre de clients. Parmi les nouveautés présentées ici, seule la Windows Endpoint Security Platform est en disponibilité générale (GA). Un tableau récapitulatif des statuts clôt l'article.
Applications : des mises à jour plus simples
Microsoft a annoncé plusieurs nouveautés pour simplifier la mise à jour des applications. L'objectif affiché par Microsoft : garder à jour les applications d'entreprise, en rendant le processus plus simple.
Mises à jour automatiques d'Enterprise App Management
Enterprise App Management (EAM) est le catalogue d'applications prêt à déployer d'Intune. Sa nouveauté : les mises à jour automatiques s'étendent à toutes les applications Windows éligibles et vérifiées. Cela inclut celles que l'IT n'a pas déployées lui-même, et celles que les utilisateurs installent eux-mêmes. Microsoft promet les mêmes contrôles et échéances que ceux de Windows Autopatch, le service de mises à jour de Windows.
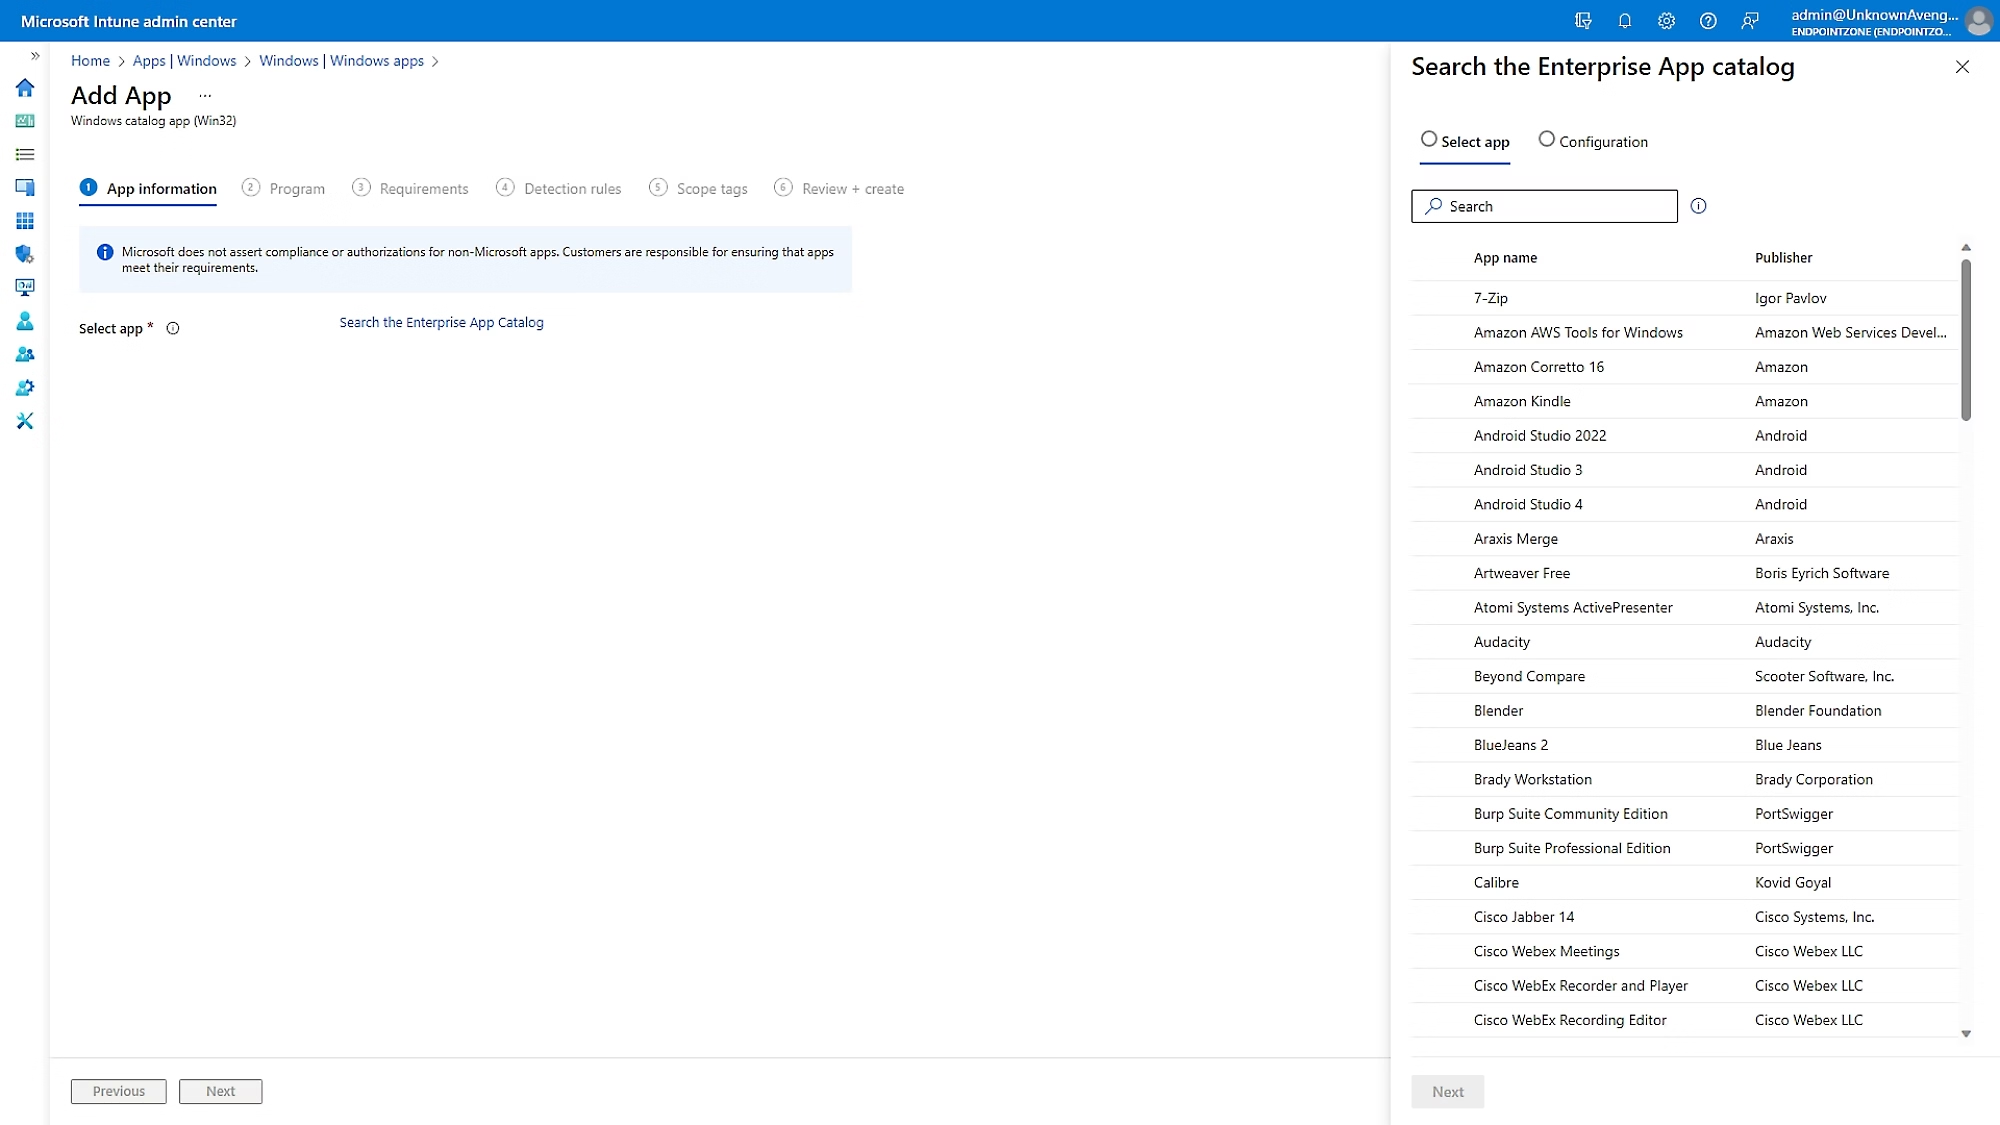
Ajout d'une application depuis EAM dans Intune - Microsoft
Statut : Private Preview
Inventaire des applications par appareil
Intune fournit des détails enrichis sur les applications installées sur chaque appareil, ainsi que des rapports d'inventaire. L'intérêt est de savoir ce qui est installé, dans quelle version et où, avant de pouvoir le mettre à jour ou le retirer.
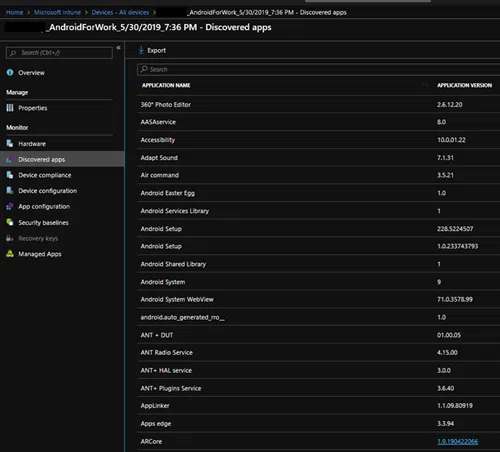
Inventaire des applications d'un appareil Android dans Intune - Microsoft
Statut : Public Preview
App in-use detection
Une installation ou une mise à jour échoue souvent parce que l'application est ouverte. Cette fonction détecte les applications en cours d'exécution qui bloquent l'opération. Intune peut alors signaler le blocage ou fermer le processus concerné.
Statut : Private Preview
Sécurité : un socle commun et plus de contrôle
Ces annonces concernent la sécurité des postes de travail gérés avec Intune. Elles visent à durcir Windows par défaut, en assurant une surveillance d'état des postes et en le corrigeant si besoin.
Windows baseline
Windows Baseline regroupe trois protections en un seul état de sécurité versionné :
Secure Boot
La sécurité basée sur la virtualisation (VBS)
L'intégrité de la mémoire
Cet état peut être vérifié par attestation matérielle, c'est-à-dire que le matériel lui-même prouve que les protections sont actives. Il apparaîtra dans les paramètres de Windows, dans la rubrique Sécurité. Voici un exemple :
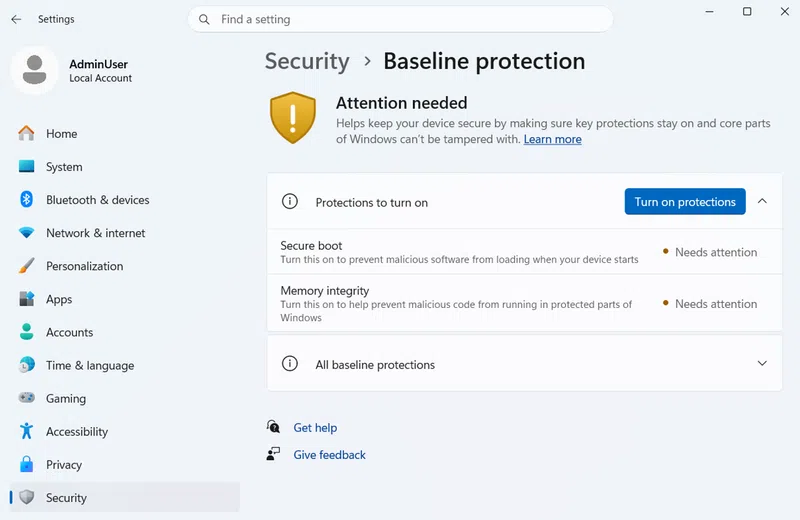
Baseline Protection disponible dans Windows Insider - Microsoft
Statut : Preview Insider
Windows Endpoint Security Platform
Cette nouveauté s'adresse aux éditeurs de solutions de sécurité. Pour comprendre l'intérêt de cette plateforme, il faut revenir en juillet 2024. Une mise à jour défectueuse de l’agent CrowdStrike avait alors fait planter des millions de postes Windows dans le monde (ça doit vous rappeler quelque chose). En réponse, Microsoft a lancé en novembre 2024 la Windows Resiliency Initiative, avec les éditeurs de sécurité membres de son programme MVI (Microsoft Virus Initiative).
Windows Endpoint Security Platform est l’aboutissement de ce chantier. En juin 2025, David Weston, vice-président chargé de la sécurité de Windows chez Microsoft, en annonçait la préversion privée pour une partie de ces éditeurs. Il résumait ainsi le principe : les produits de sécurité "comme les antivirus et les solutions de protection des terminaux peuvent s’exécuter en mode utilisateur, comme les applications". Bitdefender, CrowdStrike, ESET, SentinelOne, Sophos, Trellix, Trend Micro et WithSecure faisaient partie des partenaires associés au projet.
Mais alors, qu’est-ce qui change concrètement ? Aujourd’hui, un EDR repose sur un pilote noyau développé par l’éditeur, couplé à un service en mode utilisateur. Avec cette plateforme, c’est un pilote maintenu par Microsoft qui transmet les événements du système au service de l’éditeur. De quoi réduire l'exposition du noyau de Windows.
Statut : GA sur Windows 11. C'est la seule nouveauté de cet article déjà disponible pour tous.
Audit CIS benchmark dans Advanced Analytics
Intune Advanced Analytics peut maintenant évaluer des groupes d'appareils par rapport aux benchmarks du Center for Internet Security (CIS), des référentiels de bonnes pratiques de configuration. Il complète l'audit DISA STIG qui existait déjà. L'audit ne modifie aucun paramètre : il mesure l'écart, rien de plus.
Statut : Public Preview (novembre 2026)
Vulnerability Remediation Agent
Cet agent fait partie des agents IA de Microsoft Perception, une plateforme qui réunit la cybersécurité et les agents IA. L'agent présenté ici croise les données à propos des vulnérabilités de Microsoft Defender avec le contexte des appareils et des applications d’Intune. Il crée puis exécute des playbooks de remédiation (des suites d’actions prédéfinies) pour traiter les risques jugés prioritaires. L’agent se lance depuis Perception, dans le playbook Reduce Risk Exposure, ou directement depuis le centre d’administration Intune, à tout moment.
Statut : Limited Public Preview
Mises à jour et pilotage de Windows : l'appareil se corrige seul
Microsoft continue de faire évoluer la gestion de Windows, pour que les appareils maintiennent eux-mêmes l'état voulu par l'IT.
Gestion déclarative des appareils Windows
Aujourd'hui, Intune envoie des réglages et vérifie ensuite leur application. Avec la gestion déclarative, l'IT décrit le résultat attendu. Windows se charge de l'appliquer et de le maintenir. Le blog Windows résume l'idée ainsi : les appareils restent eux-mêmes dans l'état défini par l'IT.
Statut : Preview
Experience controls
Windows ajoute régulièrement de nouvelles fonctionnalités. Experience controls permettra à l'IT de les évaluer, puis de les déployer à son rythme, avec des contrôles recommandés. L'objectif est de ne plus subir une nouveauté le jour où elle arrive par l'intermédiaire d'une mise à jour.
Statut : Private Preview
Rapports de fiabilité OS dans Windows Autopatch
Ce rapport donne une vue de la fiabilité du système : tendances des erreurs d'arrêt (les écrans bleus), défaillances récurrentes et les appareils concernés. L'objectif : permettre à l'IT de corriger plus vite, et avec plus de confiance.
Statut : Private Preview
Déploiement et support : de la première ouverture à l'assistance
Ces trois nouveautés étendent la gestion du cycle de vie d'un poste, en y intégrant l'accès à distance.
Autopilot Device Preparation
Windows Autopilot device preparation, disponible depuis 2024, est la méthode d'Intune pour préparer un poste Windows dès son premier démarrage (l'OOBE, pour out-of-box experience). L'utilisateur se connecte avec son compte, Windows joint alors le poste à Microsoft Entra ID, l'inscrit dans Intune, installe jusqu'à 25 applications essentielles et exécute jusqu'à 10 scripts PowerShell.
C'est une refonte de Windows Autopilot, la méthode historique. Les deux coexistent dans une même organisation, mais un appareil n'en utilise qu'une seule. Microsoft présente la nouvelle méthode comme plus simple et plus rapide, avec un suivi quasi en temps réel. En contrepartie, elle est pour l'instant moins riche en fonctionnalités (comparatif Microsoft).
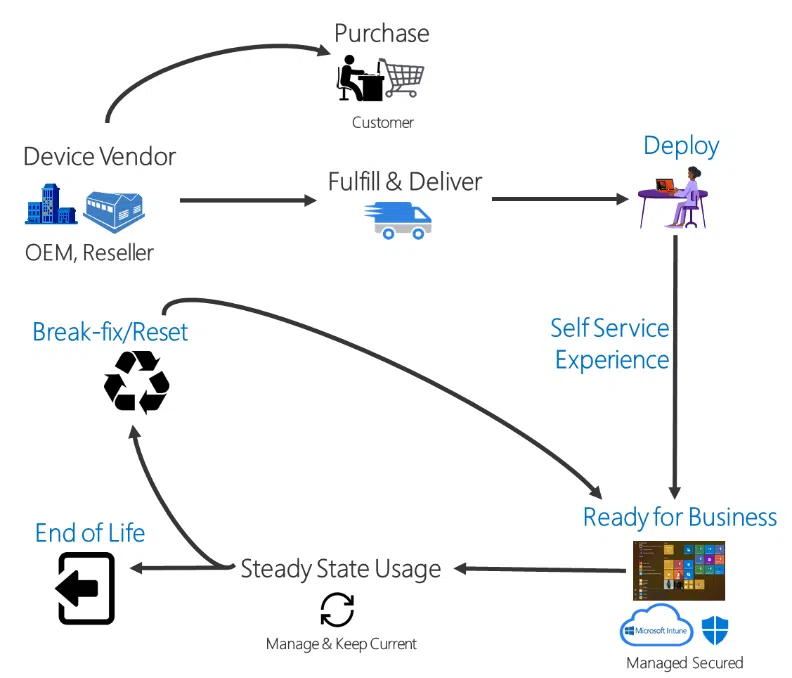
Windows Autopilot : Livrer l'équipement à l'utilisateur avec une préparation à distance avec Intune
Autopilot Device Preparation supporte les postes Windows 11 joints à Entra. Windows Autopilot reste nécessaire pour la jointure hybride, Windows 10, le pré-provisionnement ou l'auto-déploiement. La nouveauté d'Ignite concerne l'expérience utilisateur : le Company Portal s'ouvre automatiquement à la fin de l'OOBE. Il y affiche la conformité du poste et l'état d'installation des applications. L'utilisateur sait ainsi quand son poste est prêt, sans appeler le support.
Statut : Limited Public Preview
Remote Help : rapports de données de diagnostic
Remote Help est l'outil d'assistance à distance d'Intune. De nouveaux rapports de données de diagnostic Windows donnent plus de contexte sur l'appareil pendant la session d'assistance. Le technicien voit mieux l'état du poste avant d'intervenir.
Statut : Non précisé
Prise en charge de Windows App avec MAM
La gestion des applications mobiles (MAM) protège les données d'une application sans gérer entièrement l'appareil avec Intune. Cette nouveauté concerne l'application Windows App sur des postes Windows non gérés qui accèdent à des Cloud PC Windows 365 : MAM la supporte désormais. Des politiques de sécurité et de protection des données protègent l'application, alors que l'appareil qui s'en sert reste non géré. C'est le cas, par exemple, du poste personnel d'un collaborateur ou de celui d'un prestataire.
Statut : Preview
Pour approfondir le sujet, voici quelques liens utiles :
Et comme promis, voici le tableau récapitulatif :
Nouveauté
Domaine
Statut
Mises à jour automatiques d’Enterprise App Management
Applications
Private Preview
Inventaire des applications par appareil
Applications
Public Preview
App in-use detection
Applications
Private Preview
Windows baseline
Sécurité
Preview (programme Windows Insider)
Windows Endpoint Security Platform
Sécurité
GA (Windows 11)
Audit CIS benchmark dans Advanced Analytics
Sécurité
Public Preview
Vulnerability Remediation Agent
Sécurité
Limited Public Preview
Gestion déclarative des appareils Windows
Mises à jour et pilotage
Preview
Experience controls
Mises à jour et pilotage
Private Preview
Rapports de fiabilité OS dans Windows Autopatch
Mises à jour et pilotage
Private Preview
Autopilot Device Preparation (affichage dans Company Portal)
Déploiement et support
Limited Public Preview
Remote Help : rapports de données de diagnostic
Déploiement et support
Non précisé
Prise en charge de Windows App avec MAM
Déploiement et support
Preview
Ajouter IT-Connect à mes
sources préférées
Consultant IT freelance, j'ai fondé SysBlue Consulting après 7 années d'expérience en ESN pour accompagner les PME et ETI sur leurs environnements Microsoft On-Premise et Cloud. Mes missions couvrent Microsoft 365, Azure, l'identité et la sécurité. J'interviens également en tant que formateur auprès d'entreprises et comme rédacteur sur IT-Connect.