Linux : une faille dans APT permet de remplacer un paquet vérifié et de l’exécuter en root
Une faille dans APT permet de remplacer un paquet déjà vérifié et de l'exécuter en root. Plusieurs distributions Linux, dont Debian, Ubuntu et leurs dérivées sont concernées. Voici ce que l'on sait sur cette vulnérabilité.
Le 4 novembre 2026, les développeurs d'APT, le gestionnaire de paquets de Debian, ont publié un bulletin de sécurité pour la faille CVE-2026-109518. Le même jour, les équipes de Debian (DSA-6607-1 et DLA-4880-1) et de Canonical ont diffusé des correctifs pour leurs distributions. Canonical a attribué un score CVSS 4.0 de 7,7 sur 10 à cette vulnérabilité découverte par Max Justicz. Ce nom ne vous dit rien ? Et pourtant, en 2019, ce même chercheur avait déjà révélé une faille d'exécution de code à distance dans APT (CVE-2019-3462), elle aussi liée aux redirections HTTP.
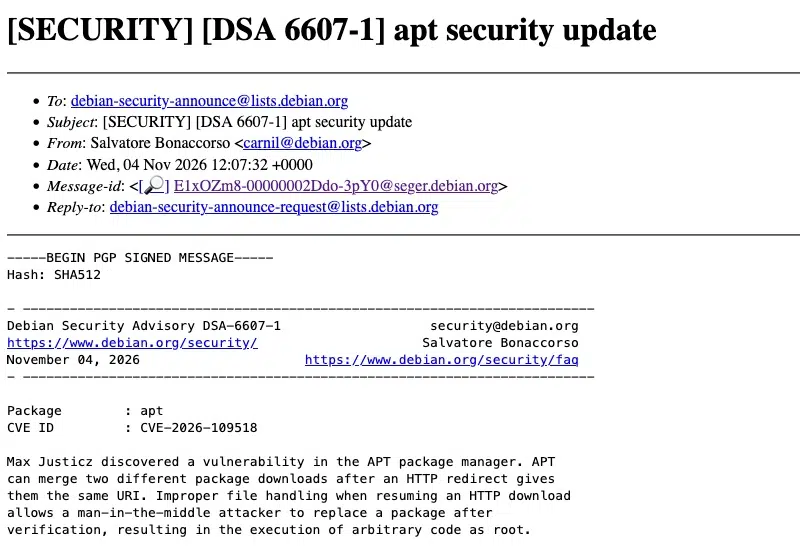
D'après l'équipe d'APT, un attaquant distant peut contourner la vérification des paquets téléchargés en combinant des redirections HTTP et des erreurs serveur temporaires. Ces erreurs poussent APT à retenter le téléchargement, et APT finit par écraser des liens physiques (hard links) existants avec un contenu choisi par l'attaquant. Comme les paquets .deb s'installent avec les privilèges root, le résultat est une exécution de code arbitraire en tant que root sur la machine Linux.
Pour exploiter la faille, l'attaquant doit pouvoir manipuler le trafic HTTP entre la machine et le serveur de paquets, au moment d'une installation. Canonical précise que cela inclut un proxy ou un miroir malveillant. En temps normal, la signature de l'archive protège justement contre ce scénario : APT vérifie le fichier Release signé, puis l'empreinte de chaque paquet. Ici, le paquet est remplacé après cette vérification, elle est donc contournée.
Il y a tout de même une condition importante : APT doit être configuré pour retenter les téléchargements en échec, via le paramètre Acquire::Retries. Ce réglage est actif par défaut depuis APT 2.3.2, soit depuis Debian 12 et Ubuntu 22.04 LTS. Les versions plus anciennes ne sont donc pas exposées par défaut, mais l'équipe d'APT prévient que de nombreux scripts activent ce paramètre.
Quelles distributions sont concernées ?
La faille se situe dans APT lui-même : toutes les commandes et les outils qui s'appuient dessus sont concernées (apt, apt-get, aptitude, logithèques graphiques). Les paquets Snap ne sont pas concernés. Voici l'état des lieux au moment où j'écris ces lignes :
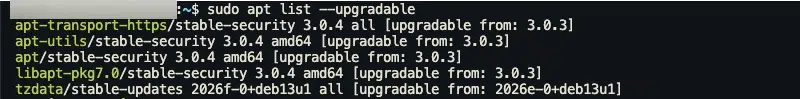
Debian 13 Trixie : corrigée dans la version 3.0.4 d'APT.
Debian 12 Bookworm : corrigée dans la version 2.6.2 d'APT, publiée par l'équipe LTS de Debian.
Debian testing et Sid : le correctif arrive avec APT 3.3.6, pas encore disponible dans l'archive au moment de la rédaction.
Ubuntu 22.04 LTS et versions plus récentes : corrigées dans les versions 2.4.15ubuntu0.1 (22.04), 2.8.4ubuntu0.1 (24.04), 3.2.1ubuntu0.1 (26.04) et 3.3.3ubuntu0.1 (26.10).
Ubuntu 20.04 LTS et versions plus anciennes : les correctifs sont réservés aux abonnés Ubuntu Pro.
Distributions dérivées : Linux Mint, Raspberry Pi OS ou encore Proxmox VE récupèrent APT depuis les dépôts Debian ou Ubuntu, et devraient donc recevoir le correctif par les mises à jour habituelles.
Aucune exploitation active n'a été signalée par Debian ni par Canonical.
Pour se protéger de la CVE-2026-109518, vous devez mettre à jour APT. Donc oui, vous devez patcher APT... avec APT. En complément, Canonical recommande de désactiver les nouvelles tentatives de téléchargement pendant l'opération (ce qui empêche l'exploitation de la faille). Ce qui donne cette commande complète :
sudo apt update && sudo apt upgrade -o Acquire::Retries=0Ensuite, vérifiez la version installée avec la commande apt policy apt. Sur une machine Debian 13, j'ai pu récupérer la mise à jour APT 3.0.4 :
Canonical rappelle aussi que l'utilisation du HTTPS protège contre cette attaque, puisqu'elle repose sur la manipulation du trafic HTTP. Faire pointer vos sources vers les miroirs officiels en HTTPS (par exemple https://deb.debian.org/debian) est donc une bonne précaution. Toutefois, certains miroirs communautaires ne prennent pas en charge le HTTPS.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.