Le PAM face au défi des identités non humaines
La montée en puissance de l’IA agentique refait émerger une problématique récurrente de l’informatique moderne : la sécurité des comptes non humains. Le PAM, trop souvent cantonné aux comptes des administrateurs système et DBA, va jouer un rôle clé pour contenir les droits alloués aux agents IA.
De 97 % à 99 % des identités dans une entreprise ne correspondent déjà plus à un utilisateur humain. Selon une étude IBM, pour une identité humaine, il y aurait de 45 à 92 identités non humaines (Non Human Identities / NHI). Ce taux varie bien évidemment en fonction de la nature de l’entreprise, de son taux d’informatisation, mais la tendance est bien là : de plus en plus d’identités correspondent à des composants du système d’information. Il s’agit de comptes de services, de comptes créés pour les API, les conteneurs, les applications, le Cloud. L’IoT est venu ajouter à ce décompte des millions d’objets connectés parfois très vulnérables à une attaque, ce qui a nettement accru la surface d’exposition de certaines entreprises. Aujourd’hui, avec les agents IA qui déboulent dans les organisations, le risque est porté au cœur du SI puisque la nature de ces logiciels est d’intervenir dans les processus et dans les applications de production.
Les comptes NHI, une cible potentielle pour les attaquants
L’OWASP (Open Worldwide Application Security Project), organisation qui fait référence dans le monde de la cybersécurité, a même créé un TOP 10 dédié aux NHI qui classe les 10 risques et vulnérabilités qui pèsent sur ces comptes.
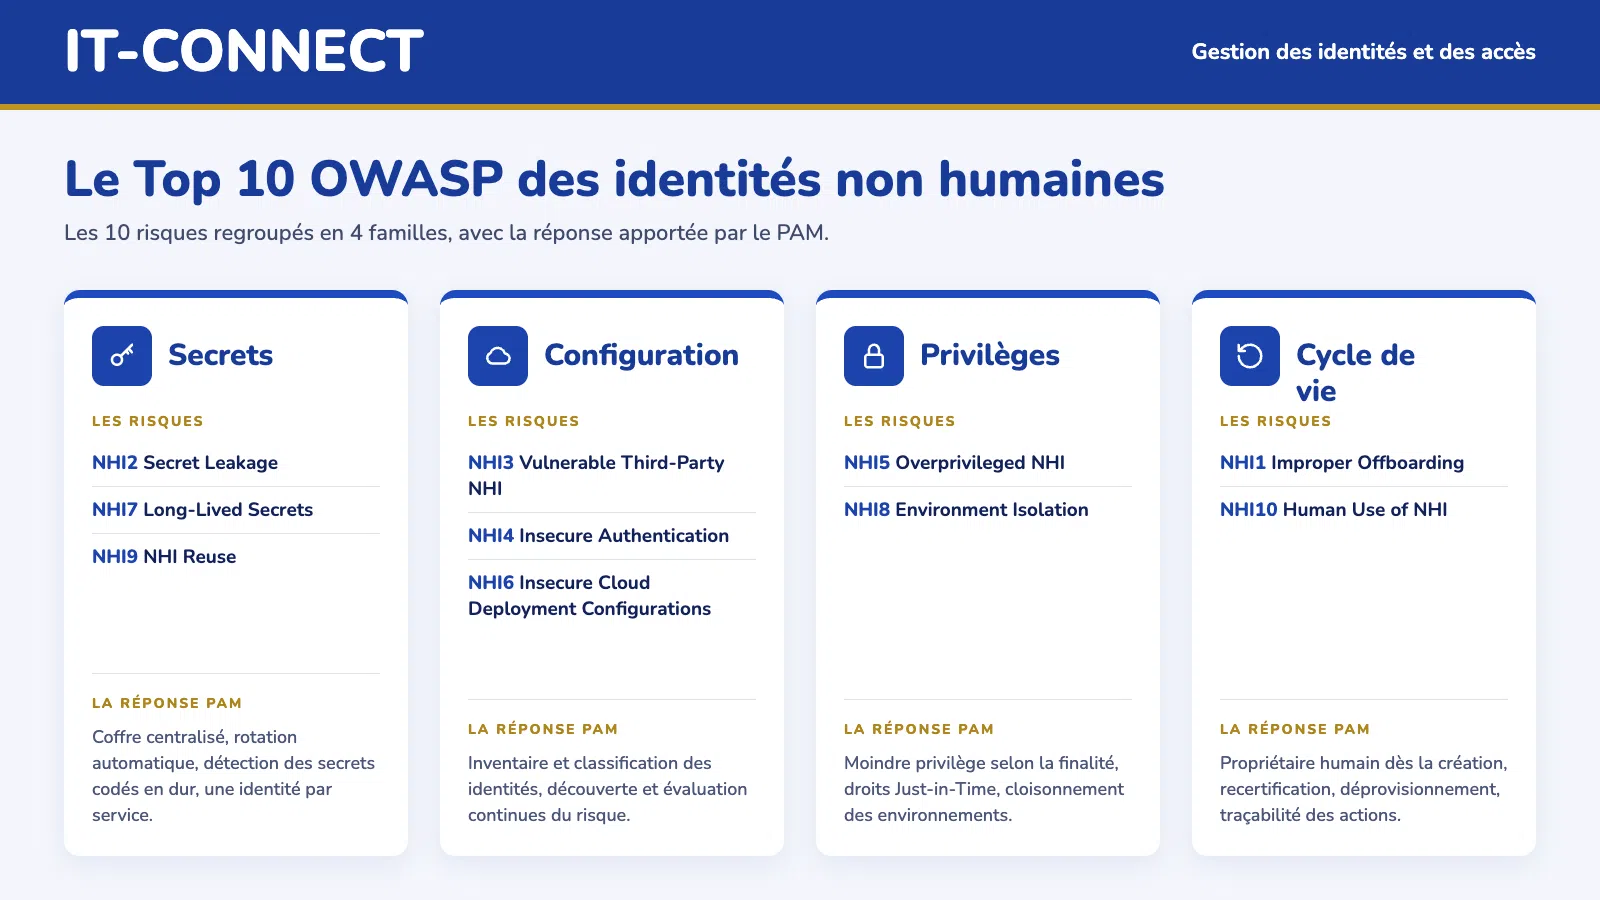
Selon l’étude IBM X-Force Threat Intelligence Index, ces comptes sont activement visés par les attaquants comme porte d’entrée au système d’information. Ceux-ci font pleinement partie de la surface d’attaque et sont traditionnellement moins surveillés que les comptes humains. Il est encore courant que l’accès à un objet connecté soit protégé par un mot de passe faible et que celui-ci reste inchangé pendant toute sa durée de vie. Ces comptes NHI représenteraient de l’ordre de 30 % des violations de données, selon IBM. L’approche est toujours la même : l’attaquant se procure les identifiants pour obtenir un accès initial sur un système. Exploitant les vulnérabilités du système visé, il va procéder à une élévation de privilèges puis essayer un mouvement latéral pour exploiter au mieux son avantage.
La gestion des accès à privilèges au cœur de la révolution agentique
Plus que jamais, cette montée en puissance des agents AI et du Cloud met en lumière le rôle des solutions de gestion des accès à privilèges pour à la fois garder le contrôle sur ces comptes, mais aussi assurer une traçabilité complète des actions menées par les IA dans le système d’information.
Sécuriser ces millions de comptes « invisibles » passe assez classiquement par une phase d’inventaire et de classification de ces identités par rôle. Chaque NHI doit être affectée à un propriétaire humain dès la création. Un gros travail doit être mené sur les droits accordés à ces comptes et les principes du Zero Trust doivent aussi s’appliquer aux agents intelligents.
La gestion des secrets va nécessiter une centralisation de tous ces mots de passe, clés API, jetons et autres certificats numériques dans un gestionnaire unique. C’est l’occasion de lancer une détection de tous les secrets codés en dur dans le code sur les dépôts Git, dans les conteneurs, etc. Cette centralisation est une contrainte, notamment pour les développeurs, mais cela va ensuite permettre d’instaurer une rotation automatique des mots de passe et de raccourcir la durée de vie des secrets.
Le rôle de la plateforme de gestion des accès à privilèges va permettre d’automatiser ce cycle de vie des NHI, mais va aussi assurer une surveillance étroite de ces comptes. Un PAM apporte des capacités complètes de traçabilité des comptes. Ainsi, l’entreprise va pouvoir conserver une trace de toutes les transactions menées par ses agents IA et ainsi assurer la conformité de son architecture agentique à l’article 12 de l’AI Act européen.
Le traitement particulier des identités des agents
Face aux nouveaux risques liés aux NHI et en particulier aux agents IA, une solution de gestion des identités doit être capable d’effectuer une découverte en continu des agents IA et de leurs identités.
Le caractère dynamique des agents IA qui peuvent être provisionnés/déprovisionnés à la volée en fonction des besoins de chaque processus implique qu’une gouvernance statique n’est pas possible. Cette fonction de découverte doit être continue. Pour les concepteurs d’architectures agentiques, la gestion du cycle de vie de ces identités s’apparente beaucoup à celle d’un utilisateur humain : chaque agent doit se voir affecter une finalité, une responsabilité et des contraintes spécifiques. Ces comptes IA doivent faire l’objet de campagnes de recertification et des revues d’accès régulières, au même titre que les comptes humains. La solution doit pouvoir faire appliquer le principe du moindre privilège et limiter les droits accordés au compte de l’agent en fonction de sa finalité. Sur le principe du JIT (Just-in-Time), la plateforme doit n’accorder les droits à l’agent que le temps du traitement. De même, dans cette logique Zero Trust, l’accès aux ressources par l’agent doit être évalué en continu, en fonction d’une évaluation du risque. Le PAM devient obligatoire dès lors qu’un agent doit accéder à des ressources critiques comme les contrôleurs de domaines, l’Active Directory ou des bases de données sensibles. Une validation humaine doit pouvoir être imposée à l’agent sur des actions à fort impact business ou à haut risque.
Enfin, la plateforme doit fournir un cockpit de management de la sécurité unifié entre les identités humaines, les comptes de service et les IA afin d’éliminer les risques liés à une gestion par silos et la perte de visibilité que cela peut engendrer. La gestion des identités et en particulier le PAM auront un rôle clé à jouer demain, dans la mise en production de vastes plateformes agentiques dans les organisations. Actuellement, selon le Gartner, les entreprises font tourner 12 agents en moyenne, un nombre d’agents encore humainement gérable. En 2028, chaque entreprise du Fortune 500 en comptera plus de 150 000 ! Un volume qui impose de se doter d’une infrastructure solide pour en garder le contrôle !
Encadré : Le Top 10 de l’OWASP sur les NHI (Non Human Identities)
Risque
Descriptif
NHI1
Improper Offboarding
Comptes de service ou clés non désactivés après leur fin d’usage.
NHI2
Secret Leakage
Clés API, jetons ou certificats exposés dans le code, les fichiers de configuration ou des canaux non prévus.
NHI3
Vulnerable Third-Party NHI
Identités ou intégrations tierces vulnérables utilisées dans la chaîne de développement.
NHI4
Insecure Authentication
Mécanismes d’authentification faibles ou mal configurés pour les NHI.
NHI5
Overprivileged NHI
Identités disposant de permissions excessives par rapport à leur besoin réel.
NHI6
Insecure Cloud Deployment Configurations
Configurations cloud exposant des identités ou leurs secrets.
NHI7
Long-Lived Secrets
Secrets statiques à durée de vie trop longue, difficiles à révoquer et à faire tourner.
NHI8
Environment Isolation
Manque d’isolement entre environnements, permettant à une identité compromise de se propager.
NHI9
NHI Reuse
Réutilisation d’une même identité ou d’un même secret par plusieurs applications ou services.
NHI10
Human Use of NHI
Utilisation d’un compte de service ou d’un jeton machine par un humain pour une tâche manuelle.
Article sponsorisé.
Ajouter IT-Connect à mes
sources préférées
Compte officiel de l'équipe éditoriale d'IT-Connect. Il regroupe nos sélections de bons plans tech ainsi que les contenus promotionnels et articles invités rédigés par nos partenaires et annonceurs.