IA sur Windows 11 : Microsoft sait si vous codez avec Claude, Codex ou Cursor
Vous utilisez Claude Code, Codex, Copilot ou Cursor sur un PC Windows 11 ? Un chercheur a découvert que la télémétrie de Windows repère les agents de codage IA exécutés sur la machine et, sur certaines installations, cette information est envoyée chez Microsoft. Voici ce que l'on sait.
La découverte a été publiée le 16 novembre 2026 par Xusheng Li sur son blog personnel. Il s'est intéressé à une DLL de Windows 11 nommée MissionControlAggregator.dll et chargée par le processus AggregatorHost.exe. Ce processus est lui même associé au service DiagTrack correspondant aux "Expériences des utilisateurs connectés et télémétrie". Ses tests ont été menés dans une machine virtuelle Windows 11 ARM64 (build 26200.9974, soit la version 25H2).
Dans cette DLL, une fonctionnalité porte un nom intrigant : CLICodingAgentUsage. On pourrait presque traduire ce nom de la façon suivante : utilisation des agents de codage en ligne de commande. Son principe est simple : elle regarde quels programmes sont lancés sur le PC et note ceux qui portent le nom d’un agent IA ou d’un outil de développement connu. Pas besoin d’espionner les programmes eux-mêmes pour cela : elle se contente de lire les journaux d’activité que Windows alimente déjà (les fameux fichiers ETW). Les résultats de cette analyse sont ensuite stockés dans un rapport de télémétrie.
Quels outils sont surveillés par Windows 11 ?
D'après l'analyse du chercheur, Windows vérifie trois familles d'outils :
Agents en ligne de commande : copilot.exe, claude.exe, codex.exe et agy.exe, ainsi que leurs équivalents sans extension lorsqu'ils sont lancés dans WSL (le sous-système Linux de Windows).
Agents de bureau : github.exe, claude.exe, codex.exe, cursor.exe et antigravity.exe.
Outils de développement : node.exe, python.exe, dotnet.exe, gcc.exe, devenv.exe ou encore code.exe, entre autres.
En gros, Windows regarde ce que vous utilisez comme outil IA : êtes-vous plutôt Claude ? Codex ? Cursor ? Antigravity ? Copilot ? Un peu de tout. Cette analyse donne des informations sur vos préférences et vos usages, sur votre PC Windows. Surtout, la collecte d'informations ne se limite pas aux programmes Linux exécutés dans WSL : un Codex lancé nativement sous Windows est lui aussi détecté.
Xusheng Li l'a vérifié par un test simple. Il a copié cmd.exe sous le nom codex.exe, puis l'a exécuté dans sa session. Le rapport généré affichait alors la valeur CliAgentSubCohorts à 4, soit le bit associé à Codex. Le nom de l'exécutable a suffi à déclencher la détection, même si ce n'était pas Codex.
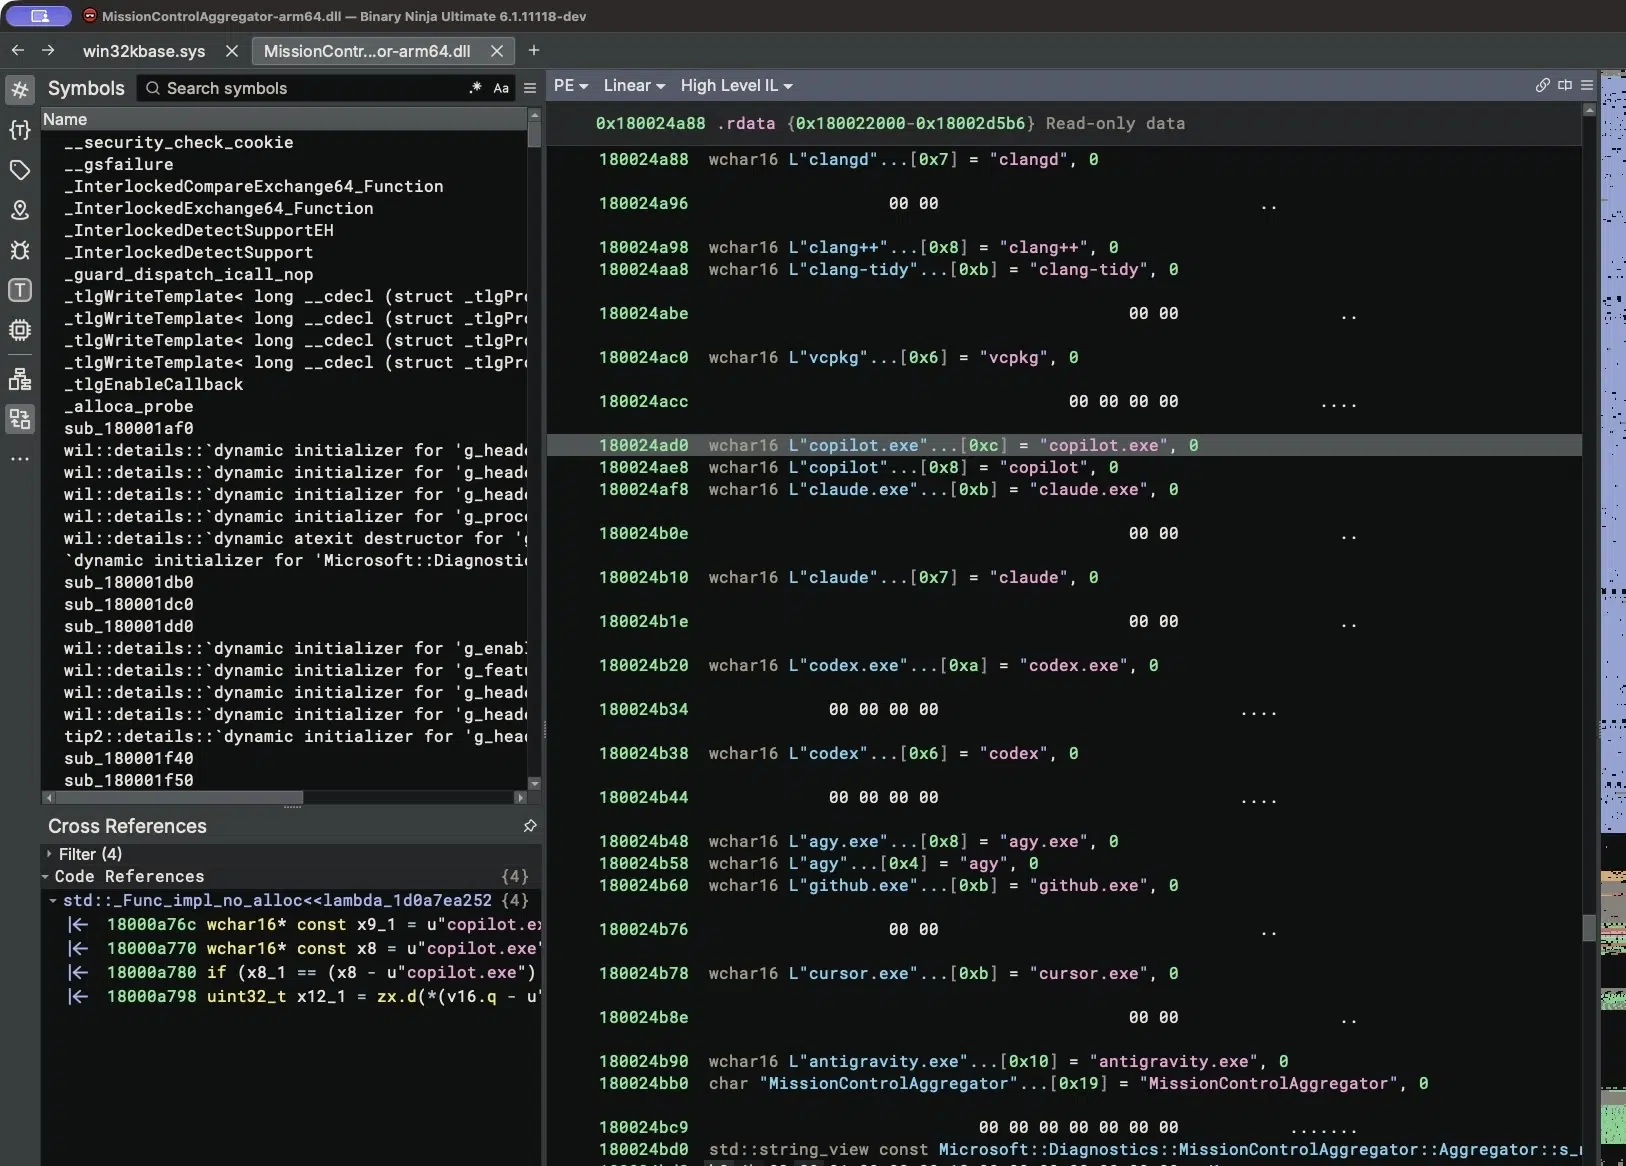
Source : xusheng.dev
Cette surveillance semble limitée aux noms des outils via l'analyse des processus. Le chercheur n'a trouvé aucun prompt ni aucune ligne de code dans le rapport. Windows ne conserve qu'un bitmap, une sorte de grille de cases à cocher : une case par agent ou par catégorie d'outils, cochée s'il a été observé pendant la période de collecte, d'environ une journée. Toujours d'après le chercheur, la durée d'utilisation, le temps passé au premier plan, les interactions et la consommation de ressources ne sont pas collectés.
"Collecter quels agents et outils de développement une personne utilise a déjà des implications importantes en matière de vie privée.", estime Xusheng Li.
Données de diagnostic facultatives : le réglage qui fait la différence
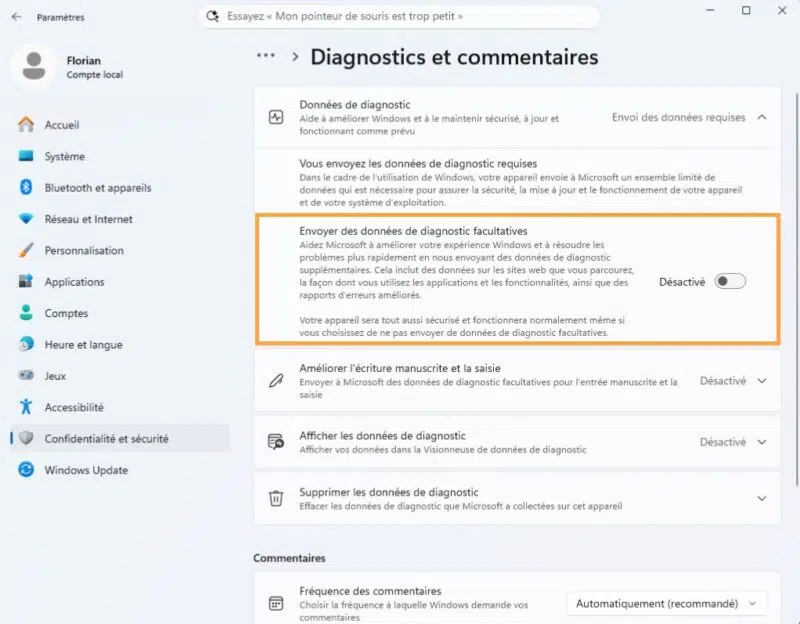
En matière de télémétrie, Windows distingue les données de diagnostic requises, liées au fonctionnement et à la sécurité du système, et les données facultatives, qui décrivent plus finement l'usage du PC. Dans le cas présent, les informations liées à l'utilisation de l'IA sur votre PC ne seraient envoyées à Microsoft que si les données facultatives sont autorisées. Mais attention, c'est le choix par défaut sur Windows, sauf si vous avez pris soin de le changer lors de l'installation (et il est toujours possible de le faire maintenant).
Reste à savoir sur quelles machines la fonctionnalité est active, car la réponse n'est pas aussi évidente. Sur la VM de test de Xusheng Li, la fonctionnalité CLICodingAgentUsage était déjà activée sans aucune manipulation de sa part : elle l’avait été dans le cadre d’une expérimentation pilotée par Microsoft depuis ses serveurs. À l’inverse, sur une VM installée à partir de l’ISO public de Windows 11, la fonctionnalité était désactivée par défaut dans l’image. "Les éléments recueillis ne permettent pas d’affirmer qu’elle est active sur toutes les installations de Windows.", précise-t-il.
Microsoft l’activerait donc à distance sur une partie des machines seulement, sans que l’on connaisse ses critères ni l'ampleur du déploiement. Quoi qu'il en soit, un PC est susceptible d'être concerné uniquement si deux conditions sont réunies : la fonctionnalité CLICodingAgentUsage y a été activée par Microsoft, et l’envoi des données de diagnostic facultatives est autorisé.
Pour brider la télémétrie, désactivez ce paramètre : ouvrez Paramètres, puis Confidentialité et sécurité et Diagnostics et commentaires, et désactivez l'option Envoyer des données de diagnostic facultatives.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.