Fragnesia et PHP2Shell : la chaîne d’attaque qui a offert un accès root sur 24 firewalls
Coupler l'exploitation des failles PHP2Shell et de la faille Fragnesia présente dans le noyau Linux pour compromettre des firewalls, c'est ce que des cybercriminels ont réussi àfaire. Sur un total de 240 firewalls ciblés, 24 firewalls ont été compromis et les pirates sont parvenus à obtenir les permissions root. Voici ce que l'on sait sur ces cyberattaques.
Ça bouge encore du côté des failles de sécurité connues (et déjà patchées). L'agence américaine CISA vient d'ajouter la vulnérabilité CVE-2026-46300, alias Fragnesia, à son catalogue KEV (Known Exploited Vulnerabilities). Ce n'est pas sans conséquences aux USA : les agences fédérales américaines doivent désormais patcher si ce n'est pas déjà fait, et le délai est très court puisque la deadline est fixée à samedi.
Fragnesia : ce nom vous dit sans doute quelque chose. Il s'agit d'une vulnérabilité découverte en mai dernier dans le noyau Linux et qui offre un accès root en local. Elle appartient à la famille de failles Dirty Frag et affecte les noyaux Linux publiés avant le 13 mai 2026. Ce qu'il faut bien comprendre, c'est que seule Fragnesia nécessite un accès local à la machine.
C'est là que PHP2Shell entre en jeu. Ces deux failles critiques (CVE-2026-109618 et CVE-2026-109619) permettent une exécution de code à distance sans authentification et ont été corrigées le 21 octobre dans PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35. La CISA les a elle-même ajoutées au catalogue KEV le lundi 26 octobre.
"Cette vulnérabilité peut être chaînée avec CVE-2026-109618 et CVE-2026-109619 pour implanter des webshells PHP et exécuter des commandes en tant que root.", précise l'agence américaine à propos de Fragnesia. Cela signifie que PHP2Shell et Fragnesia sont exploitables conjointement. PHP2Shell ouvre la porte du serveur, tandis que Fragnesia donne les clés en offrant l'accès au compte root.
25 appareils compromis par ces failles
La CISA considère ces vulnérabilités exploitées, et surtout exploitables ensemble, sans détailler ces attaques. C'est un rapport de Dream Security qui apporte des éléments de réponse à propos des cyberattaques observées. En effet, les chercheurs de Dream Security ont récupéré les artefacts d'une opération complète : un exploit PHP2Shell personnalisé couplé à Fragnesia, des listes de cibles, des journaux et une quarantaine de scripts de post-exploitation.
Les fameuses cibles ne sont pas des serveurs web classiques où PHP est exécuté, mais des pare-feu d'un grand éditeur dont le nom n'a pas été révélé (cet éditeur a été prévenu). L'interface d'administration repose sur une version plus maintenue de PHP, à savoir PHP 8.0.30 (pour autant, il y a eu des patchs).
Voici le scénario de cette campagne d'attaques :
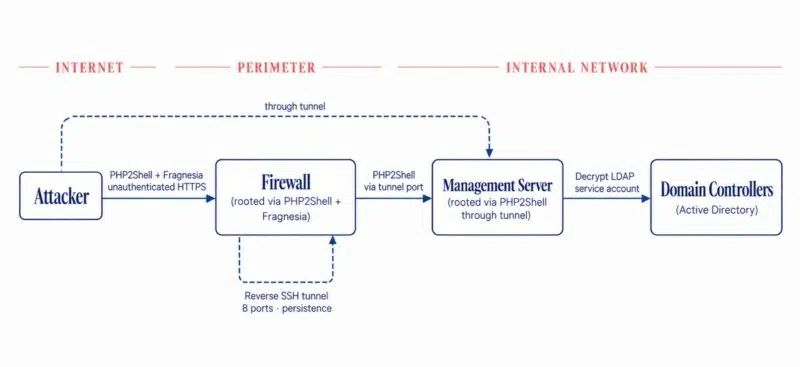
Reconnaissance et filtrage : environ 19 000 pare-feu exposés ont été identifiés via FOFA, un moteur de recherche chinois comparable à Shodan. Après filtrage des cibles potentielles (notamment par rapport à la version), seuls 240 firewalls ont été réellement pris pour cibles, aux États-Unis, au Japon, à Taïwan et en Corée du Sud.
Exploitation : PHP2Shell offre une exécution de code avec le compte nobody, puis Fragnesia écrase dans le cache de pages le fichier
/etc/pam.d/supour quesu rootfonctionne sans mot de passe. Le tout en moins de 15 minutes. Bilan : 24 pare-feu compromis, chacun infecté par un webshell PHP.Pivot : deux de ces pare-feu appartenaient à une organisation affiliée au gouvernement américain. Grâce à un tunnel reverse SSH, l'attaquant a compromis le serveur de gestion des pare-feu (comptabilisé comme le 25ème équipement), puis s'en est pris à l'Active Directory.
"Une campagne d'attaques AD a été lancée à partir du serveur de gestion. Le serveur de gestion disposant déjà d'une connexion LDAP à Active Directory (nécessaire pour authentifier les utilisateurs du VPN), le pirate s'en est servi comme plateforme de lancement pour mener des attaques contre le domaine.", peut-on lire.
Dream n'attribue pas l'opération à un groupe de pirates précis, mais plusieurs indices pointeraient vers un acteur lié à la Chine (à commencer par l'usage de FOFA et l'utilisation des modèles DeepSeek et Kimi).
Voilà de nouvelles raisons de se protéger des failles PHP2Shell et Fragnesia. Ce serait bien aussi d'en savoir plus sur ces fameux firewalls... Un détail technique fait toutefois penser à Palo Alto Networks : l’exploit vise le serveur de gestion « appweb » du pare-feu. C'est justement sous /var/appweb que se trouvent les scripts PHP de l’interface d’administration de PAN-OS. Le serveur de gestion compromis ensuite évoquerait alors Panorama. Ce n’est qu’une hypothèse, que ni Dream ni Palo Alto n’ont confirmée. Elle est cohérente avec le bulletin de sécurité de Palo Alto, mis à jour le 29 octobre : PAN-OS et Panorama y figurent parmi les produits touchés par PHP2Shell. “Une exploitation active a été observée, ciblant l’interface d’administration de Palo Alto Networks exposée sur Internet.”, précise l’éditeur. À suivre…
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.