FBI : avec ARTEX, certaines intrusions atteignent un accès privilégié en moins de trois heures
Entre le moment où une organisation est ciblée et le moment où l'attaquant obtient un accès privilégié sur l'infrastructure de la cible, il peut s'écouler moins de 3 heures. C'est très rapide, et l'explication porte un nom : ARTEX. C'est un framework de pentest piloté par l'IA et détourné par des cybercriminels comme par des groupes étatiques. Le FBI vient de lui consacrer une alerte.
Il y a quelques jours, le FBI a diffusé une alerte FLASH entièrement dédiée à ARTEX. Plusieurs acteurs malveillants s'en servent depuis au moins août 2026. "ARTEX réduit considérablement le temps nécessaire pour enchaîner les techniques d'attaque, certaines intrusions passant du ciblage initial à un accès privilégié en moins de trois heures", peut-on lire.
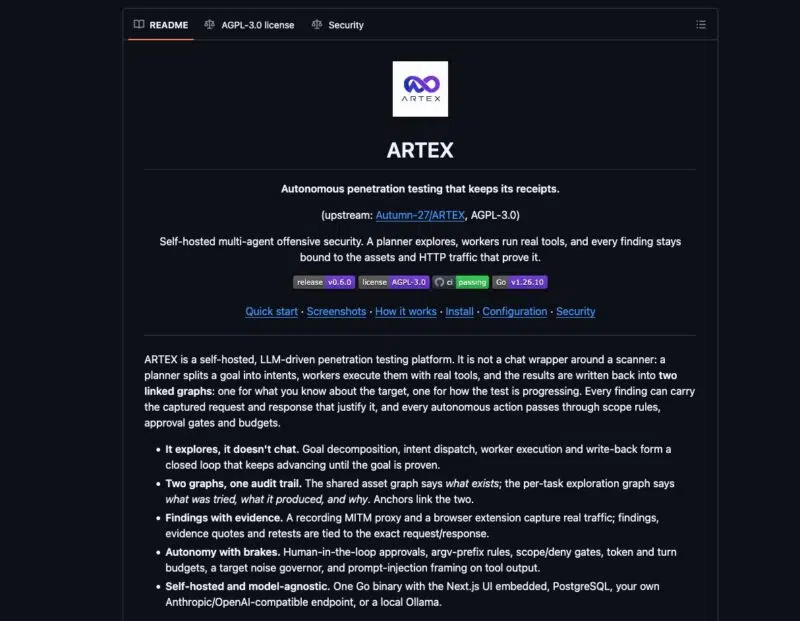
Mais alors, qu'est-ce qu'ARTEX ? Il s'agit d'un framework écrit en Go qui orchestre plusieurs agents IA. ARTEX est open source et il est disponible sur GitHub depuis juillet 2026. Il a été publié par un développeur surnommé Autumn-27, qui le destinait aux tests d'intrusion, dans un cadre légal. Toutefois, son outil a été largement détourné, et à force qu'il soit signalé, il a fini par supprimer le dépôt le 8 octobre 2026. Mais bon, tout ce qui est publié sur Internet ne disparaît jamais vraiment... Il circule toujours via des forks (dont un avec près de 6 000 étoiles GitHub), des copies archivées et même une édition commerciale : ARTEX PRO. Début novembre, plus de 1 600 consoles ARTEX étaient exposées sur Internet, selon des chercheurs cités par le FBI.
Ce qu'il faut bien comprendre, c'est que ARTEX n'embarque aucun modèle IA : c'est à l'attaquant de le brancher sur un LLM externe. Il peut s'agir de Claude, GPT, DeepSeek, GLM, Grok ou encore de Kimi. L'attaquant n'a qu'à décrire son objectif en langage naturel, puis des agents spécialisés se chargent du reste, étape par étape, de la reconnaissance jusqu'à l'exfiltration. Sur les instances pilotées par des attaquants, ce sont surtout des modèles DeepSeek Flash qui reviennent. D’après le FBI, ils offrent un bon compromis entre capacités et coût, sans garde-fous gênants dès que les requêtes sont présentées comme un test d’intrusion.
Des campagnes déjà bien documentées
Finance, secteur public, défense, semi-conducteurs, santé, télécoms... La liste des secteurs visés est longue, et plusieurs campagnes ont déjà été rendues publiques :
ConnectWise Cloud Backup : en octobre, j'ai publié un article à propos de la compromission de ConnectWise Cloud Backup, qui a ouvert des centaines de tenants Microsoft 365 sans mot de passe ni MFA. Microsoft a depuis attribué cette opération à Storm-0940, un groupe associé à l'État chinois, qui a utilisé ARTEX pour tenter de se connecter à plus de 2 250 tenants clients, le plus souvent sans succès.
Banques sud-coréennes : des attaques ont abouti au vol des données d'environ 67 000 personnes. D'après CrowdStrike, des répertoires laissés ouverts sur les serveurs de l'attaquant contenaient des fichiers de configuration ARTEX et des historiques de sessions Claude Code.
Vapor Panda : dans un rapport publié fin octobre, CrowdStrike explique que ce groupe lié à la Chine a ciblé plus de 200 organisations à partir du 17 octobre 2026, avec des actions confirmées après intrusion chez neuf d'entre elles.
Microsoft a aussi repéré Storm-3358, un groupe de cybercriminels basé au Cambodge, qui vise le secteur financier avec ARTEX depuis octobre 2026. Aujourd'hui, ARTEX n'est pas la signature d'un groupe de pirates précis. Non, c'est un outil partagé par tout un écosystème !
Des techniques connues, mais avec un tempo inédit
Le rapport du FBI évoque les techniques utilisées dans le cadre de ces attaques. Et il s'agit de méthodes connues, largement utilisées : scan actif, exploitation d'applications exposées, vol de secrets Active Directory (Kerberoasting, DCSync), tentatives de pass-the-hash, web shells, etc... Ici, ce qui change tout, c'est la vitesse d'exécution. En effet, les agents enchaînent ces étapes en parallèle sur de nombreuses cibles, presque sans intervention humaine, en ciblant dès qu'ils le peuvent les systèmes périphériques, un peu isolés : portails partenaires, back-ends mobiles, intégrations tierces.
C'est tout de même bourrin, on va dire. De ce fait, ces attaques sont bruyantes (rafales de requêtes, énumérations séquentielles sur les pages de connexion). Cela constitue une bonne nouvelle en soi, mais il y en a une mauvaise aussi : vous avez très peu de temps pour réagir.
Si vous souhaitez approfondir le sujet, je vous encourage à lire la publication du FBI. Elle contient un ensemble de recommandations, ainsi que des adresses IP associées à ces attaques et que vous pourriez avoir envie de bloquer.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.