Faux support IT sur Teams : moins de 15 minutes entre la réponse de la victime et le malware
Moins de 15 minutes, c'est le temps qui s'est écoulé entre un appel malveillant sur Microsoft Teams et l'infection de la machine de l'utilisateur par un malware. C'est ce que révèle une nouvelle enquête menée par Arctic Wolf Labs après avoir analysé plus de 400 incidents de ce type. Voici ce qu'il faut savoir.
Le 26 octobre 2026, Shubham Dubey, chercheur chez Arctic Wolf Labs, a publié un rapport consacré à l'abus de la fonction de chat externe de Microsoft Teams. Son analyse, basée sur plus de 400 incidents observés chez les clients d'Arctic Wolf n'implique pas l'exploitation de la moindre faille de sécurité dans Teams. À chaque fois, les attaquants ont détourné une fonctionnalité légitime : l'accès externe. Cette fonctionnalité activée par défaut permet à un utilisateur d'un autre tenant Microsoft 365 de contacter vos collaborateurs, à condition que les deux tenants l'autorisent.
Le mode opératoire est le suivant : la boîte de réception de la victime est d'abord inondée de centaines d'inscriptions à des newsletters (c'est la phase d'email bombing). Peu après, un pseudo-technicien la contacte sur Teams pour régler ce problème... qu'il a lui-même créé ! Il se présente en héros, et cela fonctionne encore aujourd'hui, même si cette technique est utilisée depuis au moins 2 ans (voir cet article).
"Un schéma cohérent dans le comportement des attaquants est apparu à travers ces incidents : les mêmes tenants jetables, les mêmes noms d'affichage « IT Support (Internal) », les mêmes outils d'accès à distance et, de plus en plus, les mêmes domaines pour les charges utiles.", précise Shubham Dubey.
Des faux techniciens et des domaines en .top
Dans 30 à 40 % des cas, l'attaquant ne fait pas d'efforts sur le nom de domaine utilisé, puisqu'il utilise le domaine par défaut en onmicrosoft.com, qui ne demande aucune vérification, avec des noms comme helpdeskteam365 ou itcoreportal. Mais la tendance actuelle se dirige plutôt vers les domaines payants, dont la moitié environ en .top.
Surtout, ce qui fait la différence pour tromper l'utilisateur, c'est le nom d'affichage :
Le suffixe « (Internal) » : il fait croire à un message interne, alors que Teams affiche en même temps l'étiquette « External ».
Un prénom rassurant : « IT Service Desk (Matthew) » ou « IT Support (Scott McGhee) », pour simuler un vrai collègue.
La langue de la cible : « Supporte TI » pour les organisations francophones ou hispanophones. Alors, oui ici la traduction laisse à désirer, mais l'intention est évidente.
Des emojis : plus d'une centaine d'occurrences, qui pourraient laisser penser que l'IA générative a été utilisée pour fabriquer ces identités.
Ces attaques sont probablement automatisées, car en quelques minutes, plusieurs utilisateurs ont pu être ciblés. Une fois le contact établi avec la victime, le faux technicien incite la victime à basculer en appel vocal Teams (vishing) pour faire lancer un outil de prise en main à distance. Lequel vous allez me dire ? Il y a tout d'abord l'assistance rapide qui présente l'avantage d'être native sur Windows (elle arrive en tête) et d'autres outils comme AnyDesk, ScreenConnect ou TeamViewer.
Ensuite, tout peut aller très vite. Une fois que la victime a répondu, la charge malveillante peut être exécutée en moins de 15 minutes, d'après les cas rapportés par les clients d'Arctic Wolf. Des alertes Kerberoasting remontent parfois en même temps que l'alerte Teams. Lorsqu'ils veulent s'installer dans la durée, les attaquants ajoutent un outil RMM, qui survit au nettoyage du malware déposé initialement.
Interrogé par Alexander Culafi de Dark Reading, Justin Moore, directeur des opérations adverses chez Arctic Wolf, estime qu'environ 15 % des cas ont abouti à une compromission. Il reste prudent sur l'attribution. "L'activité associée à Black Basta reste l'un des principaux moteurs de l'abus des conversations Teams.", précise-t-il. Il ajoute avoir récemment observé des campagnes qui combinent cet abus avec une ingénierie sociale de type ClickFix.
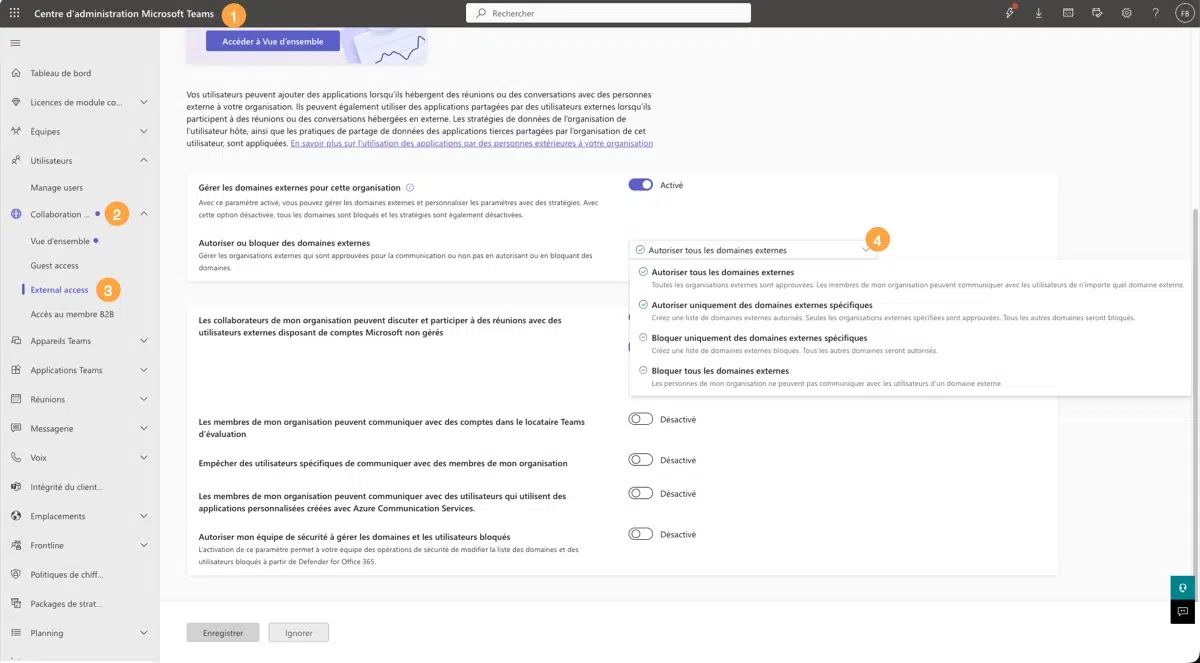
Pour vous protéger, la recommandation principale, c'est de prendre au sérieux la configuration de l'accès externe Teams au niveau du centre d'administration Microsoft 365. Vous pouvez notamment restreindre les domaines autorisés à vous contacter en externe, ce qui permet de spécifier la liste de vos partenaires.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.