FastUnlock : une faille zero-day Windows 11 contourne l’écran de verrouillage et menace BitLocker
Vous comptez sur BitLocker pour protéger les données d'un PC portable perdu ou volé ? Abdelhamid Naceri, alias Nightmare Eclipse, vient de publier FastUnlock, une nouvelle faille zero-day qui permet de contourner l'écran de verrouillage de Windows 11 grâce au Narrateur. Avec un accès physique, il serait possible d'exécuter du code sur une machine chiffrée et pourtant à jour. Voici ce que l'on sait.
Hier, le chercheur en sécurité Abdelhamid Naceri a mis en ligne le projet FastUnlock sur GitHub, avec une vidéo de démonstration. Dans la foulée, il a annoncé sur X que l'écran de verrouillage de Windows 11 26H2 était contourné, ce qui ouvre selon lui la voie à un contournement complet de BitLocker.
Pour rappel, Abdelhamid Naceri est un ancien chercheur du MSRC, l'équipe de Microsoft qui traite les failles signalées, licencié en 2024 (j'en ai parlé ici). Depuis plusieurs mois, il publie des failles zero-day Windows. Ce n'est pas la première fois qu'il s'attaque à BitLocker : en mai dernier, il avait déjà publié la faille YellowKey.
FastUnlock : le Narrateur comme porte d'entrée
Tout commence par un lien que tout le monde a déjà vu : J'ai oublié mon code PIN, sur l'écran de verrouillage de Windows. Quand la fenêtre de réinitialisation du compte Microsoft apparaît, l'attaquant ouvre alors le menu d'accessibilité avec Win + U et active le Narrateur (le lecteur d'écran intégré à Windows). C'est là que les choses se gâtent : le Narrateur prend immédiatement la main sur une fenêtre de sa nouvelle interface, qui reste pourtant invisible à l'écran.
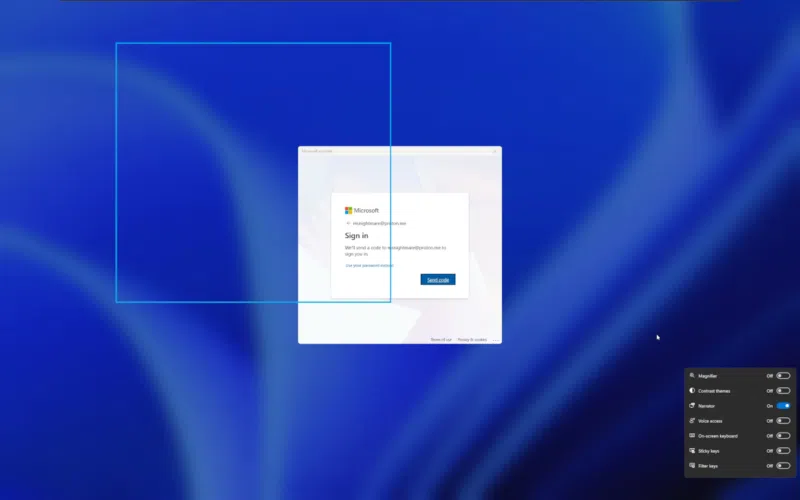
Mais alors, pourquoi est-ce un problème ? Parce que cette fenêtre fantôme donne accès à l'application Paramètres, alors que personne ne s'est authentifié. Le chercheur s'en sert pour atteindre les réglages d'exécution automatique des lecteurs amovibles. Il ne reste plus qu'à brancher une clé USB contenant son programme : l'Explorateur de fichiers s'ouvre sur son contenu, et l'attaquant n'a plus qu'à lancer l'exécutable. Celui-ci s'exécute alors dans le contexte de WsiAccount, le compte sous lequel tourne l'écran de verrouillage.
D’après Abdelhamid Naceri, Microsoft aurait introduit ce problème en modernisant l’interface du Narrateur. Le Narrateur refuse bien d’afficher cette fenêtre lorsqu’il s’exécute avec le compte SYSTEM. Mais sur l’écran de verrouillage, il tourne avec le compte WsiAccount : cette vérification ne se déclenche pas, et la fenêtre s’ouvre alors que personne n’est connecté.
"Il m'a fallu 5 minutes au total entre la découverte de cette faille et l'accès à une machine entièrement chiffrée avec BitLocker, sous Windows 11 26H2 avec le correctif de novembre installé.", affirme-t-il. Il ajoute que la technique fonctionne de façon fiable sur toutes les machines qu'il a testées.
Qui est concerné ?
L'attaque nécessite un accès physique à la machine, et au moins un compte de l'ordinateur doit être relié à un compte en ligne (comme un compte Microsoft). Abdelhamid Naceri a testé FastUnlock sur Windows 11 26H2 avec les mises à jour de novembre 2026, et il ne sait pas si Windows 10 est également vulnérable.
Et ça ne s'arrête pas là. Le chercheur précise sur X qu'il est possible d'enchaîner avec SignDrop, la zero-day que j'évoquais la semaine dernière, pour élever immédiatement ses privilèges jusqu'à SYSTEM. Donc, si on résume : un PC volé, une clé USB, et l'attaquant peut prendre le contrôle total de la machine, alors que son disque est chiffré.
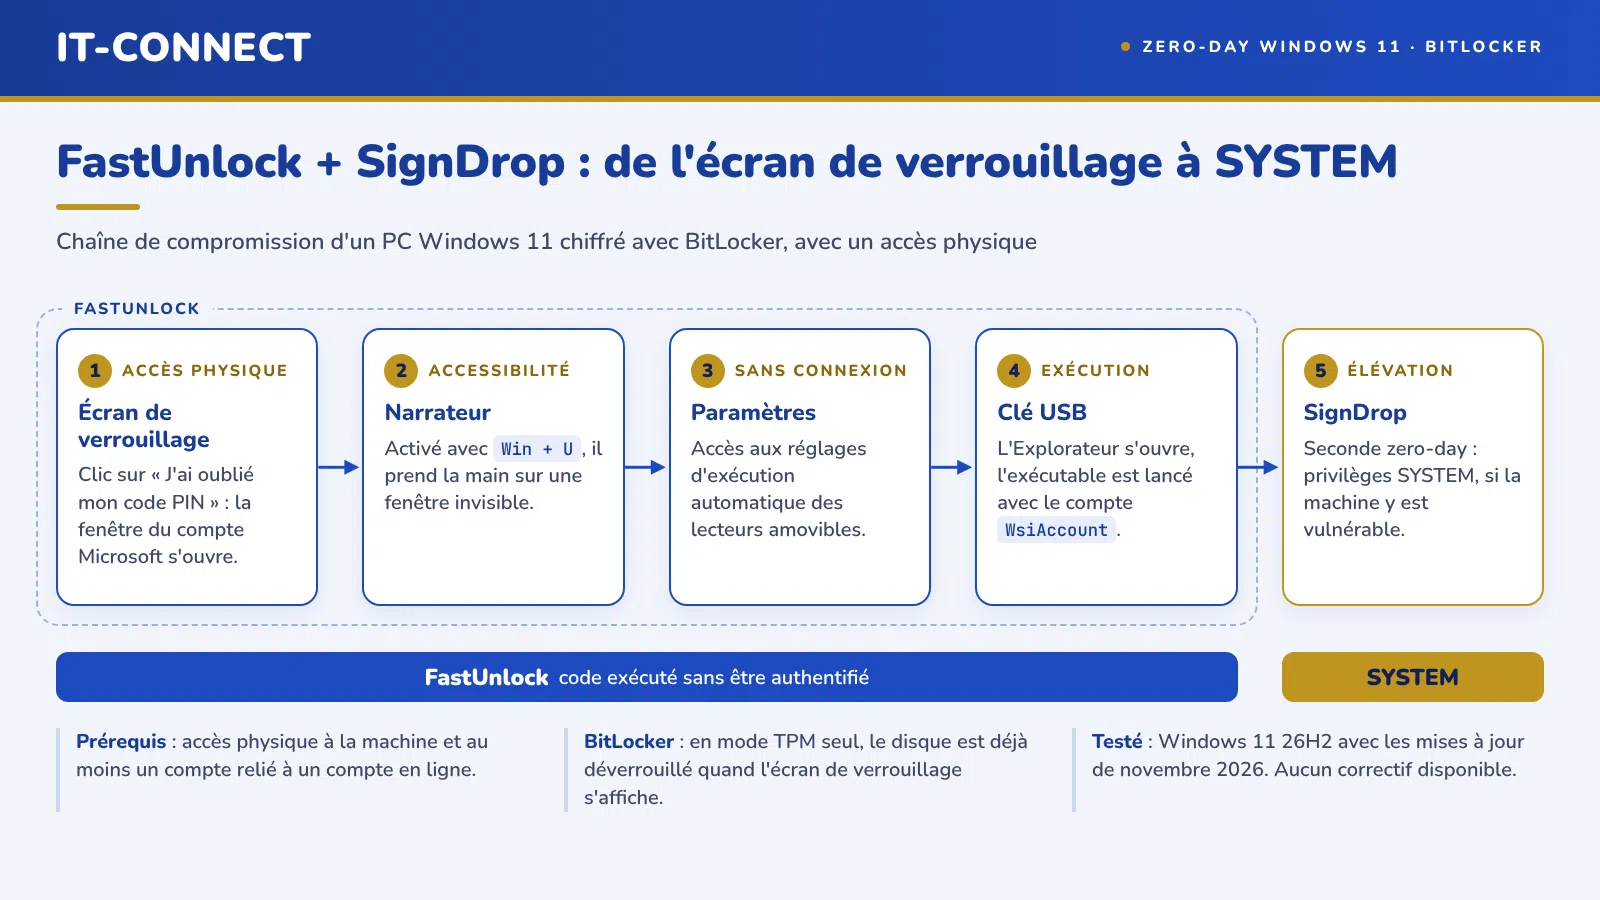
Pourquoi BitLocker ne protège-t-il pas les données ? Dans sa configuration la plus courante (TPM seul), le disque système est déverrouillé sans aucune action de l'utilisateur. Quand l'écran de verrouillage s'affiche, les données sont donc déjà lisibles par le système, et c'est ce dernier rempart que FastUnlock fait tomber.
Pour le moment, aucun correctif n'est disponible. En attendant une mise à jour de Microsoft, Abdelhamid Naceri évoque une piste dans un message publié sur X : bloquer le Narrateur. Microsoft n'a pas communiqué sur cette faille à l'heure où j'écris ces lignes.
Reste à savoir si Microsoft pourra intégrer un correctif pour cette faille dans le prochain Patch Tuesday prévu le mardi 9 décembre 2026.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.