EnterpriseEnrollment : ce qui change pour l’inscription des postes Windows dans Intune
Dès le 15 janvier 2027, Windows ne trouvera plus automatiquement le service d’inscription Intune grâce à l’enregistrement DNS CNAME EnterpriseEnrollment, lors d’une inscription en mode « MDM-only ». Voici ce que vous devez savoir.
Microsoft l’a annoncé le 15 octobre 2026 via le message MC1509780 publié dans le centre de messages, puis l’a détaillé dans un article du blog Intune Customer Success. La firme de Redmond évoque le 15 janvier « ou peu après ». Le mode MDM-only n’est pas retiré pour autant : seule la découverte automatique par DNS disparaît. Cela signifie que les utilisateurs devront saisir eux-mêmes l’URL du serveur d’inscription Intune, si le parcours ne la fournit pas déjà.
À quoi sert l'enregistrement DNS "EnterpriseEnrollment" ?
Cet enregistrement DNS, de type CNAME, devait être ajouté à la zone DNS d'un domaine public d'un tenant Microsoft Intune, lors de sa configuration. Il permet à Windows de détecter automatiquement si un MDM était présent sur l'environnement Microsoft 365 à partir de l'adresse e-mail de l'utilisateur qui réalisait l'action.
Cette option concerne Windows, elle est disponible dans les Paramètres > Comptes > Accès professionnel ou scolaire > S'inscrire uniquement à la gestion des périphériques.
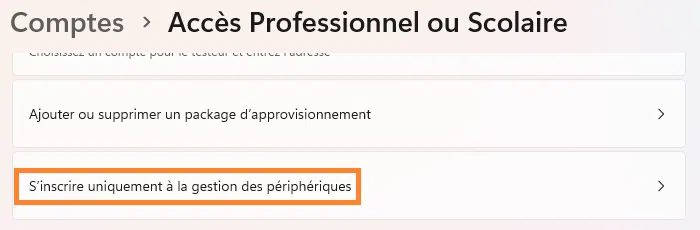
Emplacement du bouton d'inscription MDM-only sous Windows 11 - IT-Connect
Dans le cas de Microsoft Intune, cette option permet d'inscrire un appareil sans qu'il soit joint à Entra ID, que ce soit de manière hybride ou cloud.
Qui est concerné par ce changement ?
Ce changement concerne les organisations utilisant l’inscription Windows "MDM-only" et qui ont configuré un CNAME EnterpriseEnrollment dans leur DNS afin que Windows retrouve automatiquement le service Intune. Les appareils déjà inscrits ne sont pas touchés. Les organisations sans ce CNAME, ou qui inscrivent leurs appareils autrement (par exemple via la jonction Microsoft Entra), ne sont pas concernées non plus. Autrement dit, seules les nouvelles inscriptions MDM-only seront impactées.
À partir du 15 janvier 2027, les utilisateurs devront saisir eux-mêmes l’URL du serveur d’inscription d'Intune :
https://enrollment.manage.microsoft.com/enrollmentserver/discovery.svcVérifier la présence de l'enregistrement DNS
Il n'y a pas de bouton magique pour savoir si vous êtes concernés. Néanmoins, plusieurs actions peuvent être réalisées afin de connaître l'impact sur votre environnement.
Tout d'abord, vérifiez la présence de l'enregistrement CNAME EnterpriseEnrollment sur la zone DNS de vos noms de domaine. Je vous recommande de porter une attention particulière aux domaines utilisés pour vos suffixes UPN. Il s'agit de la partie située après l'arobase d'un identifiant Microsoft 365.
Vous pouvez vérifier la présence de cet enregistrement CNAME sur vos domaines publics à l'aide de la commande PowerShell suivante :
Resolve-DnsName -Name EnterpriseEnrollment.votredomaine.com -Type CNAMELe CNAME pointe normalement vers EnterpriseEnrollment-s.manage.microsoft.com. Le test « CNAME Validation » du centre d'administration Intune permet aussi de faire cette vérification. Pour y accéder, naviguez dans le Centre d'administration Intune > Appareils > Inscription > Windows > Validation CNAME.
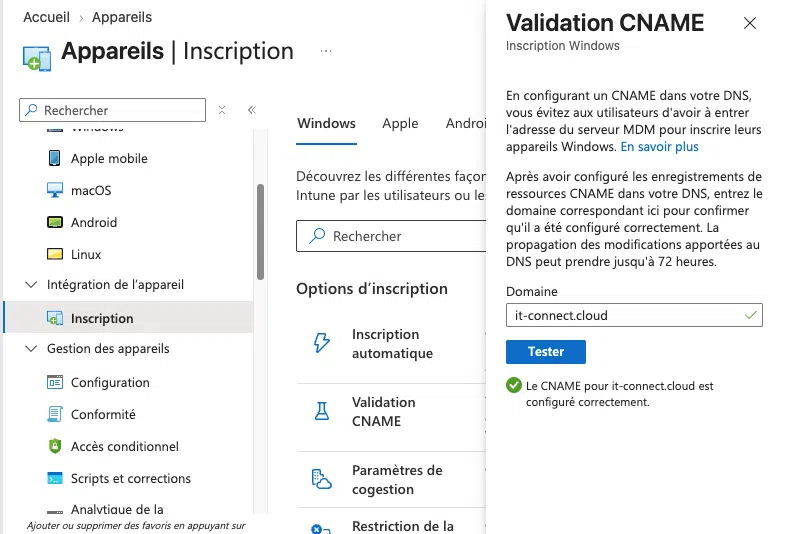
Validation de l'enregistrement CNAME MDM depuis Microsoft Intune - IT-Connect
Vérifier la présence de postes inscrits dans Intune en mode "MDM-only"
Cette méthode permettant d'inscrire un ordinateur Windows sans avoir à le joindre à Entra ID, il est important de vérifier ce point pour savoir si vous êtes concernés. Il faut donc rechercher les postes gérés dans Intune sans jointure à Entra.
Vous pouvez passer par le centre d'administration Intune, puis naviguer dans Appareils > Windows > Tous les appareils. Ensuite, ajoutez la colonne "ID d'appareil Microsoft Entra".
Si le poste n'est pas inscrit uniquement au MDM, son identité Entra ID sera indiquée.
Si le poste est inscrit en mode "MDM-only", aucune identité Entra ID ne sera indiquée.
Quels sont les changements sur l'expérience utilisateur ?
L'utilisateur devra saisir lui-même l'URL du serveur d'inscription Microsoft lors d'une nouvelle inscription MDM-only, si le parcours ne la fournit pas déjà.
Aujourd'hui, l'utilisateur saisit son adresse e-mail professionnelle dans le parcours MDM-only. Windows cherche alors le CNAME EnterpriseEnrollment du domaine de cette adresse. S'il le trouve, l'appareil retrouve le service Intune sans autre saisie.
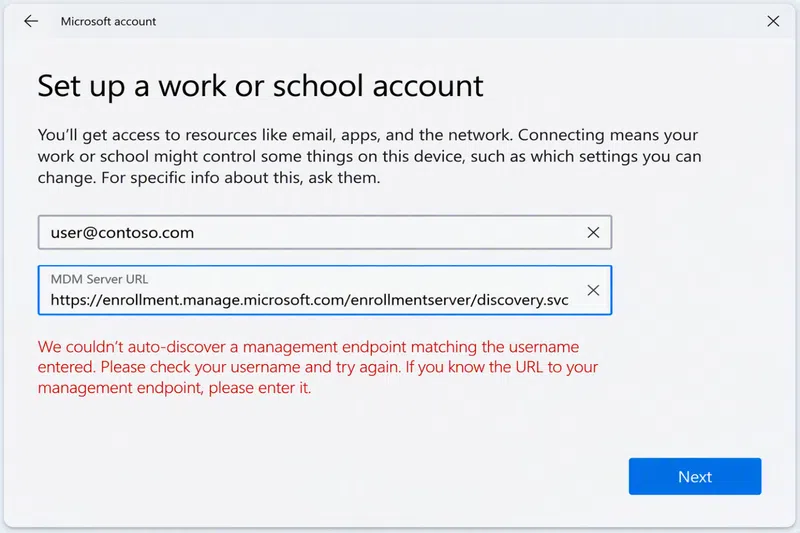
Saisie de l'URL du serveur MDM nécessaire à partir du 15 janvier 2027 - Microsoft
Pour limiter les appels au support, mettez à jour vos documentations d'inscription MDM avant l'échéance. Si possible, privilégiez une méthode qui ne dépend pas du CNAME, comme Autopilot ou la jonction Microsoft Entra.
Étape
Avant
Après le 15 janvier 2027
Découverte du service d'inscription
Automatique, via le CNAME EnterpriseEnrollment
Plus de découvertes par CNAME
Saisie de l'utilisateur
Adresse e-mail
Adresse e-mail, puis URL du serveur si elle n'est pas fournie
Rôle du support
Aucun besoin particulier
Fournir l'URL aux utilisateurs (indiquée en début d'article)
Conclusion
Ce changement ne concerne que l'inscription Windows MDM-only reposant sur le CNAME EnterpriseEnrollment pour trouver le service Intune. Les appareils qui ont utilisé cette méthode pour s'inscrire à Intune continueront de fonctionner après le 15 janvier 2027. Seule la découverte automatique par CNAME disparaît, pas le mode MDM-only d'Intune. Pensez à vérifier vos procédures et documentations d'inscription MDM pour y intégrer l'URL du service.
Ajouter IT-Connect à mes
sources préférées
Consultant IT freelance, j'ai fondé SysBlue Consulting après 7 années d'expérience en ESN pour accompagner les PME et ETI sur leurs environnements Microsoft On-Premise et Cloud. Mes missions couvrent Microsoft 365, Azure, l'identité et la sécurité. J'interviens également en tant que formateur auprès d'entreprises et comme rédacteur sur IT-Connect.