Dark Web : comment y accéder avec Tor et Tails, et publier un site .onion
À chaque fuite de données, on lit la même phrase : les données sont en vente sur le Dark Web. Mais derrière ce terme qui fait peur, il y a d'abord un réseau, avec une histoire, un fonctionnement précis et des usages parfaitement légitimes. Dans ce guide, nous allons voir comment fonctionne le réseau Tor, comment accéder au Dark Web de façon isolée avec Tails, puis comment publier notre propre site .onion. Et pour terminer, nous tenterons de répondre à la question suivante : combien vaut réellement une identité sur le marché des données volées ?
Ce tutoriel accompagne la vidéo publiée sur la chaîne YouTube d'IT-Connect.
Avant de commencer : un cadre légal et trois règles
Cet article est entièrement pédagogique. Pour accéder au Dark Web, il faut utiliser le réseau Tor, et utiliser Tor n'est pas illégal en France. En revanche, une partie de ce que l'on trouve sur le Dark Web l'est, donc il convient de faire attention où vous mettez les pieds.
Quoi qu'il en soit, respectez ces trois règles :
Ne révélez jamais votre identité : pas de vrai nom, pas de pseudo que vous utilisez ailleurs et, bien entendu, pas de photo.
N'effectuez aucun paiement : entre les arnaques, les produits illégaux, etc.... la méfiance doit être totale.
N'utilisez pas votre adresse e-mail habituelle, ni aucun compte lié à votre identité réelle.
Web de surface, deep web et dark web : quelles différences ?
Quand on parle du Web, on mélange souvent trois notions qui n'ont pas du tout la même signification.
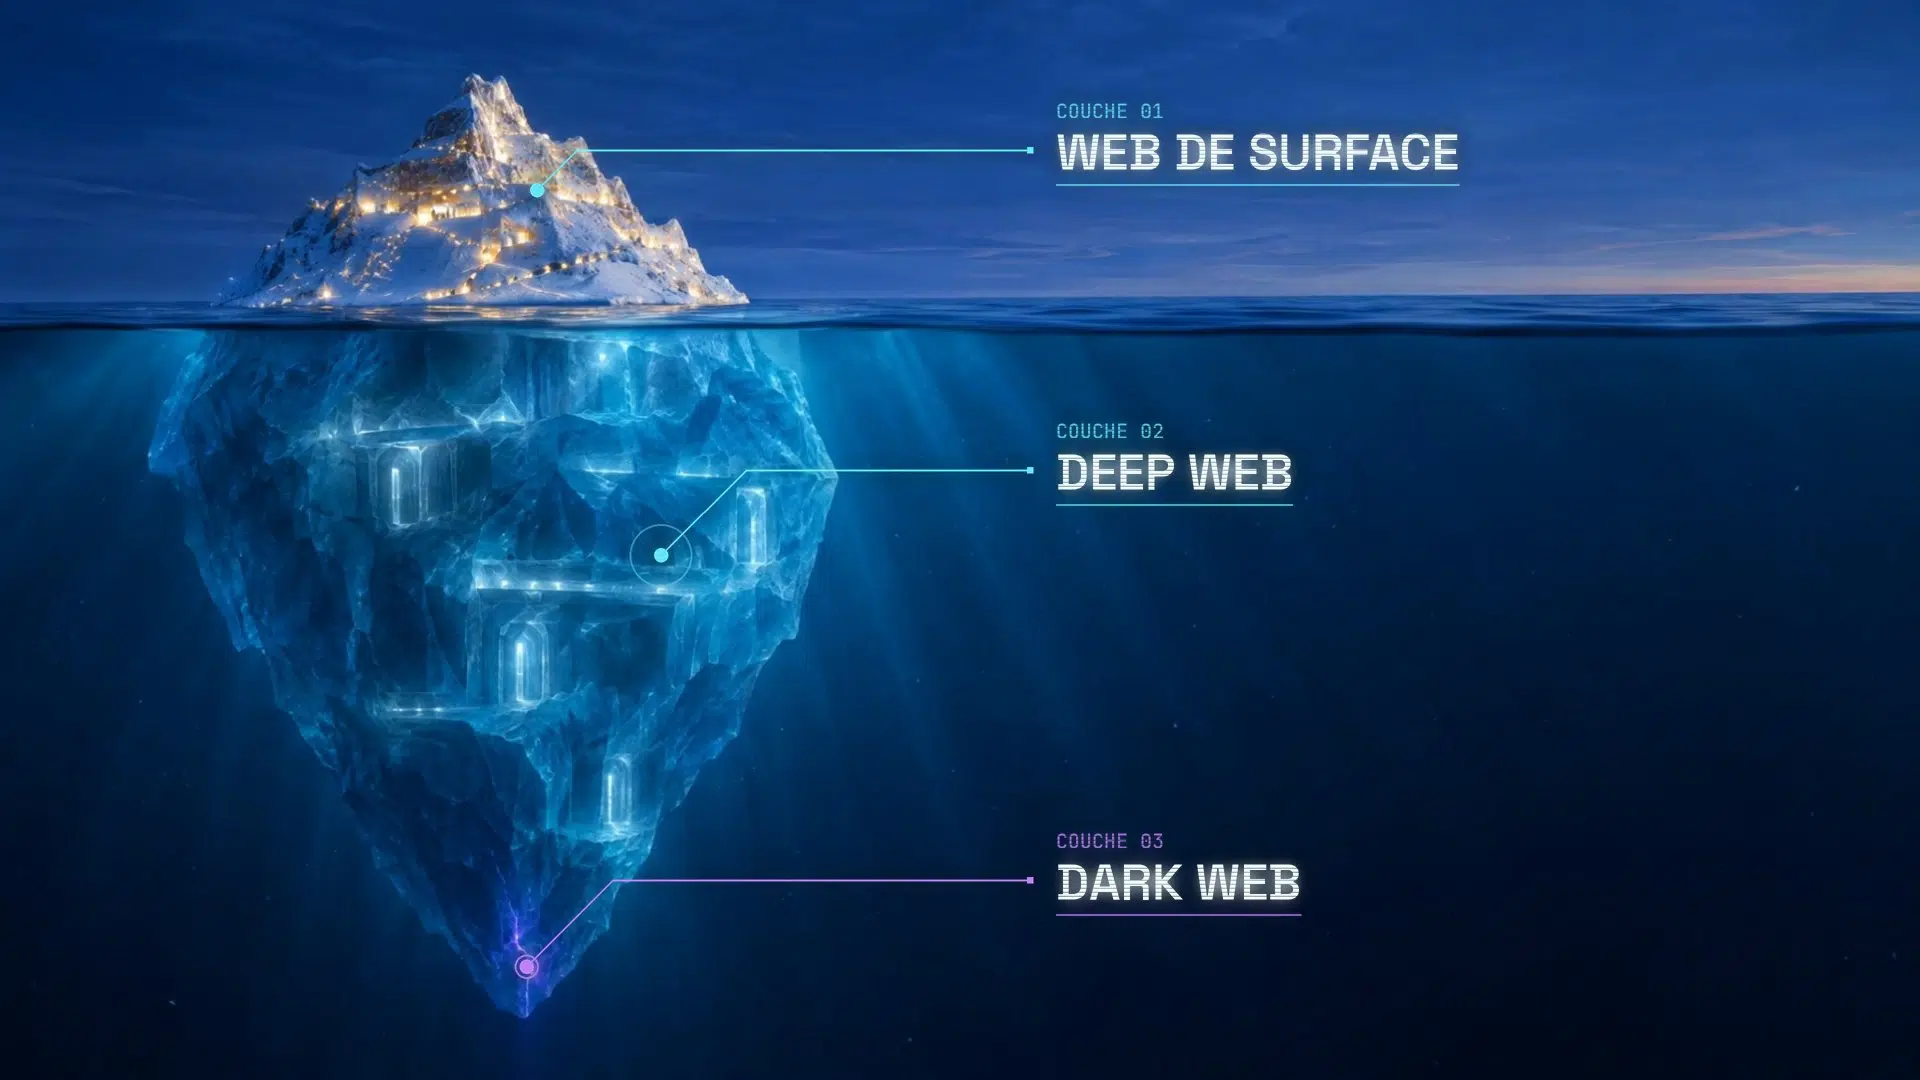
Le web de surface correspond à ce que les moteurs de recherche comme Google indexent : IT-Connect, Wikipédia, les sites d'actualité ou encore les réseaux sociaux.
Le deep web regroupe tout ce qui n'est pas indexé : votre boîte mail, votre espace bancaire, l'intranet de votre entreprise. Ce ne sont pas des espaces louches, et le deep web représente même la majorité du Web.
Le dark web est une petite partie de ce deep web, accessible uniquement par des réseaux superposés à Internet qui nécessitent un logiciel spécifique. Le plus connu s'appelle Tor.
Il existe d'autres réseaux de ce type, comme I2P, mais Tor reste de loin le plus utilisé. C'est sur lui que nous allons nous concentrer dans la suite de cet article.
À quoi sert le Dark Web ?
Le Dark Web a d'abord été conçu pour protéger l'anonymat : celui de l'internaute, mais aussi celui du site lui-même, dont on ne connaît pas l'emplacement du serveur. Ce double anonymat est précieux dans de nombreuses situations parfaitement légitimes :
Un journaliste qui doit protéger ses sources.
Un lanceur d'alerte qui veut transmettre des documents sans être identifié.
Un opposant politique dans un pays où Internet est étroitement surveillé.
Un internaute qui souhaite contourner la censure pour accéder à une information libre.
C'est pour cette raison que des médias très sérieux disposent de leur propre adresse en .onion, comme la BBC ou le New York Times. Oui, le Dark Web héberge aussi des marchés illégaux, de la vente d'armes à des contenus encore plus graves (tout ce que vous imaginez de pire s'y trouve probablement). Mais réduire le Dark Web à un repaire de criminels, c'est passer à côté de sa raison d'être : la liberté d'expression et la protection de la vie privée.
Tor : les origines du réseau qui donne accès au Dark Web
Tor signifie The Onion Router (le routeur oignon), et cette idée vient de la marine américaine. En 1995, trois chercheurs du laboratoire de recherche navale des États-Unis (Naval Research Laboratory) travaillent sur des connexions Internet qui ne révèlent pas qui parle à qui, même à une personne qui surveille le réseau. L'objectif était de protéger les communications du renseignement américain.
Le projet est baptisé Tor au début des années 2000, et le réseau est déployé en 2002 avec un code publié sous licence libre. Le navigateur Tor Browser, que nous allons utiliser plus loin, est développé à partir de 2008.
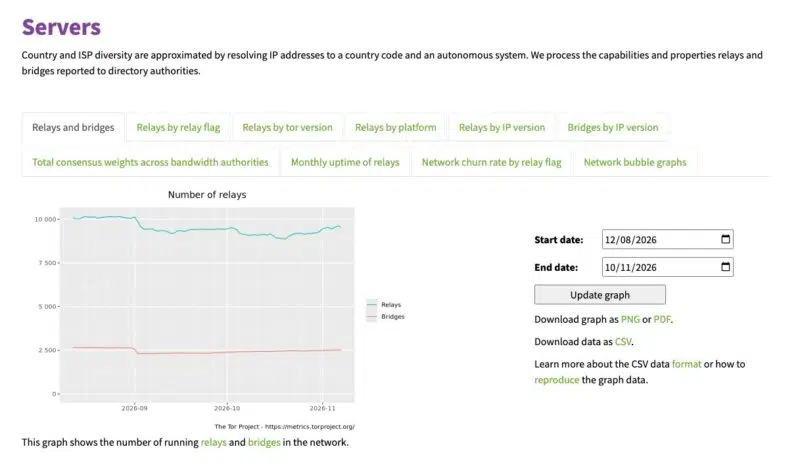
Pourquoi avoir ouvert ce réseau au public ? Parce qu'un réseau d'anonymat utilisé uniquement par des militaires ne cache rien : tout le monde saurait que chaque connexion Tor provient de la marine. Pour se fondre dans la masse, il faut une masse. Aujourd'hui, Tor compte des millions d'utilisateurs par jour et près de 10 000 serveurs relais, en grande partie exploités par des bénévoles. Vous pouvez consulter les métriques de Tor sur cette page.
Un circuit de trois relais
Avec Tor, votre trafic ne va jamais directement de votre ordinateur vers le site que vous souhaitez visiter. Il passe par un circuit de trois relais, choisis parmi les milliers de serveurs du réseau :
Le nœud d'entrée (ou nœud de garde) connaît votre adresse IP, mais pas le site que vous visitez.
Le nœud du milieu ne connaît ni vous, ni la destination. Il se contente de transmettre.
Le nœud de sortie voit le site contacté, mais pas qui vous êtes.
Avant d'envoyer les données, votre navigateur les chiffre trois fois, avec une clé différente destinée à chaque relais. Chaque relais retire sa couche de chiffrement, comme on pèle un oignon, et ne découvre que l'adresse du relais suivant. Résultat : aucun relais ne connaît à la fois l'émetteur et la destination. C'est ce mécanisme qui a donné son nom au routage en oignon.
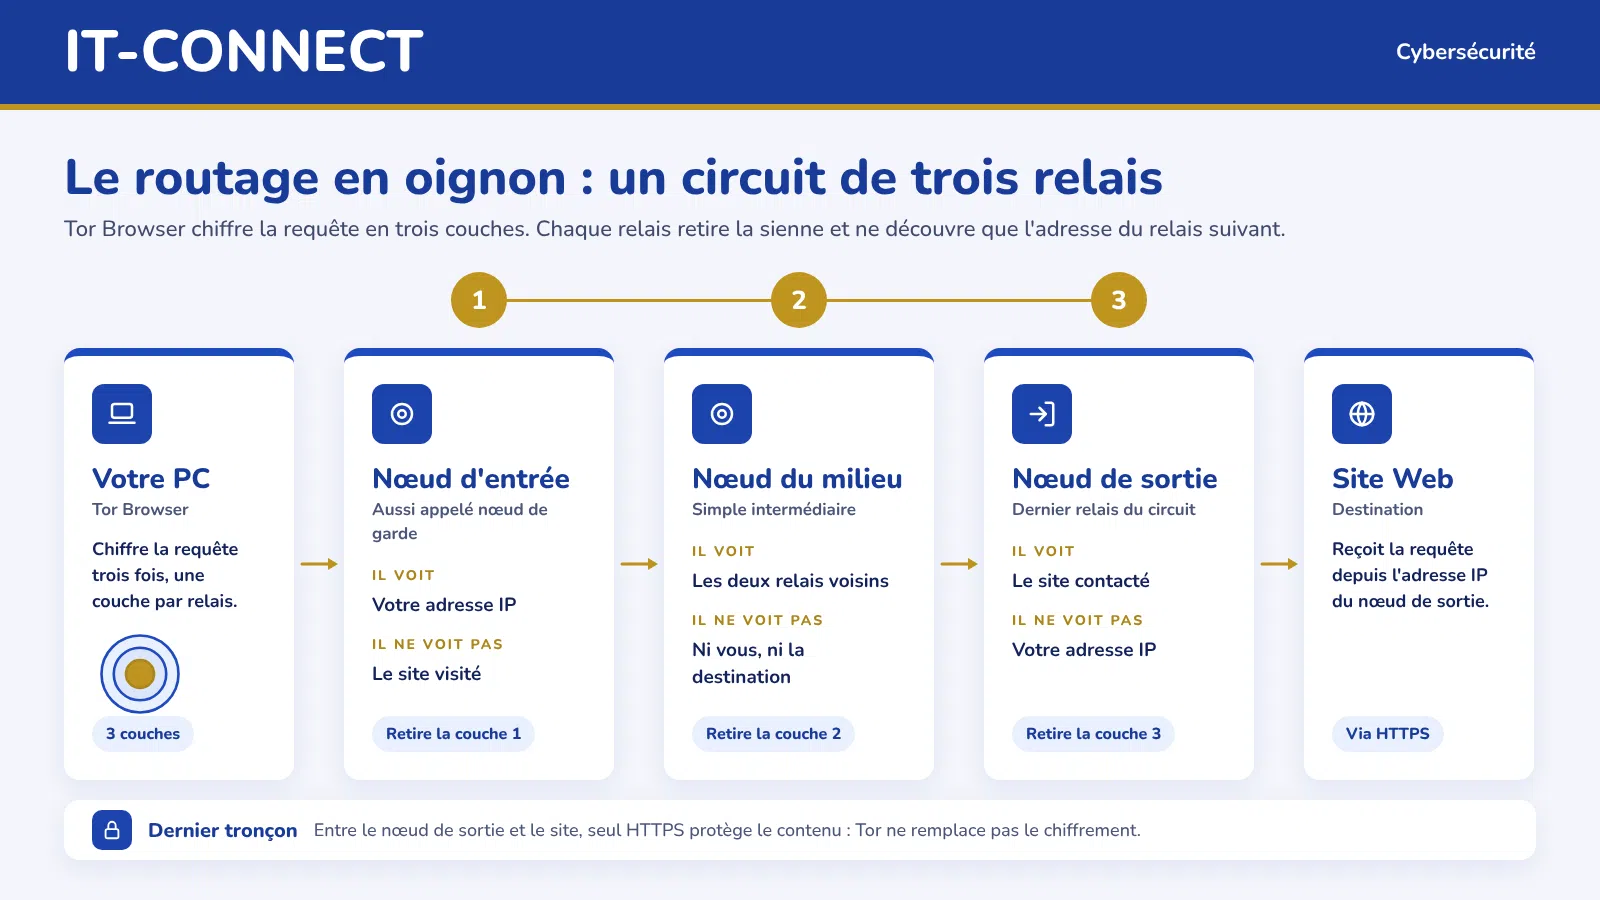
Le nœud de sortie voit le trafic tel qu'il part vers le site. Si ce site n'utilise pas HTTPS, le contenu circule donc en clair sur ce dernier tronçon. Tor ne remplace pas le chiffrement.
Attention à ne pas confondre confidentialité et anonymat. En effet, Tor est un réseau décentralisé et gratuit qui renforce votre confidentialité en ligne. La question de l'anonymat est plus délicate, car tout dépend de votre comportement. Si vous utilisez Tor pour vous connecter à un compte en ligne, vous n'êtes pas anonyme auprès de ce service, en particulier si vous avez déjà utilisé ce compte en dehors de Tor.
Les services onion : là où commence le Dark Web
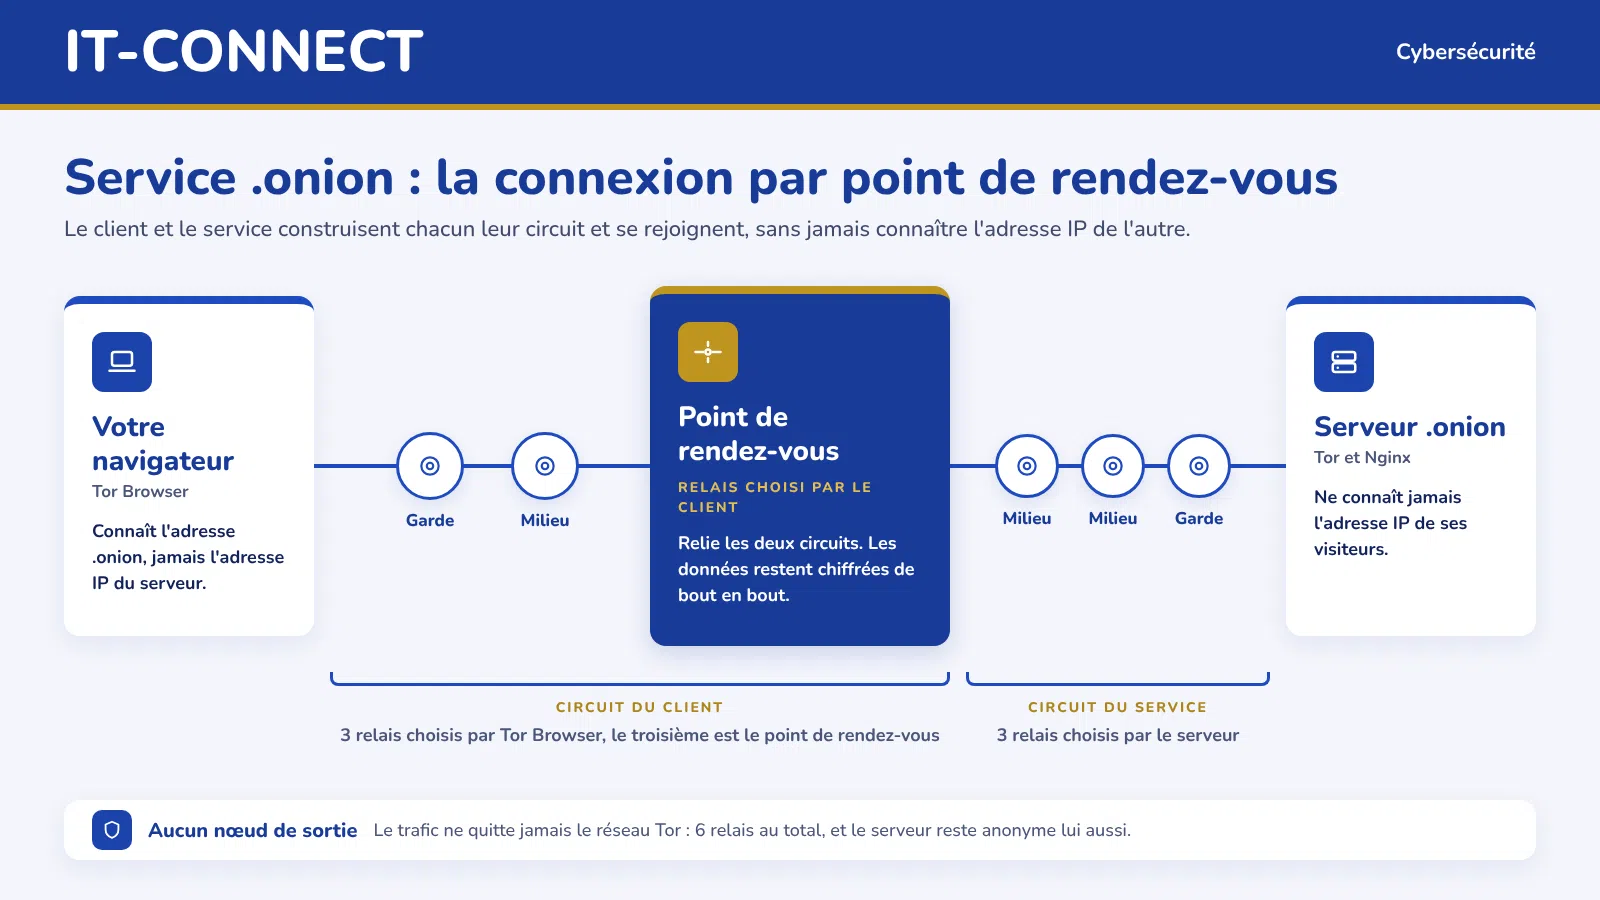
Avec Tor, vous pouvez visiter le Web classique en ressortant par un nœud de sortie. Mais vous pouvez aussi joindre des services qui n'existent qu'à l'intérieur du réseau Tor : ce sont les services onion, avec une adresse en .onion.
Dans ce cas, il n'y a plus de nœud de sortie. Votre navigateur et le serveur construisent chacun un circuit de trois relais jusqu'à un point de rendez-vous, soit six relais au total. Le serveur reste anonyme lui aussi, et c'est exactement ça, le Dark Web.
Une adresse .onion ne ressemble pas à un nom de domaine lisible. Elle fait 56 caractères, composés de lettres et de chiffres. Ce qu'il faut bien comprendre, c'est qu'il n'y a pas de DNS, pas de registre et pas de Google pour rechercher des sites en .onion. Pour visiter un site, il faut connaître son adresse exacte ou passer par un annuaire qui référence les sites .onion (l'alternative la plus proche des moteurs de recherche dans ce contexte).
Gardez aussi à l'esprit que la navigation avec Tor est plus lente qu'avec une connexion classique ou un VPN, puisque chaque requête traverse plusieurs relais.
Faut-il utiliser un VPN avec Tor ?
C'est une question qui revient souvent, et les avis sont partagés. L'argument principal en faveur du VPN, c'est que votre fournisseur d'accès à Internet ne voit plus que vous utilisez Tor : il voit simplement une connexion VPN. Et le nœud d'entrée Tor voit l'adresse IP du VPN, pas la vôtre.
L'inconvénient, c'est que vous déplacez la confiance. Le fournisseur VPN voit votre vraie adresse IP, vos horaires de connexion et le fait que vous utilisez Tor. Sa politique « no log » devient donc déterminante, et il y a une vraie différence entre les fournisseurs qui l'appliquent et ceux qui en font surtout un argument commercial. Deux cas documentés l'illustrent :
En 2017, PureVPN a fourni des journaux de connexion au FBI dans une affaire de cyberharcèlement, alors que le service revendiquait une politique sans journalisation.
En avril 2023, la police suédoise s'est présentée chez Mullvad VPN avec un mandat et est repartie sans aucune donnée client.
Et quel est l'avis officiel du projet Tor ? Sa FAQ indique qu'il ne recommande pas d'utiliser un VPN avec Tor, sauf pour les utilisateurs avancés capables de configurer correctement les deux, car une mauvaise configuration peut réduire l'anonymat. Pour découvrir Tor, vous n'avez donc pas besoin de VPN. Vous pourrez y réfléchir dans un second temps.
Surveiller le Dark Web sans s'y exposer : l'exemple de Flare
Cette section est proposée en partenariat avec Flare, sponsor de la vidéo publiée sur YouTube.
Une question que vous pourriez vous poser : faut-il vraiment aller soi-même sur le Dark Web pour savoir si les données de son entreprise y circulent ? Pour une entreprise, la réponse est non.
Flare est une plateforme de threat intelligence centrée sur l'identité, conçue pour aider les entreprises à gérer leur exposition aux cybermenaces. Elle surveille en continu des forums et des marchés du Dark Web (notamment sur Tor), des milliers de canaux Telegram utilisés par les cybercriminels et des sources du Web classique, comme les sites de type Pastebin. Lorsqu'un identifiant de votre domaine ou une mention de votre entreprise apparaît sur une source surveillée, vous recevez une alerte.
Grâce à ses intégrations avec Microsoft Entra ID et Okta, Flare peut aussi révoquer automatiquement les accès lorsque des identifiants ou des sessions actives exposés sont détectés. Une alerte peut par exemple faire suite à l'infection de l'ordinateur personnel d'un salarié par un infostealer. L'intérêt est double : vos équipes n'ont pas à s'exposer directement sur le Dark Web, et elles ne passent pas des heures à le fouiller sans savoir où chercher.
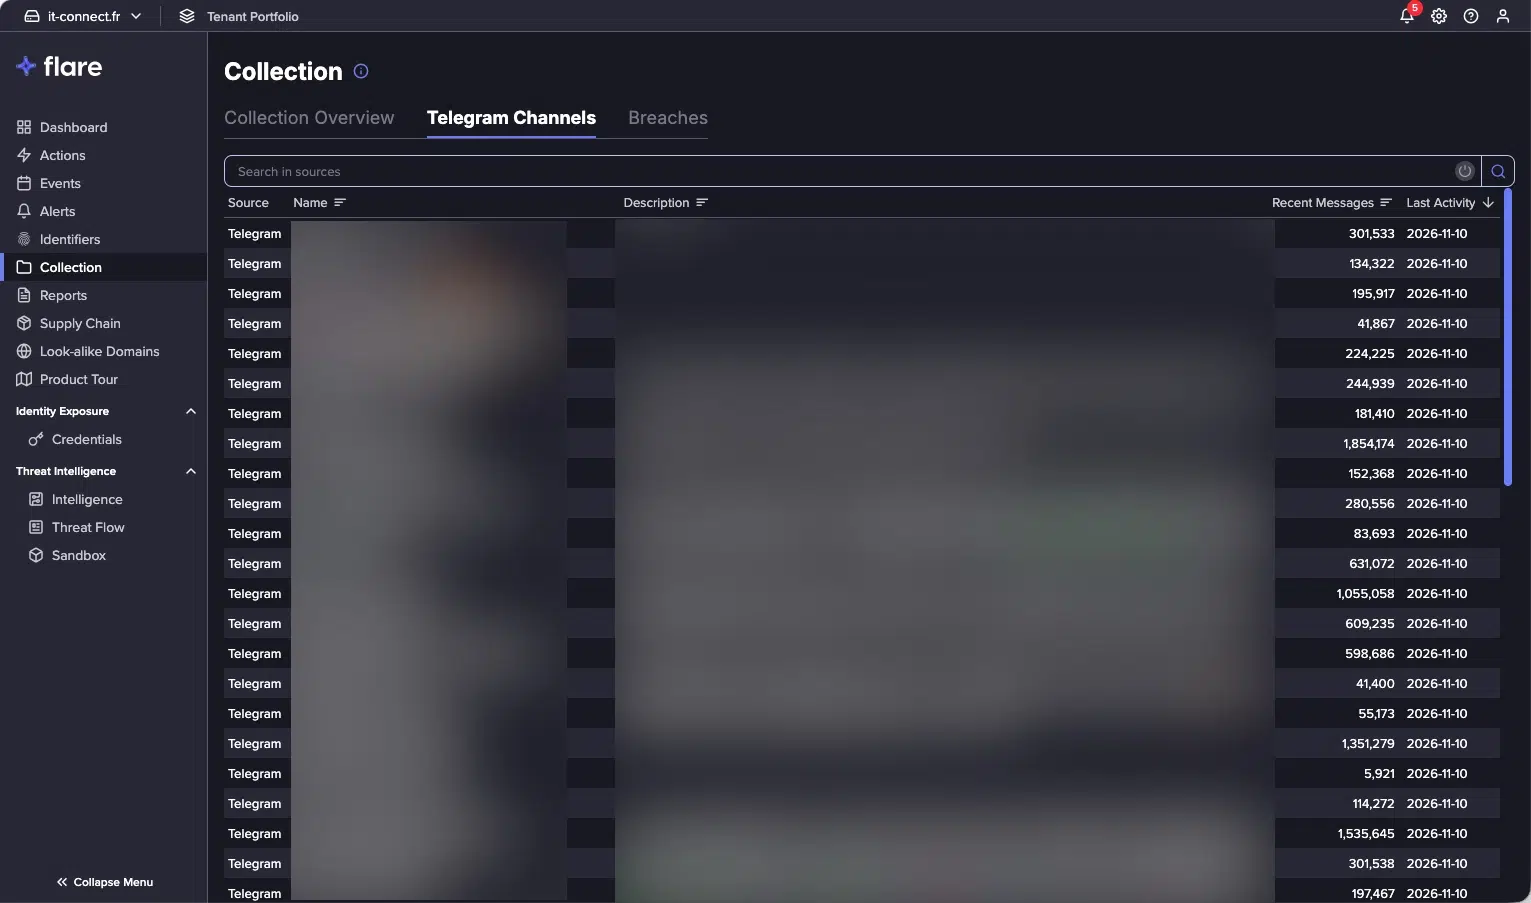
Cette solution permet d'anticiper l'utilisation d'identifiants compromis par un tiers : l'accès est révoqué avant même que l'attaquant ait pu l'utiliser. C'est exactement ce qui peut vous permettre d'échapper au pire : une intrusion sur votre système d'information.
Tor Browser ou Tails : quelle méthode choisir ?
La façon la plus simple d'accéder au Dark Web consiste à installer Tor Browser sur votre PC, que ce soit sous Windows, Linux ou macOS. Il suffit de le télécharger depuis le site officiel torproject.org, de l'installer puis de cliquer sur « Se connecter ».
Mais gardez à l'esprit que votre système reste votre système. Votre historique, vos fichiers et des logiciels qui communiquent en dehors de Tor sont toujours là. La solution que je vous recommande, c'est Tails. Il s'agit d'un système Linux basé sur Debian qui démarre depuis une clé USB, sans toucher au disque de votre PC. Tails présente plusieurs avantages :
Il est éphémère : il ne laisse aucune trace, et tout est effacé à l'arrêt (à condition de ne pas activer le stockage persistant).
Tout le trafic passe par Tor : les connexions qui tentent de contourner Tor sont bloquées.
Il fournit un environnement neutre et isolé de votre système habituel.
Attention toutefois, Tails n'est pas magique : il ne vous protège pas si vous vous identifiez vous-même sur un service.
Créer une clé USB Tails avec Rufus
Les prérequis
Pour suivre cette étape, vous avez besoin de :
Une clé USB de 8 Go minimum, que vous êtes prêt à effacer.
Un PC sous Windows pour créer la clé (Tails propose aussi des procédures pour macOS et Linux).
Télécharger l'image de Tails
Rendez-vous sur le site officiel tails.net, cliquez sur « Installer Tails » dans le menu, puis sur le lien « Seulement télécharger Tails (pour clés USB) ».
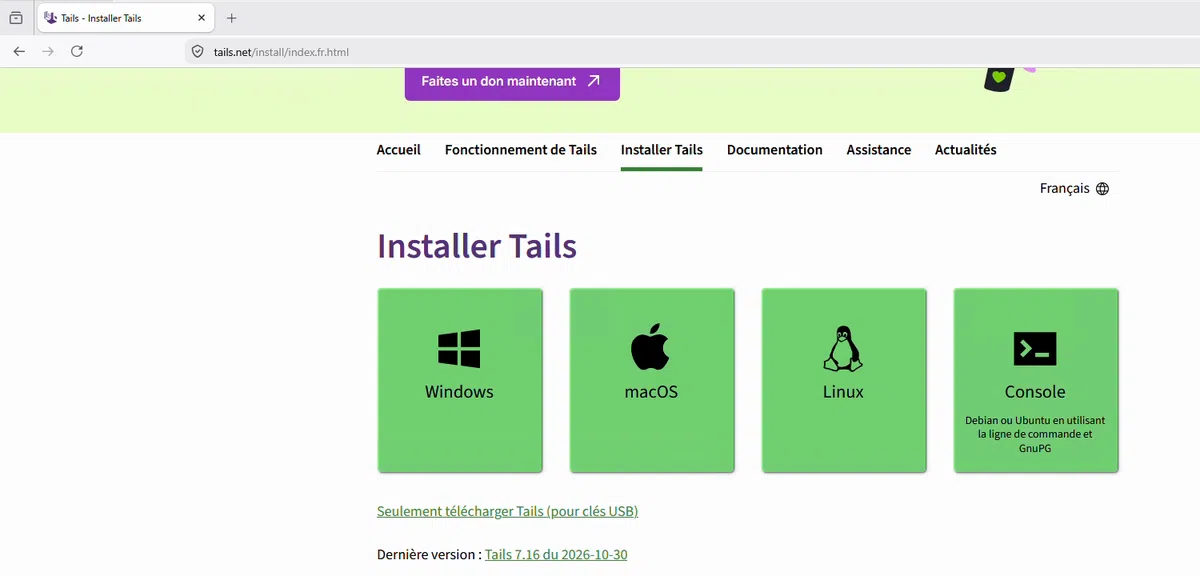
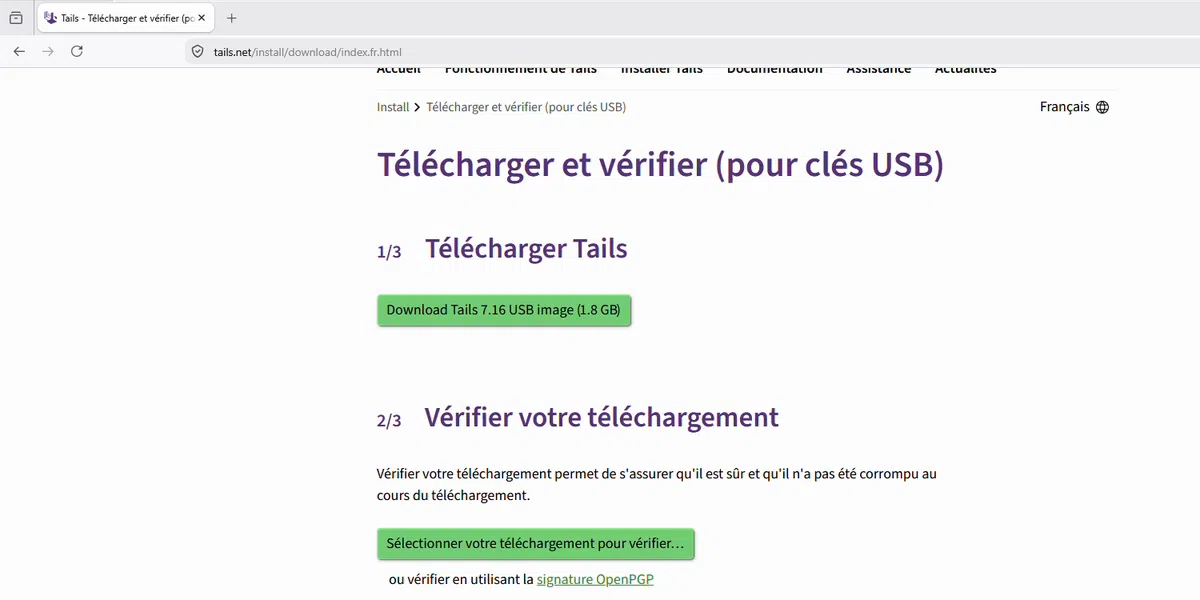
Cliquez ensuite sur le bouton de téléchargement. Votre PC récupère un fichier .img d'environ 2 Go (Tails 7.16, la version disponible au moment de l'écriture de cet article, pèse 1,8 Go). La page propose aussi de vérifier votre téléchargement, ce qui permet de s'assurer que le fichier n'a pas été corrompu ou altéré.
Télécharger Rufus
L'étape suivante consiste à écrire cette image sur la clé USB. Sous Windows, Tails recommande désormais Rufus. Petite anecdote à ce sujet : en février 2025, Tails a cessé de recommander balenaEtcher, car cet outil transmettait à son éditeur des informations permettant d'identifier qui installe Tails.
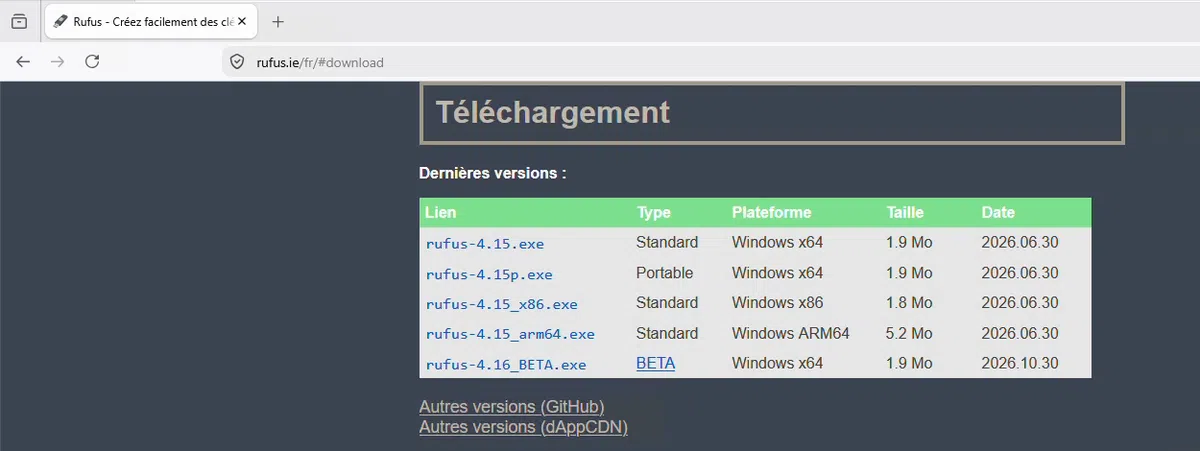
Rendez-vous sur rufus.ie, cliquez sur « Téléchargement » et récupérez la version portable (fichier rufus-4.15p.exe au moment de l'écriture de cet article). Elle ne nécessite aucune installation.
Écrire l'image de Tails sur la clé USB
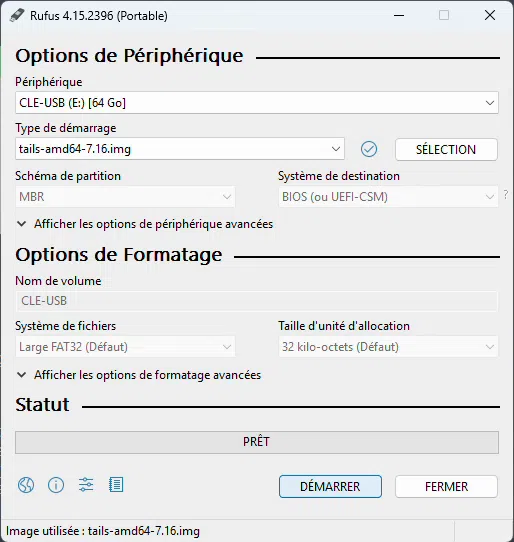
Lancez Rufus. Au premier démarrage, l'outil propose de rechercher des mises à jour : vous pouvez refuser, ce n'est pas nécessaire ici. Ensuite :
Sélectionnez votre clé USB dans la liste « Périphérique ».
Cliquez sur « SÉLECTION » et choisissez le fichier Tails au format
.img.Laissez les autres options par défaut.
Cliquez sur « DÉMARRER » et confirmez l'effacement de la clé.
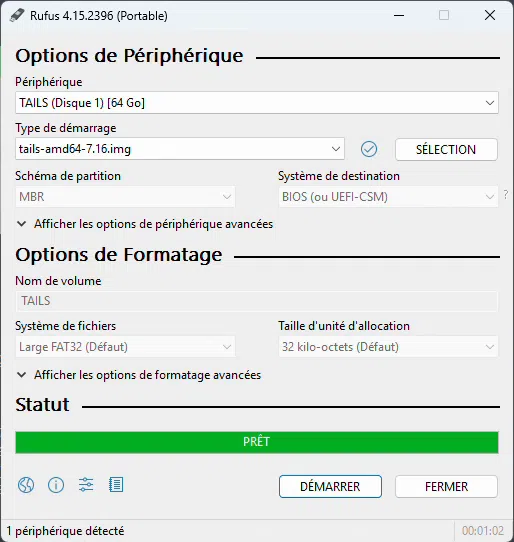
Quelques minutes plus tard, la barre de statut passe au vert et affiche « PRÊT » : votre clé USB Tails est prête.
Démarrer sur Tails et se connecter à Tor
Démarrer l'ordinateur sur la clé USB
Rien ne sera effacé sur votre PC, puisque nous ne travaillons que sur la clé USB. Éteignez l'ordinateur, branchez la clé, puis accédez au menu de démarrage (ou au BIOS/UEFI) à l'allumage. La touche dépend du fabricant : F2, F8, F12 ou encore Échap sont les plus courantes. Sélectionnez la clé USB, et le chargeur de Tails démarre automatiquement après quelques secondes.
Configurer l'écran d'accueil de Tails
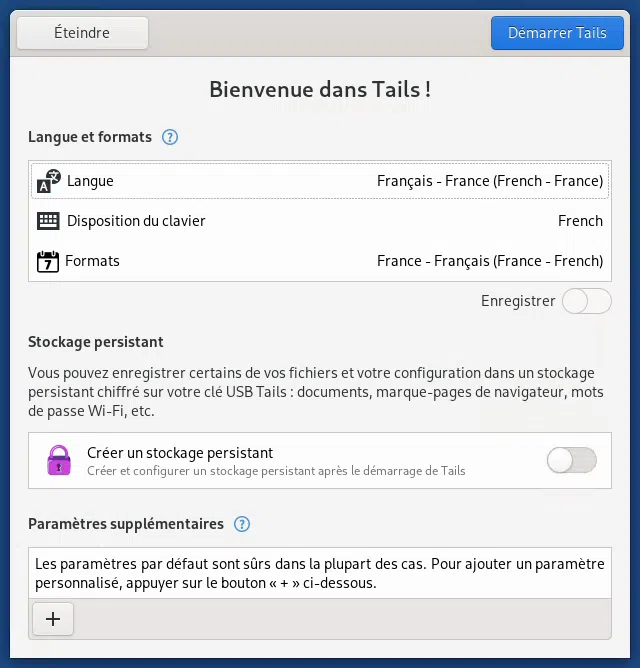
Sur l'écran « Bienvenue dans Tails ! », choisissez la langue et la disposition du clavier. Surtout, n'activez pas le stockage persistant. Sans persistance, le système reste éphémère et ne laisse aucune trace, pas même sur la clé USB. Cliquez ensuite sur « Démarrer Tails ».
Se connecter au réseau Tor
Le bureau apparaît et, une fois la connexion réseau établie, l'assistant « Connexion à Tor » s'ouvre. Ils proposent deux façons de se connecter au réseau Tor.
Connexion à Tor automatique : c’est l’option recommandée dans la plupart des cas. Tails synchronise d’abord l’horloge de l’ordinateur, car Tor a besoin d’une heure exacte pour fonctionner. Il tente ensuite de se connecter directement aux relais publics du réseau Tor. Si cette connexion est bloquée, par exemple sur un réseau qui filtre Tor, il essaie automatiquement les ponts par défaut intégrés à Tails.
Cacher à mon réseau local que je suis en train de me connecter à Tor : cette option est destinée aux situations où le simple fait d’utiliser Tor peut poser problème, par exemple sur un réseau surveillé ou dans un pays qui censure Tor. Tails se connecte alors uniquement via un pont (bridge) que vous configurez vous-même.
Un pont, c'est quoi ? C'est un relais Tor dont l’adresse n’est pas publiée dans la liste des relais. Cette liste étant publique, un fournisseur d’accès peut facilement repérer, voire bloquer, les connexions vers les relais classiques. Avec un pont, votre point d’entrée dans le réseau Tor n’apparaît pas dans cette liste, et le transport utilisé (obfs4 ou WebTunnel) maquille le trafic pour qu’il ne ressemble pas à une connexion Tor.
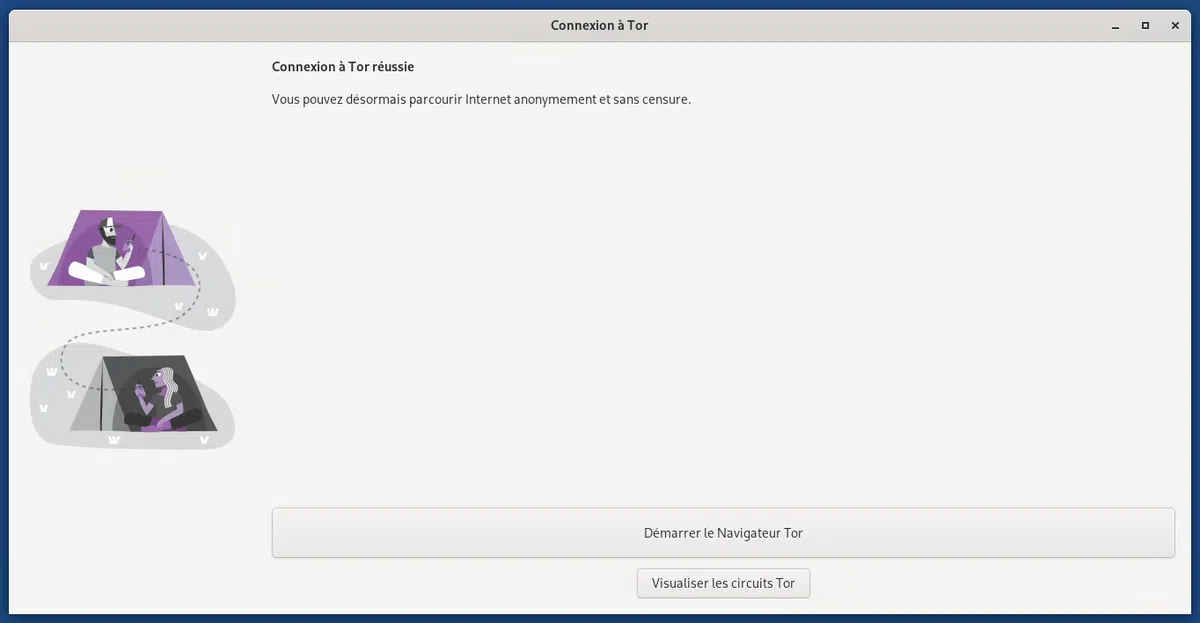
Pour une première découverte, choisissez « Connexion à Tor automatique », puis cliquez sur « Se connecter à Tor ». Quelques secondes plus tard, la connexion est établie.
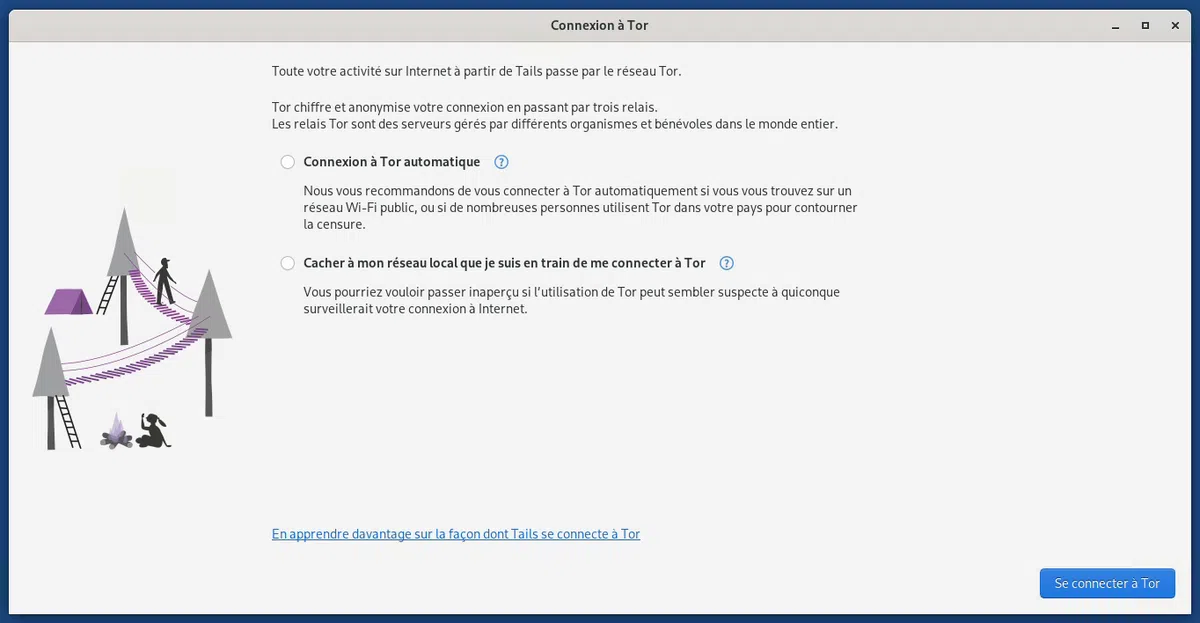
L'option « Cacher à mon réseau local que je suis en train de me connecter à Tor » permet d'utiliser un pont (bridge), utile si l'usage de Tor peut sembler suspect sur votre réseau. Pour une découverte, la connexion automatique suffit. Quelques secondes plus tard, la connexion est établie.
Naviguer sur le Dark Web avec Tor Browser
Ajuster le niveau de sécurité
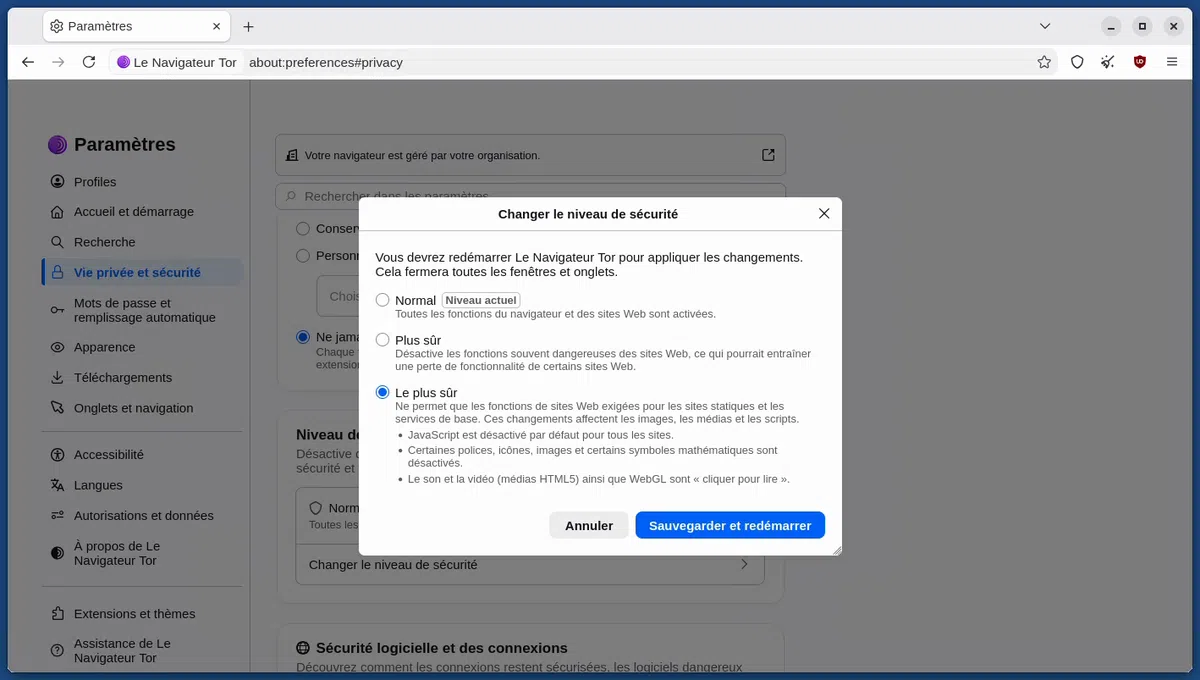
Ouvrez Tor Browser. Plutôt que de foncer tête baissée, prenez le temps de consulter ses paramètres. L'icône en forme de bouclier permet d'ajuster le niveau de sécurité. Le niveau « Le plus sûr » offre une sécurité supplémentaire :
JavaScript est désactivé par défaut sur tous les sites.
Certaines polices, icônes et images sont désactivées.
Le son et la vidéo ne se lancent qu'après un clic.
Certains sites fonctionneront moins bien, voire plus du tout. C'est le cas de Google, mais bon, on ne lance pas Tor pour aller sur Google. Ce paramétrage reste une façon efficace de limiter le chargement de scripts, y compris malveillants, lorsque vous visitez des sites dont vous n'êtes pas sûr. Cliquez sur « Sauvegarder et redémarrer » pour appliquer le changement.
Rechercher avec DuckDuckGo et l'option Onionize
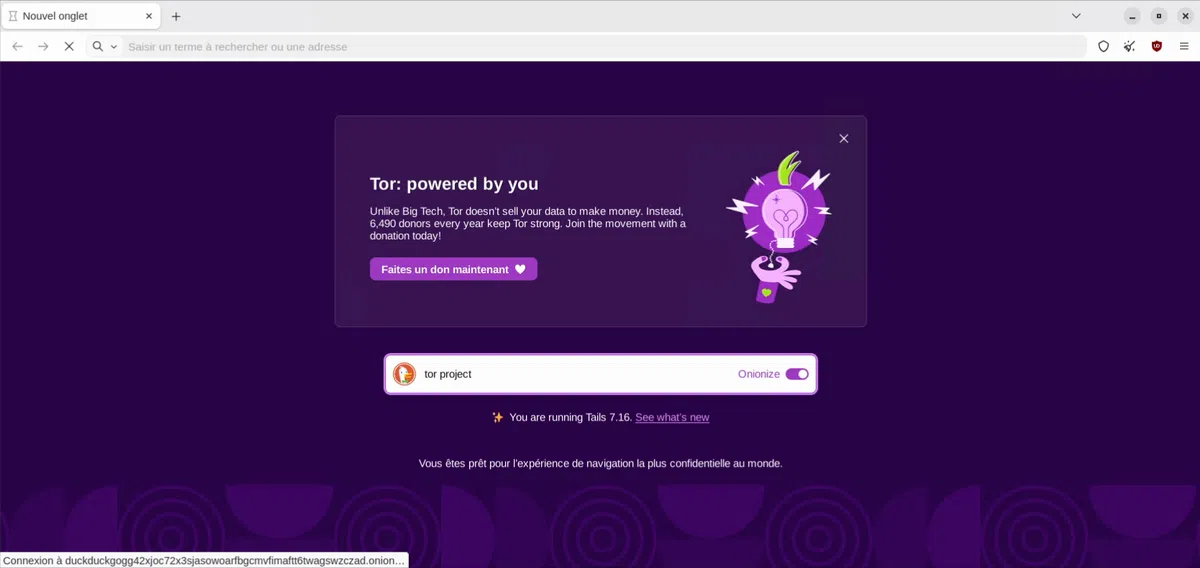
Tor Browser utilise DuckDuckGo comme moteur de recherche par défaut. La page d'accueil affiche une option Onionize : lorsqu'elle est activée, vos recherches passent par la version .onion de DuckDuckGo plutôt que par sa version Web classique. Le navigateur DuckDuckGo est parfaitement intégré au sein de Tor Browser et du réseau Tor.
Basculer vers la version .onion d'un site
Faisons une recherche simple : « Tor Project ». En ouvrant le site officiel, Tor Browser affiche le badge « Un .onion est proposé » dans la barre d'adresse. Le site a en effet renvoyé dans sa réponse un en-tête HTTP (Onion-Location) qui indique qu'une version .onion existe. Cliquez sur « Suivre le .onion » pour basculer dessus. Vous êtes susceptible de voir ce badge sur tous les sites que vous visitez et qui ont également une adresse en .onion.
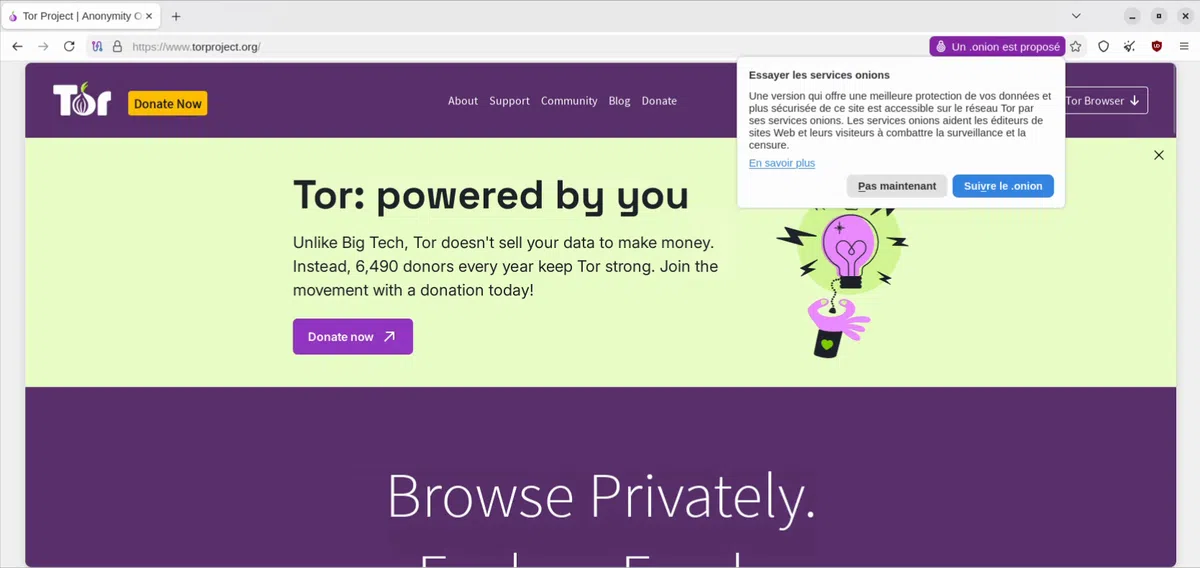
Regardez la longueur de l'adresse .onion : 56 caractères. C'est le format des services onion version 3.
Visualiser le circuit Tor
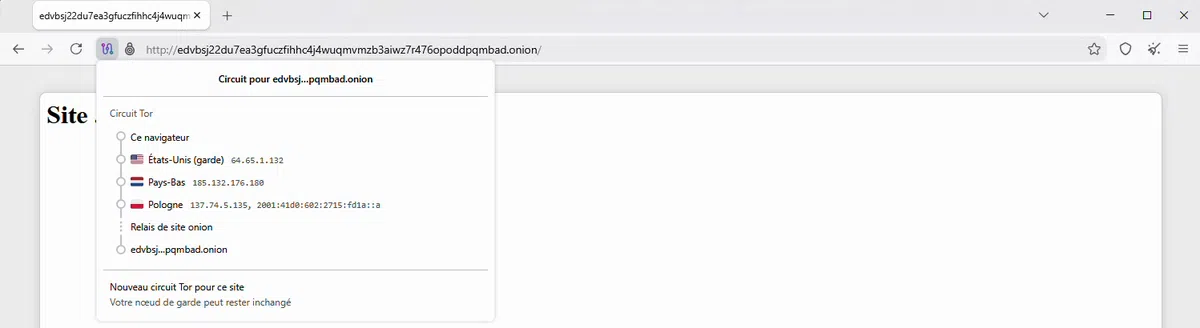
En cliquant sur l'icône située à gauche de l'adresse, vous pouvez visualiser le circuit utilisé. Pour un site classique, vous verrez trois relais, avec le pays de chacun. Pour un site .onion, vous verrez les relais jusqu'au point de rendez-vous (« Relais de site onion »).
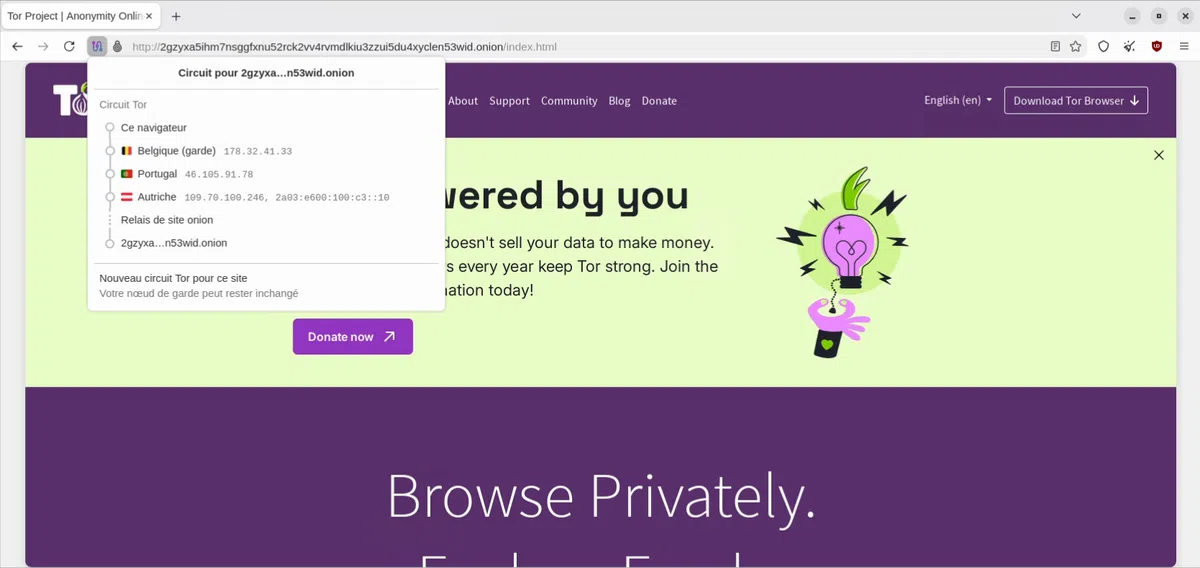
Le bouton « Nouveau circuit Tor pour ce site » permet de changer d'itinéraire : le trafic passera alors par d'autres relais (le nœud de garde peut rester le même). Pour explorer d'autres sites .onion, vous pouvez ensuite utiliser des annuaires, en gardant en tête les trois règles du début de cet article.
Publier son propre site .onion
Passons maintenant de l'autre côté. Nous allons publier un site .onion, à des fins pédagogiques, pour montrer à quel point c'est simple.
Les prérequis
Pour cette démonstration, j'utilise un serveur jetable sous Debian 13, supprimé après les tests. Je vous recommande de faire de même : n'hébergez pas un service onion sur un serveur qui héberge déjà un site public, car une erreur de configuration pourrait relier les deux et révéler l'emplacement du serveur.
Commencez par installer les deux paquets nécessaires : Tor et le serveur Web Nginx.
sudo apt update && sudo apt install -y nginx torConfigurer Nginx pour écouter en local uniquement
Désactivez le site par défaut de Nginx, qui écoute sur toutes les interfaces, puis créez le dossier du site avec une page HTML simple :
sudo unlink /etc/nginx/sites-enabled/default
sudo mkdir -p /var/www/onion
echo '<h1>Site .onion de demonstration IT-Connect</h1>' | sudo tee /var/www/onion/index.html
Créez ensuite le fichier de configuration du site :
sudo nano /etc/nginx/sites-available/onionAvec le contenu suivant :
# /etc/nginx/sites-available/onion
server {
    listen 127.0.0.1:8080;
    server_name _;
    root /var/www/onion;
    index index.html;
    server_tokens off;
}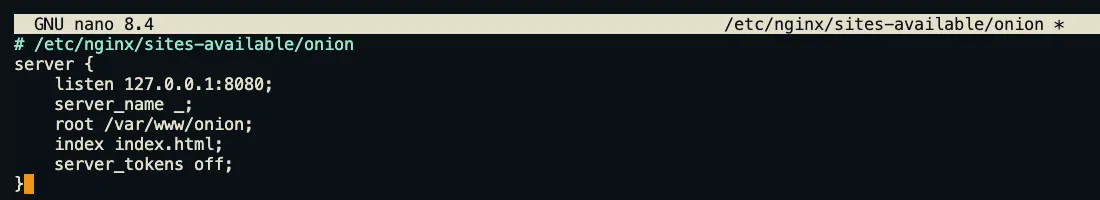
La particularité de cette configuration par rapport à un serveur Web classique, c'est la directive listen 127.0.0.1:8080 : Nginx écoute uniquement sur l'adresse de boucle locale. Le site ne doit pas être joignable depuis le réseau, mais seulement à travers Tor. La directive server_tokens off évite par ailleurs d'afficher la version de Nginx.
Activez le site, vérifiez la syntaxe et rechargez Nginx :
sudo ln -s /etc/nginx/sites-available/onion /etc/nginx/sites-enabled/onion
sudo nginx -t && sudo systemctl reload nginx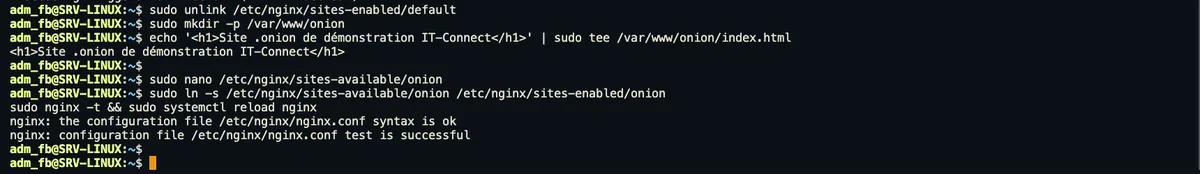
Déclarer le service onion dans Tor
La configuration du service onion se fait dans le fichier /etc/tor/torrc :
sudo nano /etc/tor/torrcSeulement deux lignes sont à ajouter :
HiddenServiceDir /var/lib/tor/itc-demo/
HiddenServicePort 80 127.0.0.1:8080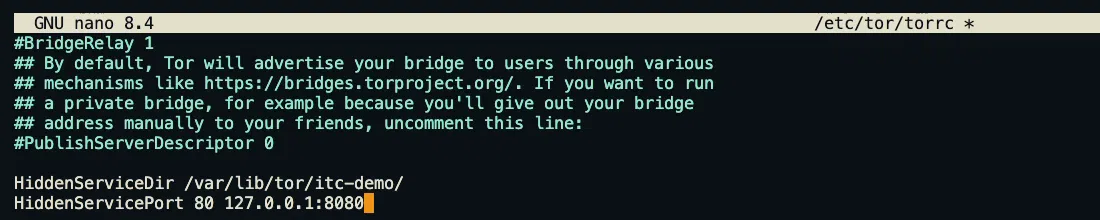
Voici à quoi servent ces deux lignes :
HiddenServiceDir indique le dossier dans lequel Tor va stocker les clés et l'adresse du service.
HiddenServicePort redirige tout ce qui arrive sur le port 80 de l'adresse .onion vers le Nginx local, sur le port 8080.
Redémarrer Tor et récupérer l'adresse .onion
Redémarrez Tor, puis affichez l'adresse générée :
sudo systemctl restart tor
sudo cat /var/lib/tor/itc-demo/hostname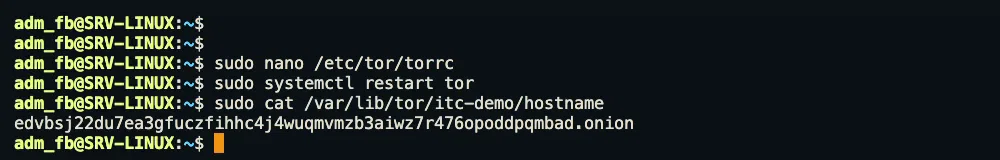
La valeur affichée correspond à l'adresse .onion de notre site, constituée de 56 caractères. Au démarrage, Tor a déclenché tout un mécanisme : la création d'une paire de clés, puis la publication d'un descripteur signé sur le réseau, qui permet aux visiteurs de trouver le service.
Tester l'accès depuis Tor Browser
Il ne reste plus qu'à coller cette adresse dans Tor Browser. La page apparaît.
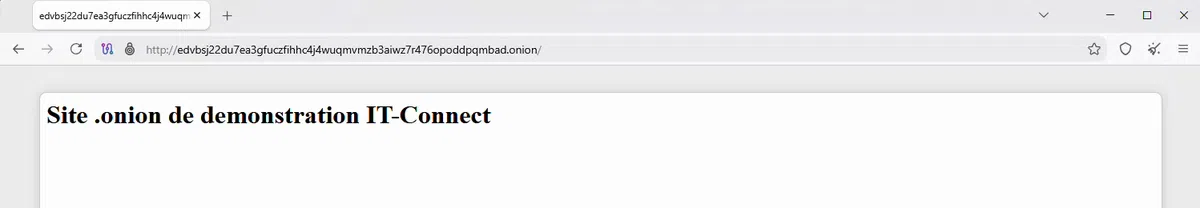
En affichant le circuit, on retrouve les relais jusqu'au point de rendez-vous. Et surtout, le visiteur ne sait pas où se trouve le serveur qu'il est en train de consulter.
Protéger la clé privée du service
Ce site .onion est désormais accessible à quiconque connaît son adresse. Sur le serveur, le dossier du service contient plusieurs fichiers :
sudo ls -l /var/lib/tor/itc-demo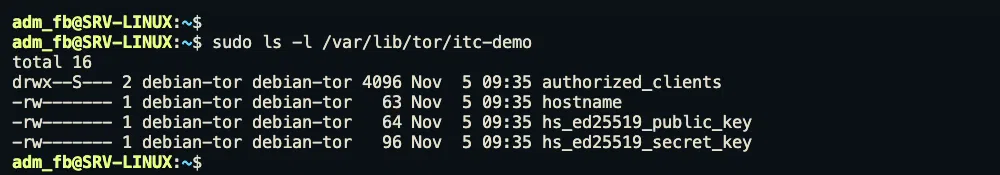
Le fichier hs_ed25519_secret_key correspond à l'identité de votre site. Il ne doit jamais fuiter : une personne qui le récupère peut se faire passer pour votre service sur le réseau Tor. Par défaut, ces fichiers appartiennent à l'utilisateur debian-tor et ne sont lisibles que par lui. Conservez ces permissions et, si vous comptez garder votre adresse, sauvegardez ce fichier dans un emplacement sécurisé. Sans lui, impossible de récupérer la même adresse .onion.
Le marché de la cybercriminalité sur le Dark Web
Au-delà de notre page de démonstration, qui est inoffensive, le Dark Web héberge aussi des marchés de produits illégaux, des forums de cybercriminels, et les sites des groupes de ransomware, sur lesquels sont publiées les données des entreprises qui refusent de payer la rançon. Le Dark Web est une sorte de zone hostile, mais quoi qu'il en soit, vous restez maître : c'est vous qui fixez les limites.
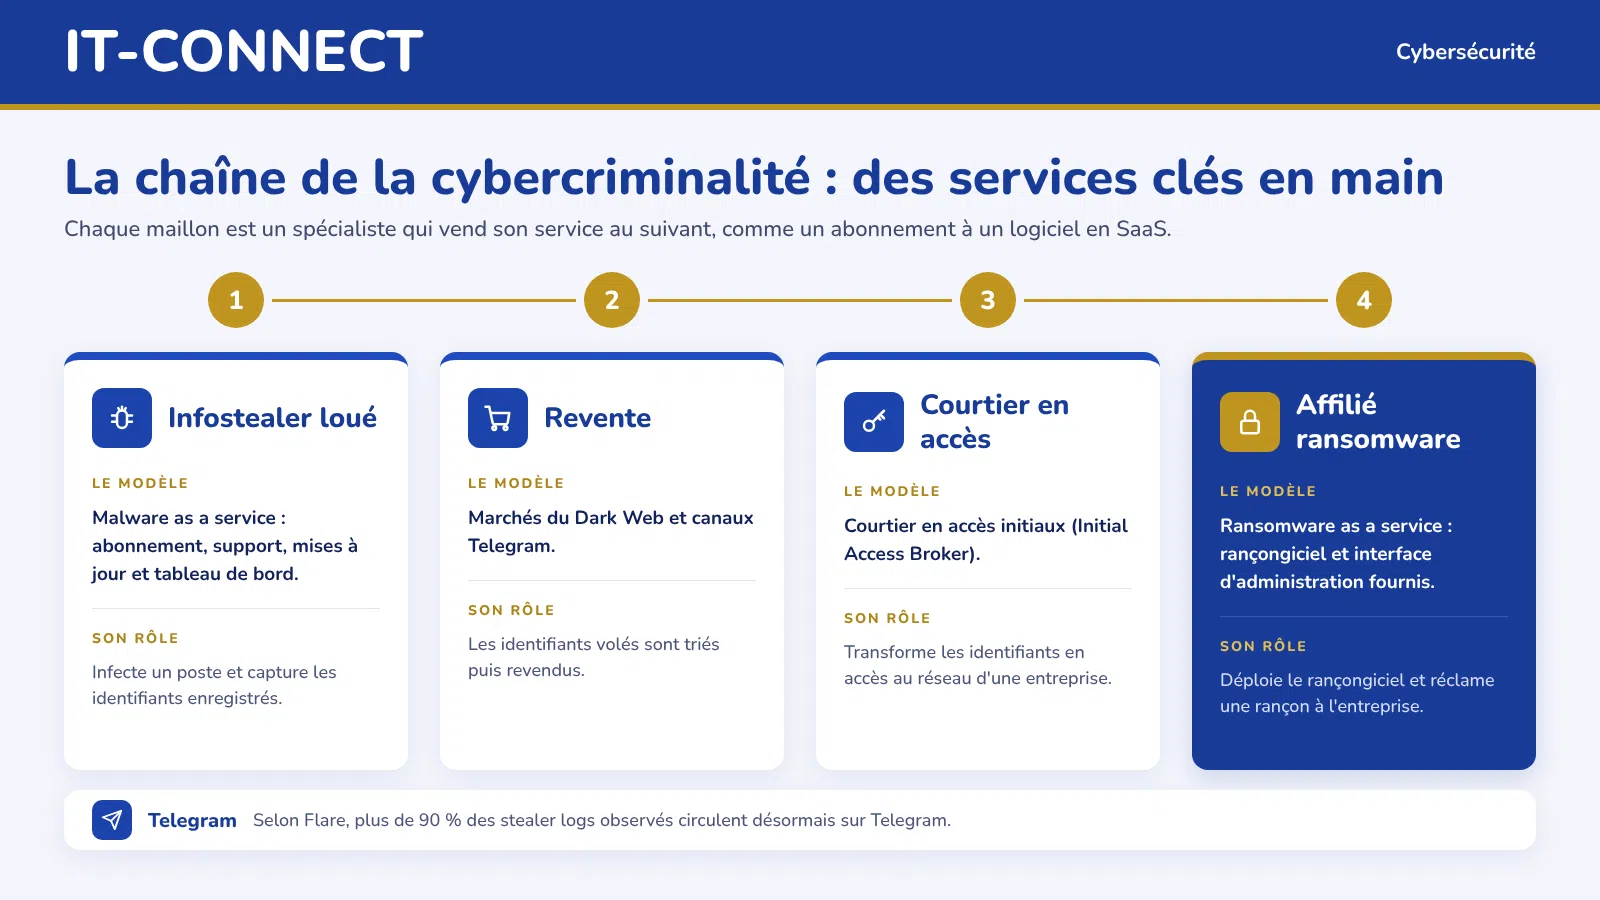
Si des données sont en vente, c'est qu'il existe un marché, et ce marché s'est industrialisé. Un cybercriminel n'a plus besoin de tout savoir faire : il peut acheter des services, comme une entreprise s'abonne à un logiciel en SaaS.
Le malware as a service : des cybercriminels louent un infostealer par abonnement, avec support, mises à jour et tableau de bord inclus. Lumma en est un exemple parmi d'autres.
Les courtiers en accès initiaux : ils volent des identifiants, les trient, puis revendent des accès au réseau d'entreprises.
Le ransomware as a service : les opérateurs fournissent le rançongiciel et une interface d'administration à des affiliés, contre un abonnement ou une part des rançons.
Mis bout à bout, ces services forment une chaîne redoutable : un infostealer loué infecte un poste, les identifiants sont capturés et revendus, un courtier les transforme en accès, puis un affilié déploie un ransomware. Chaque maillon est un spécialiste de son domaine. Les autorités, comme le FBI ou Europol, luttent en permanence contre ces groupes, mais une partie de l'activité a glissé vers Telegram. Selon Flare, plus de 90 % des stealer logs qu'ils observent y circulent.
Combien vaut votre identité sur le Dark Web ?
Flare a analysé 348 annonces de fuites de données publiées entre 2008 et 2026 pour estimer le prix de chaque type de donnée, par personne. Ci-dessous, les résultats de cette étude.
Type de donnée
Prix estimé par personne
Adresse e-mail
Moins de 1 dollar
Numéro de téléphone
Moins de 1 dollar
Numéro de carte bancaire
Environ 17 dollars
Numéro de passeport
Environ 33 dollars
Données de santé
Environ 300 dollars
Les données de santé arrivent en haut du classement, car on ne peut pas les révoquer aussi facilement qu'une carte bancaire : elles sont durablement liées à une personne. À l'inverse, une adresse e-mail a une faible valeur, car elle figure dans de très nombreuses fuites. C'est ce qui en fait la matière première de nombreuses attaques, à commencer par les campagnes de phishing.
L'analyse de Flare apporte un autre chiffre marquant : sur 18,7 millions de stealer logs collectés en 2025, plus de 2 millions contenaient des identifiants d'authentification unique (SSO) d'entreprise. Autrement dit, plus d'une infection sur dix ouvre potentiellement la porte du système d'information d'une entreprise. Pour limiter ce risque côté poste de travail, vous pouvez consulter notre article sur la sécurisation de Chrome, Edge et Firefox en entreprise contre les infostealers.
Conclusion
Derrière le mot « Dark Web », il n’y a ni magie ni mystère : un réseau de relais, un chiffrement en couches et des adresses dérivées de clés cryptographiques. C’est aussi ce qui rend la sécurité très dépendante de l’utilisateur. Tor masque votre adresse IP, Tails isole votre système, mais aucun des deux ne vous protège si vous vous identifiez vous-même, si vous ouvrez un fichier piégé, etc... Il y a tout de même une part de mystère sur le Dark Web, car on ne sait pas exactement tout ce que l'on peut trouver, ni comment le trouver.
En tant que professionnel, l’intérêt d'explorer le Dark Web est ailleurs : comprendre comment circulent les identifiants volés, même s'il existe des outils qui font très bien ce travail. Activer l’authentification multifacteur, limiter l’enregistrement des mots de passe dans les navigateurs et surveiller l’exposition de son domaine sont des mesures bien plus utiles que d’aller fouiller soi-même les forums cybercriminels.
Et vous, avez-vous déjà utilisé Tor ou Tails, et pour quel usage ? Dites-le-nous en commentaire !
FAQ
Qu'est-ce que le Dark Web ?
Le Dark Web est une petite partie du Web non indexée, accessible uniquement via des réseaux superposés à Internet qui nécessitent un logiciel spécifique. Le plus connu est le réseau Tor, qui donne accès aux sites en .onion.
Quelle est la différence entre le deep web et le dark web ?
Le deep web regroupe tout ce qui n'est pas indexé par les moteurs de recherche, comme une messagerie ou un espace bancaire. Le dark web n'en est qu'une petite partie, accessible uniquement avec un logiciel spécifique comme Tor.
Est-il illégal d'aller sur le Dark Web ?
Non, utiliser Tor pour accéder au Dark Web n'est pas illégal en France. En revanche, une grande partie des contenus qu'on y trouve est illégale, et consulter certains d'entre eux constitue déjà un délit.
Comment aller sur le Dark Web en sécurité ?
La méthode la plus sûre consiste à démarrer sur une clé USB Tails, un système éphémère qui fait passer tout le trafic par Tor. Il faut aussi ne jamais révéler son identité, n'effectuer aucun paiement et éviter tout compte lié à son identité réelle.
Qu'est-ce que Tor ?
Tor (The Onion Router) est un réseau décentralisé et gratuit qui fait transiter votre trafic par un circuit de trois relais chiffrés. Aucun relais ne connaît à la fois l'émetteur et la destination de la connexion.
Qui a créé le réseau Tor ?
L'idée vient de trois chercheurs du laboratoire de recherche navale des États-Unis, en 1995. Le réseau Tor a été déployé en 2002 avec un code sous licence libre, et Tor Browser est développé depuis 2008.
Qu'est-ce qu'une adresse .onion ?
C'est l'adresse d'un service accessible uniquement à l'intérieur du réseau Tor. Elle fait 56 caractères et elle est dérivée de la clé publique du service. Il n'existe ni DNS, ni registre pour ces adresses.
Comment trouver des sites .onion ?
Il n'y a pas de moteur comme Google pour les sites .onion. Il faut connaître l'adresse exacte, utiliser un annuaire ou profiter du badge « Un .onion est proposé » de Tor Browser pour les sites qui publient une version .onion.
Faut-il utiliser un VPN avec Tor ?
Ce n'est pas nécessaire pour débuter. Le projet Tor ne recommande pas d'ajouter un VPN, sauf pour les utilisateurs avancés, car une mauvaise configuration peut réduire l'anonymat. Un VPN déplace aussi la confiance vers son fournisseur.
Tor Browser rend-il anonyme ?
Tor Browser renforce votre confidentialité, mais l'anonymat dépend de votre comportement. Si vous vous connectez à un compte personnel via Tor, le service sait qui vous êtes.
Qu'est-ce que Tails ?
Tails est un système d'exploitation Linux basé sur Debian qui démarre depuis une clé USB. Il fait passer tout le trafic par Tor, bloque les connexions qui tentent de le contourner et efface tout à l'arrêt.
Pourquoi utiliser Rufus plutôt que balenaEtcher pour Tails ?
Depuis février 2025, Tails recommande Rufus sous Windows, car balenaEtcher transmettait à son éditeur des informations permettant d'identifier les personnes qui installent Tails.
Faut-il activer le stockage persistant de Tails ?
Pour accéder au Dark Web, non. Sans stockage persistant, Tails reste totalement éphémère et ne laisse aucune trace, pas même sur la clé USB.
Comment créer son propre site .onion ?
Il suffit d'installer Tor et un serveur Web comme Nginx, de faire écouter le site sur 127.0.0.1, puis d'ajouter les directives HiddenServiceDir et HiddenServicePort dans /etc/tor/torrc. Après un redémarrage de Tor, l'adresse se trouve dans le fichier hostname.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.