1,3 million de box Android TV piégées en usine par leur propre fabricant
Plus de 1,3 million de box Android TV membres d'un botnet, et ce n'est pas un cybercriminel à l'origine de cette infection : c'est leur fabricant. Google vient de démanteler XCPE et accuse Videostrong d'avoir piégé ses propres appareils dès la sortie d'usine. Voici ce que l'on sait.
Le 2 novembre 2026, le Google Threat Intelligence Group a publié un rapport à propos du botnet XCPE, démantelé quelques jours plus tôt avec l'aide de l'Agence nationale de police japonaise, Lumen, HUMAN Security, Plume, Synthient et TrendAI. Google estime que la porte dérobée intégrée dans les box Android TV a été développée et exploitée par Videostrong Technology, un fabricant Android qui commercialise notamment ses box sous la marque MECOOL. Et ce petit manège serait en place depuis plusieurs années.
Pour autant, ce n'est pas un cas isolé, je me souviens notamment de BADBOX 2.0 (juin 2025) qui infectait plus d'un million d'appareils Android, quelques mois après l'opération qui avait permis à l'Allemagne de neutraliser la première version de BadBox sur 30 000 appareils. À l'époque, les appareils touchés tournaient sous Android Open Source Project, sans certification Google. Avec XCPE, c'est différent. Videostrong était parvenu à passer les tests de compatibilité et de sécurité que Google impose aux constructeurs. Il les a contournés avec du code obfusqué, chargé seulement après le premier démarrage.
Mais bon, désormais Videostrong a été démasqué et cette marque ne pourra plus fabriquer ni vendre d'appareils Android certifiés, ni fournir de logiciels à d'autres constructeurs certifiés. Google a aussi engagé une action en justice pour faire fermer les domaines et serveurs du botnet, ainsi que ceux de plus d'une douzaine de familles de malwares chargées via cette porte dérobée.
Une porte dérobée intégrée au firmware
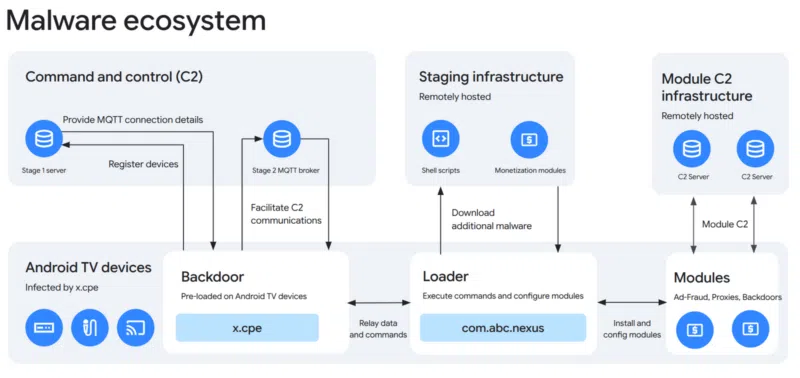
L'élément malveillant identifié sur les box Android TV s'appelle x.cpe (com.oemservice dans certaines versions). Préinstallé au sein du firmware, il tourne avec le niveau de privilège système, et a donc plus de permissions qu'une application classique.
Si l'utilisateur le supprime, il se réinstalle tout seul au redémarrage suivant, à partir d'une copie cachée dans le firmware. Dès que la box est allumée, il est à l'écoute et prêt à recevoir des ordres de la part des opérateurs (via MQTT). Le rapport de Google évoque notamment les capacités suivantes :
Installer des applications : la box télécharge et installe des applications sans que l'utilisateur ne voie rien.
Désactiver Play Protect : l'antivirus intégré d'Android est coupé, il ne vérifie plus les applications installées.
Prendre la main : les opérateurs peuvent exécuter des commandes sur la box, voir ce qui s'affiche à l'écran et simuler des appuis sur la télécommande.
Explorer le réseau : la box sert de point d'ancrage pour cartographier le réseau auquel elle est connectée (ping, whois, traceroute, etc).
Une réinitialisation d'usine de l'appareil ne suffit pas à se débarrasser des composants malveillants puisqu'ils sont logés dans le firmware du boîtier. De plus, depuis août 2026, de nouveaux composants malveillants portent des noms calqués sur ceux d’Android, comme com.android.system.ntp, qui évoque le service de mise à l’heure du système. De quoi passer inaperçu dans la liste des applications.
Votre box, le proxy résidentiel de quelqu'un d'autre
Videostrong a mis en place un véritable modèle économique autour de cette activité malveillante. En effet, Videostrong vendait l’accès à ses box infectées à des affiliés, qui y déposaient leurs propres modules malveillants. Certains simulaient des vues de publicités pour encaisser de l’argent (fraude publicitaire), d’autres ajoutaient de nouvelles portes dérobées. Mais le gros du business, c’est le proxy résidentiel.
Le principe : la box sert de point de sortie Internet à des inconnus. Leur trafic transite par votre connexion et apparaît avec l’adresse IP publique de votre box Internet. Pour un site web, la connexion d’un attaquant ressemble donc à celle d’un particulier ordinaire. Google cite des modules liés à Linkfog, AppSalt (le kit de développement de Honeygain), NetNut ou Traffmonetizer. Certaines box en avaient jusqu’à trois installés en même temps, histoire de rentabiliser chaque appareil au maximum.
Source : Google
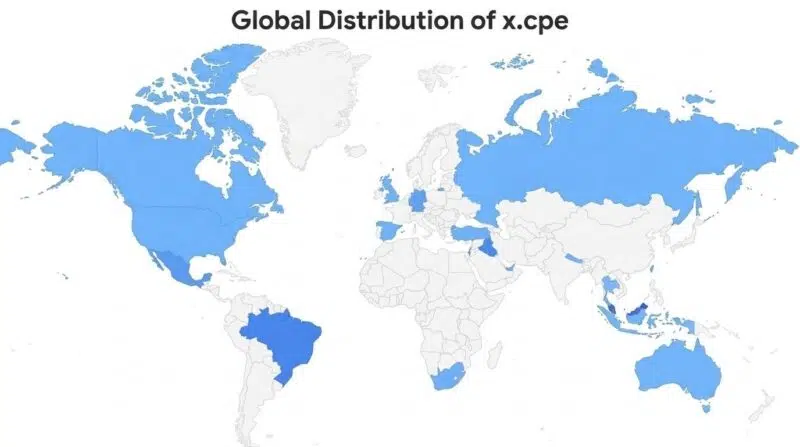
De son côté, Synthient a disséqué une box MECOOL KM9PRO Max et relie l'opération à Videostrong, notamment via un document signé par son directeur R&D. Environ 500 000 appareils compromis seraient en ligne, surtout en Malaisie, au Mexique et au Brésil. Petit détail : des références comme KM1, KM6, KM7 et KM9PRO, qui correspondent à des noms de modèles MECOOL (box officielles ou clones, impossible à dire), figuraient déjà dans la liste d'appareils associés à BADBOX 2.0 publiée par HUMAN en 2025. L'enquête révèle que des appareils utilisés pour de la télémédecine et des écrans d'affichage dynamique figurent parmi les équipements infectés.
Si l'on se réfère à la carte publiée par Google, la France serait épargnée par cette campagne malveillante.
Source : Google
Comme je le disais précédemment, la réinitialisation du système ne permet pas d'éliminer la souche malveillante car elle est stockée dans le firmware. De ce fait, la recommandation de Synthient est radicale : ne plus utiliser le matériel compromis. Voici quelques autres recommandations :
Surveiller le DNS : des résolutions vers
szbboys[.]comouanyevonline[.]comdans les journaux d'un Pi-hole, d'AdGuard Home ou du pare-feu doivent alerter, tout comme des flux sortants vers les ports 3885 à 3887.Cloisonner l'IoT : une box TV n'a rien à faire sur le réseau des postes de travail ou du NAS. Un VLAN dédié limite la casse.
Choisir son matériel : Google renvoie vers la liste de ses partenaires certifiés, qui recense surtout des smartphones et tablettes. Sauf que Videostrong passait lui-même les tests. La certification reste un filtre, mais elle n'est pas infaillible…
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.